 Cyber RoadmapINDONESIA
Fondasi · Fase 1
Package Manager di Linux: apt, yum, dan dnf untuk Update, Upgrade, dan Install
Package manager adalah app store versi terminal. Pelajari cara kerja apt, yum, dan dnf, beda update dan upgrade, perintah yang paling sering dipakai, dari mana software sebaiknya dipasang, dan kenapa rajin update adalah pertahanan keamanan yang paling efektif.

Di ponsel, kamu memasang aplikasi lewat Play Store atau App Store. Kamu tidak perlu mencari file instalasi di situs acak, dan saat ada versi baru, aplikasi diperbarui otomatis. Linux sudah punya cara serupa jauh sebelum ponsel pintar ada, namanya package manager.
Package manager adalah alat untuk memasang, memperbarui, dan menghapus software dari sumber yang tepercaya. Bagi orang keamanan siber, alat ini penting karena dua hal. Pertama, hampir semua alat keamanan seperti nmap, Wireshark, dan fail2ban dipasang lewat package manager. Kedua, rajin memperbarui software adalah salah satu pertahanan paling efektif. Banyak serangan berhasil hanya karena server lupa ditambal.
Satu Linux, beberapa keluarga
Linux punya banyak distribusi (distro), dan setiap keluarga distro memakai package manager yang berbeda. Konsepnya sama, hanya nama perintahnya yang berbeda.
| Keluarga | Contoh distro | Package manager | Format paket |
|---|---|---|---|
| Debian | Debian, Ubuntu, Kali Linux, Linux Mint | apt | .deb |
| Red Hat | Fedora, RHEL, Rocky Linux, AlmaLinux, CentOS Stream | dnf (dulu yum) | .rpm |
| Arch | Arch Linux, Manjaro | pacman | .pkg.tar.zst |
| Alpine | Alpine Linux, banyak dipakai di container | apk | .apk |
Di distro Red Hat versi baru, dnf sudah menggantikan yum. Perintah yum biasanya masih bisa diketik dan otomatis diarahkan ke dnf, jadi tutorial lama yang memakai yum tetap bisa diikuti.
Cara kerja package manager
Saat kamu mengetik perintah instalasi, package manager tidak sekadar mengunduh file. Ada beberapa langkah yang berjalan di belakang layar.
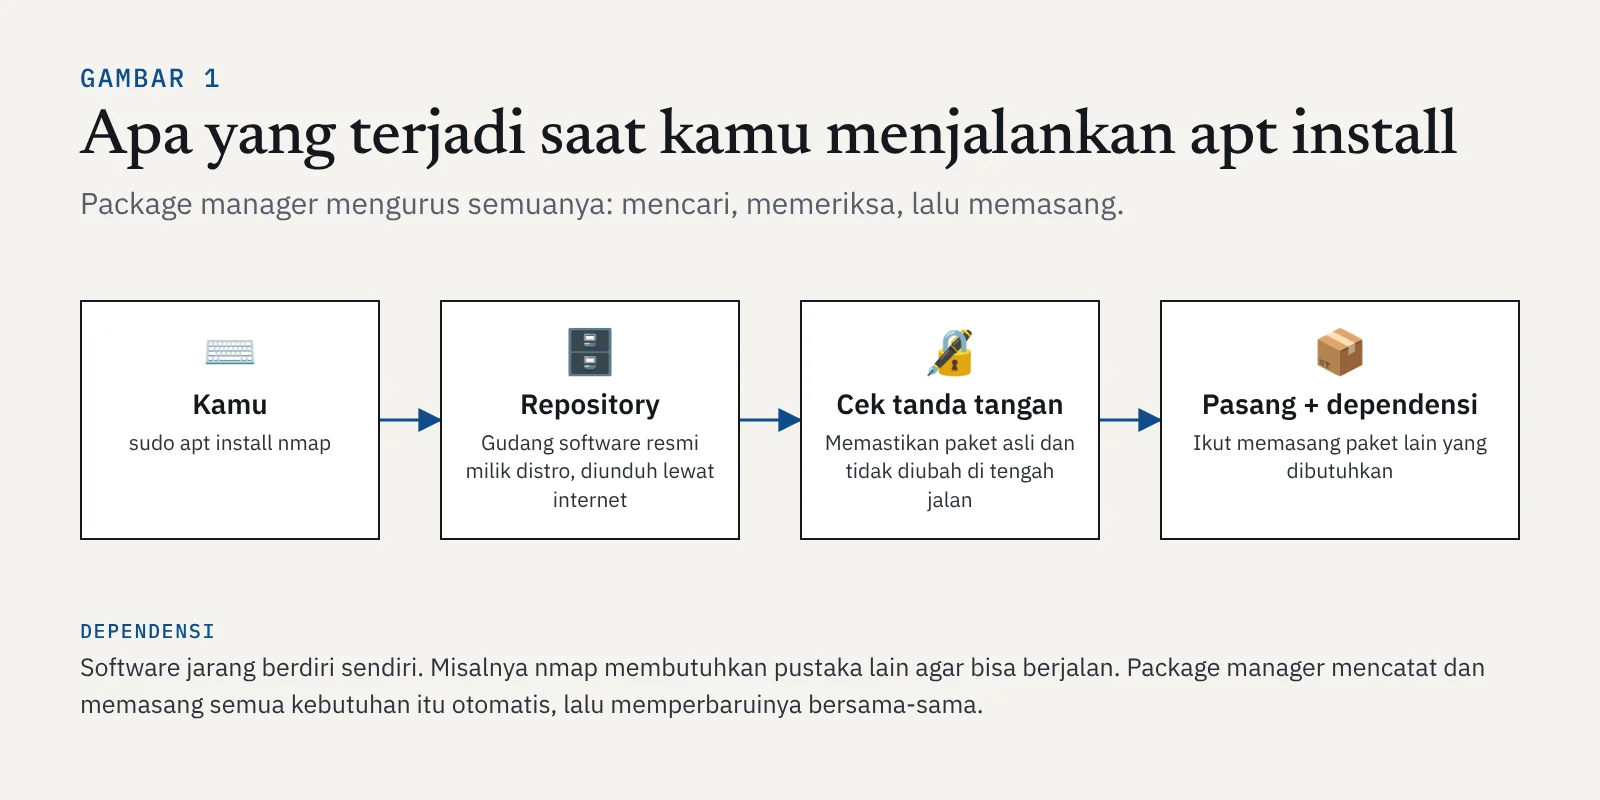
Langkah yang paling penting dari sisi keamanan adalah pemeriksaan tanda tangan digital. Setiap repository resmi menandatangani paketnya dengan kunci kriptografi. Kalau ada yang mengubah paket di tengah jalan, misalnya penyerang yang menyusup di jaringan, tanda tangannya tidak cocok dan package manager akan menolak memasangnya.
update dan upgrade, apa bedanya?
Ini kebingungan paling umum bagi pemula. Namanya mirip, tapi fungsinya berbeda.
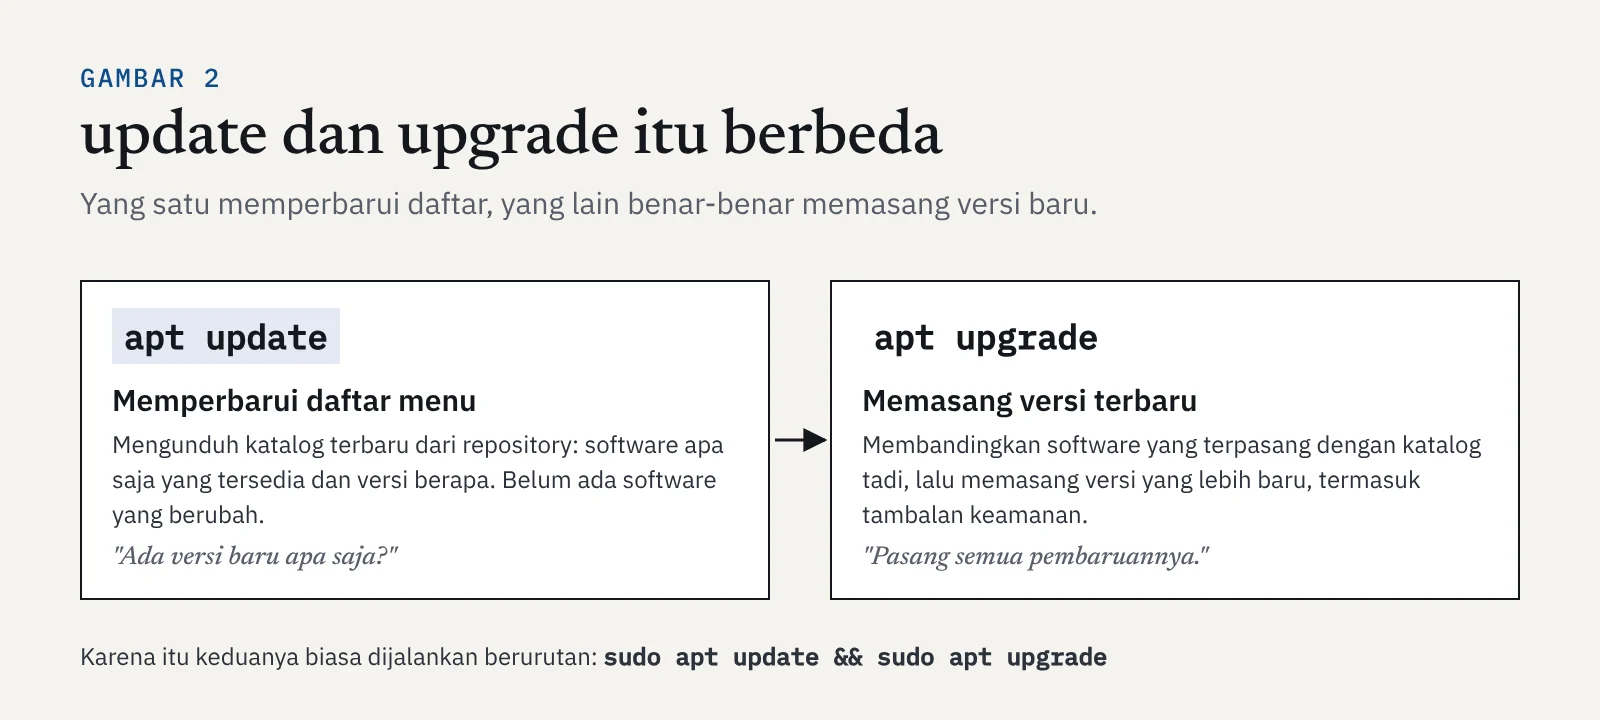
Kalau kamu hanya menjalankan apt update, belum ada software yang berubah. Kalau kamu langsung menjalankan apt upgrade tanpa update, package manager membandingkan dengan katalog lama, sehingga pembaruan terbaru bisa terlewat. Karena itu keduanya dijalankan berurutan.
Perintah yang paling sering dipakai
sudo apt update                 # perbarui daftar software
apt list --upgradable           # lihat software apa saja yang punya versi baru
sudo apt upgrade                # pasang semua pembaruan
sudo apt install nmap           # pasang software
apt search wireshark            # cari software berdasarkan kata kunci
apt show nmap                   # lihat keterangan sebuah paket
sudo apt remove nmap            # hapus software, file konfigurasinya disisakan
sudo apt purge nmap             # hapus software beserta file konfigurasinya
sudo apt autoremove # bersihkan dependensi yang sudah tidak dipakai| Tujuan | Debian/Ubuntu (apt) | Fedora/RHEL (dnf atau yum) |
|---|---|---|
| Cek pembaruan | sudo apt update | sudo dnf check-update |
| Pasang semua pembaruan | sudo apt upgrade | sudo dnf upgrade |
| Pasang software | sudo apt install nmap | sudo dnf install nmap |
| Hapus software | sudo apt remove nmap | sudo dnf remove nmap |
| Cari software | apt search nmap | dnf search nmap |
| Lihat software terpasang | apt list --installed | dnf list installed |
| Bersihkan sisa dependensi | sudo apt autoremove | sudo dnf autoremove |
Dari mana software kamu berasal?
Package manager hanya seaman sumbernya. Selain repository resmi, kamu bisa menambahkan sumber lain atau memasang file secara manual, dan masing-masing punya tingkat risiko yang berbeda.
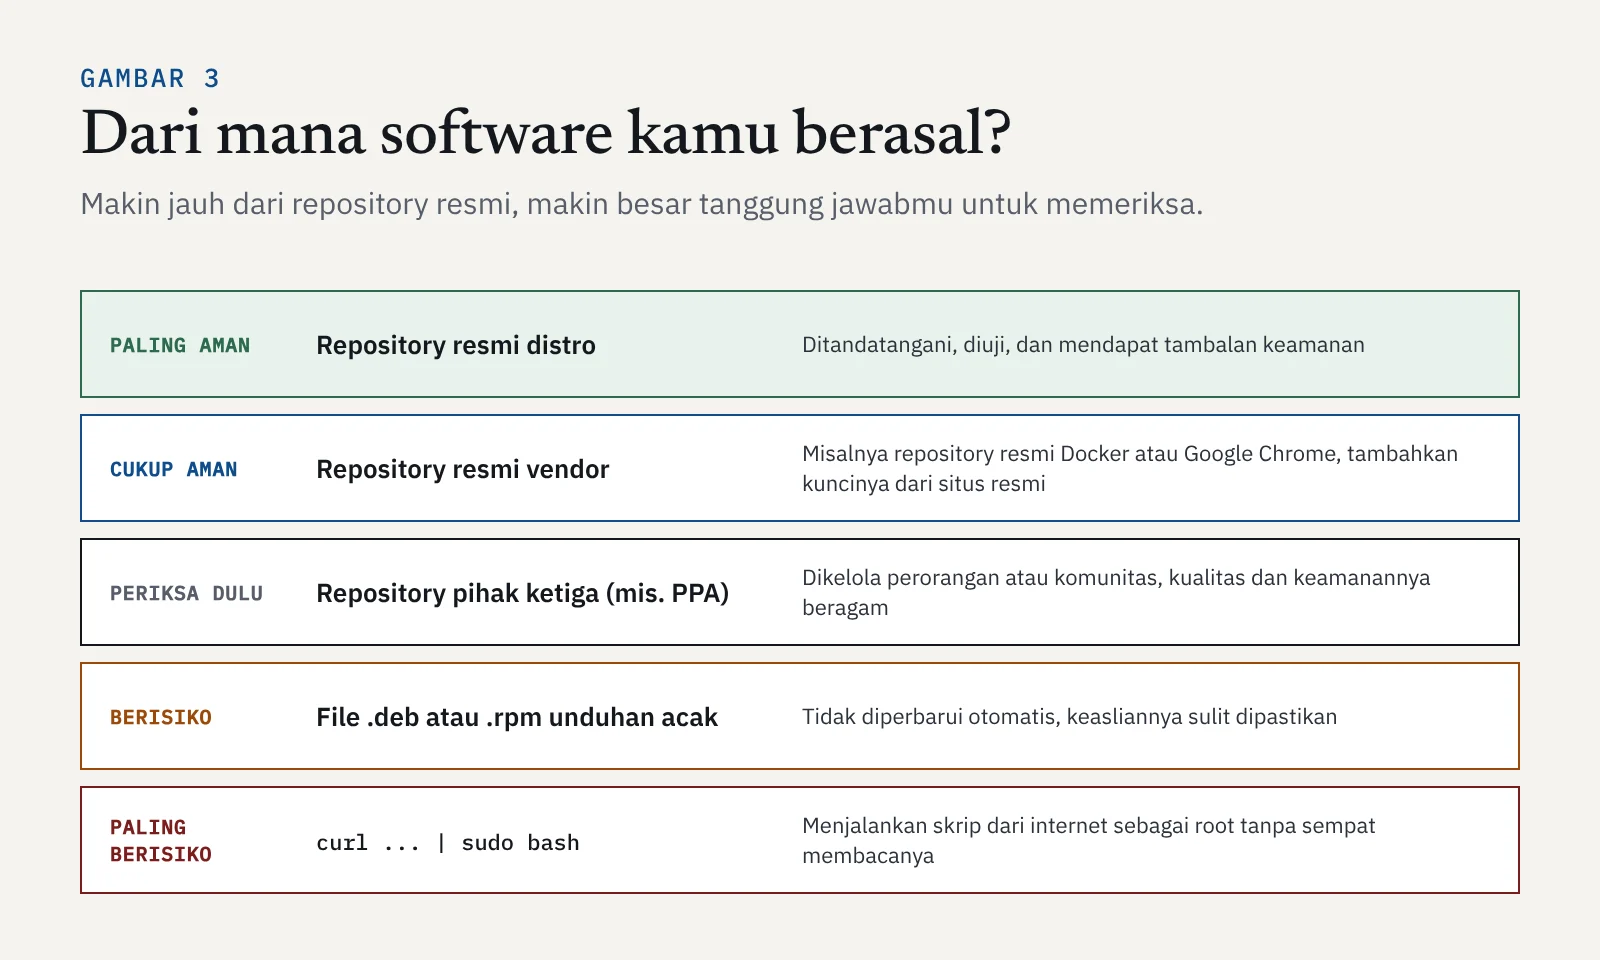
Perintah seperti curl https://contoh.id/pasang.sh | sudo bash sering muncul di tutorial karena praktis. Masalahnya, perintah ini mengunduh skrip dari internet lalu langsung menjalankannya sebagai root tanpa kamu sempat membacanya. Kalau situs itu dibobol atau alamatnya salah ketik, servermu ikut dikuasai. Kalau memang harus memakai skrip seperti ini, unduh dulu, baca isinya, baru jalankan.
Kebiasaan aman saat mengelola software
- Perbarui secara rutin. Untuk laptop atau lab pribadi, jalankan
updatedanupgrademinimal seminggu sekali. - Aktifkan pembaruan keamanan otomatis di server. Di Ubuntu dan Debian tersedia paket
unattended-upgrades, sedangkan di keluarga Red Hat adadnf-automatic. - Utamakan repository resmi. Tambahkan repository lain hanya dari situs resmi vendornya.
- Hapus software yang tidak dipakai. Setiap software yang terpasang adalah potensi celah. Makin sedikit, makin kecil permukaan serangannya.
- Perhatikan pesan restart. Pembaruan kernel atau pustaka penting baru berlaku setelah restart. Di Ubuntu, adanya file
/var/run/reboot-requiredmenandakan sistem perlu di-restart.
Kenapa ini penting untuk keamanan siber
Banyak insiden besar terjadi bukan karena celah baru yang belum diketahui, melainkan karena celah lama yang tambalannya sudah tersedia tapi belum dipasang. Di dunia kerja, proses ini disebut patch management: mengetahui software apa yang terpasang, memantau pembaruan keamanan, lalu memasangnya secara terencana. Saat membaca berita tentang CVE baru seperti di materi Fase 0, package manager adalah alat yang kamu pakai untuk mengecek versi software dan menambalnya.
Ringkasan
- Package manager memasang, memperbarui, dan menghapus software dari repository tepercaya, lengkap dengan dependensinya.
- Keluarga Debian memakai
apt, keluarga Red Hat memakaidnfyang menggantikanyum. updatememperbarui daftar software,upgradememasang versi terbarunya. Jalankan keduanya berurutan.- Paket dari repository resmi diperiksa tanda tangan digitalnya. Makin jauh dari sumber resmi, makin besar risikonya.
- Perbarui rutin, aktifkan pembaruan keamanan otomatis di server, dan hapus software yang tidak dipakai.
Tonton dan baca juga
- Video: Apa itu package manager
- Artikel: Mengenal package manager
- Artikel: Panduan APT dan YUM (bahasa Inggris)
Materi berikutnya membahas proses di Linux: cara melihat program yang sedang berjalan, menghentikan proses yang mencurigakan, serta mengelola layanan dengan systemctl dan membaca log-nya dengan journalctl. Buka di roadmap untuk melanjutkan.


