 Cyber RoadmapINDONESIA
Fondasi · Fase 1
Apa Itu Firewall? Penjelasan Sederhana untuk Orang Awam
Firewall adalah satpam jaringan yang memutuskan lalu lintas mana yang boleh lewat. Pelajari cara kerjanya, arti port, aturan default deny, stateful firewall, jenis-jenis firewall, dan hal-hal yang tidak bisa dicegah firewall.

Di banyak kompleks perumahan ada satpam di gerbang. Tugasnya sederhana: warga boleh masuk, tamu harus melapor dulu, dan orang yang mencurigakan ditolak. Tanpa satpam, siapa pun bisa keluar-masuk dan mengetuk pintu rumah mana saja.
Di jaringan komputer, peran satpam itu dijalankan oleh firewall. Di artikel sebelumnya kamu sudah belajar bahwa data bergerak dalam bentuk paket yang membawa alamat IP. Firewall adalah pihak yang memeriksa paket-paket itu dan memutuskan mana yang boleh lewat.
Apa itu firewall?
Firewall adalah sistem keamanan yang memeriksa lalu lintas jaringan, lalu mengizinkan atau memblokirnya berdasarkan aturan yang sudah ditentukan. Firewall biasanya berdiri di antara jaringan yang dipercaya, misalnya jaringan rumah atau kantor, dan jaringan yang tidak dipercaya, yaitu internet.
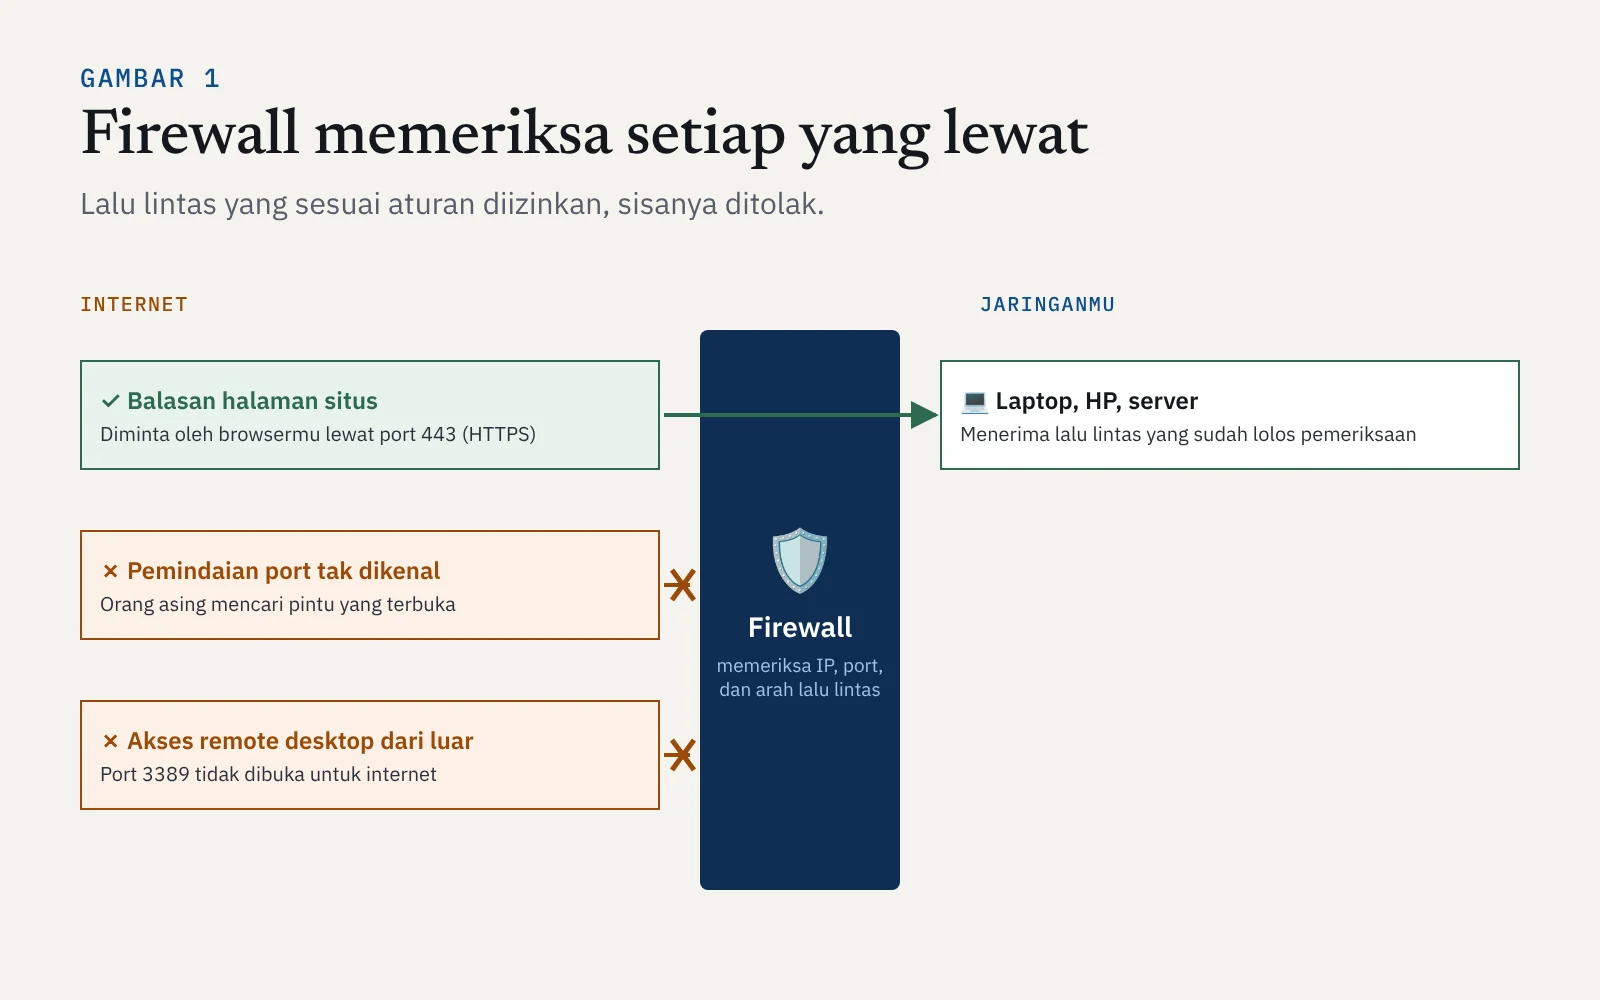
Firewall bisa berupa perangkat khusus, fitur di dalam router, atau program yang berjalan di komputermu. Hampir semua perangkat yang kamu pakai sekarang sudah dilindungi setidaknya satu firewall, walaupun kamu tidak pernah menyadarinya.
Cara firewall mengambil keputusan
Satpam memeriksa siapa tamunya, mau ke rumah nomor berapa, dan apakah sudah ada janji. Firewall memeriksa hal yang mirip pada setiap paket:
- IP asal dan IP tujuan: dari mana paket datang dan ke mana ia pergi.
- Port: "pintu" layanan mana yang dituju.
- Protokol: jenis komunikasinya, misalnya TCP atau UDP.
- Arah: apakah lalu lintas itu masuk ke jaringan atau keluar dari jaringan.
Kalau IP address adalah alamat sebuah gedung, maka port adalah nomor pintu atau loket di gedung itu. Satu server bisa melayani banyak hal sekaligus, dan setiap layanan "menunggu" di port yang berbeda.
| Port | Layanan | Keterangan |
|---|---|---|
80 | HTTP | Situs web tanpa enkripsi |
443 | HTTPS | Situs web terenkripsi, paling sering dipakai |
53 | DNS | Menerjemahkan nama domain ke IP |
22 | SSH | Akses jarak jauh ke server Linux, sebaiknya dibatasi |
3389 | RDP | Remote desktop Windows, sering diincar bila terbuka ke internet |
Aturan firewall ditulis seperti daftar tamu satpam. Contohnya untuk sebuah server situs web:
| No. | Aturan | Keputusan |
|---|---|---|
| 1 | Lalu lintas masuk ke port 443 (HTTPS) dari mana saja | ✅ Izinkan |
| 2 | Lalu lintas masuk ke port 22 (SSH) hanya dari IP kantor | ✅ Izinkan |
| 3 | Lalu lintas masuk ke port 22 dari IP lain | ❌ Tolak |
| 4 | Semua lalu lintas masuk lainnya | ❌ Tolak |
Perhatikan aturan terakhir. Firewall yang baik menganut prinsip "yang tidak diizinkan, ditolak" (default deny). Satpam tidak perlu punya daftar semua orang jahat di dunia. Cukup daftar siapa yang boleh masuk, dan sisanya ditolak.
Firewall "ingat" siapa yang kamu undang
Kalau semua lalu lintas masuk ditolak, bagaimana halaman situs bisa sampai ke laptopmu? Jawabannya: firewall modern bersifat stateful, artinya ia mengingat percakapan yang sedang berlangsung.
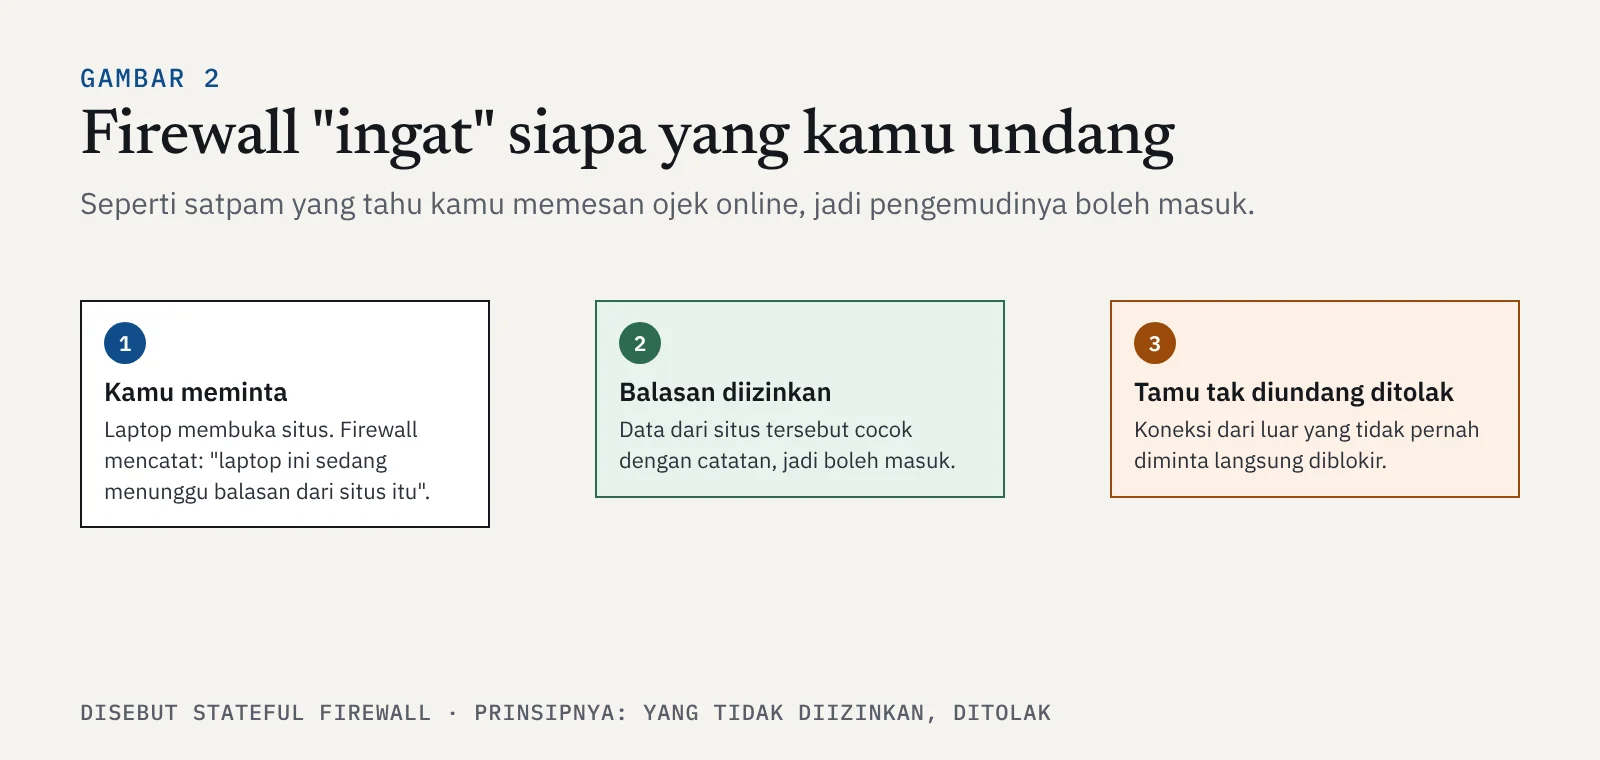
Saat laptopmu membuka sebuah situs, firewall mencatat bahwa laptop itu sedang menunggu balasan. Ketika balasannya datang, firewall mencocokkannya dengan catatan tadi dan mengizinkannya masuk. Sebaliknya, koneksi dari luar yang tidak pernah kamu minta langsung ditolak. Persis seperti satpam yang tahu kamu baru memesan ojek online, sehingga pengemudinya diizinkan masuk, tetapi orang asing yang datang tanpa janji tetap ditahan di gerbang.
Jenis-jenis firewall
| Jenis | Ada di mana | Contoh |
|---|---|---|
| Firewall router | Router di rumah atau kantor kecil | Bawaan router Wi-Fi, bekerja bersama NAT |
| Firewall perangkat | Di setiap komputer | Windows Defender Firewall, firewall macOS, ufw di Linux |
| Firewall jaringan | Di perbatasan jaringan perusahaan | Perangkat khusus yang juga bisa mengenali aplikasi dan ancaman (sering disebut next-generation firewall) |
| Web Application Firewall (WAF) | Di depan situs atau aplikasi web | Menyaring permintaan berbahaya ke situs, misalnya upaya menyisipkan perintah lewat form |
| Firewall cloud | Di layanan cloud | Pengaturan seperti security group yang menentukan port mana yang terbuka |
Apa yang tidak bisa dicegah firewall?
Firewall sangat penting, tetapi sering dianggap sebagai pelindung segalanya. Kenyataannya tidak begitu.
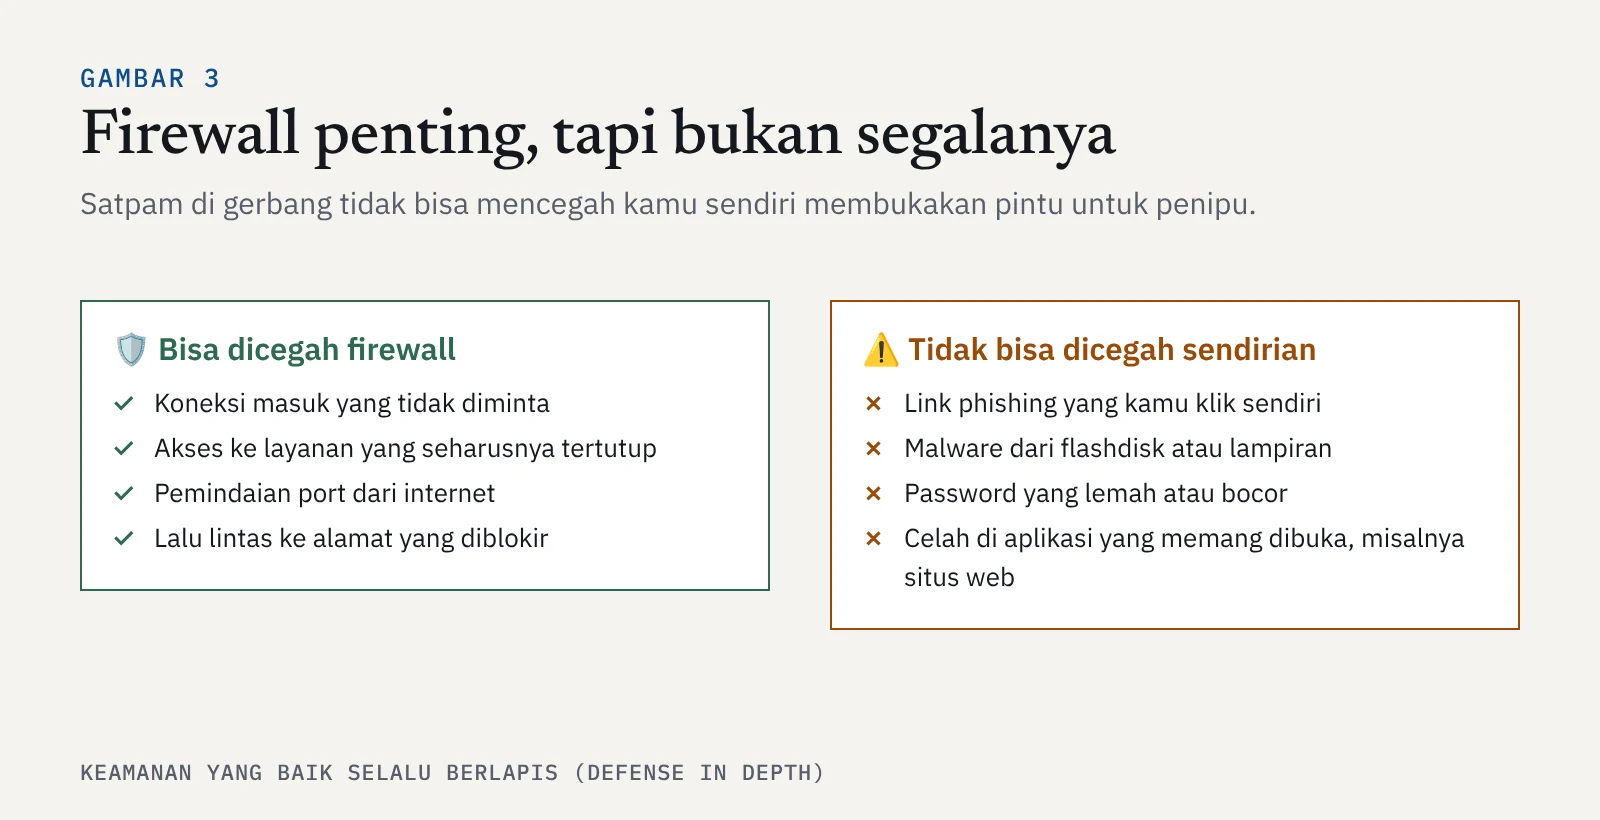
Firewall tidak bisa menghentikanmu mengklik link phishing, karena koneksi itu kamu sendiri yang memintanya. Firewall juga tidak bisa melindungi password yang lemah, malware yang masuk lewat flashdisk, atau celah keamanan di aplikasi yang memang sengaja dibuka, misalnya situs web yang harus bisa diakses publik lewat port 443.
Karena itu, keamanan yang baik selalu berlapis (defense in depth): firewall untuk menjaga gerbang, ditambah update rutin, antivirus, password yang kuat, verifikasi dua langkah, dan yang tak kalah penting, pengguna yang waspada.
Kenapa ini penting untuk keamanan siber
Firewall adalah salah satu alat yang paling sering kamu temui di dunia kerja keamanan siber. Network engineer dan administrator sistem menyusun aturan firewall. Analis SOC membaca log firewall untuk melihat upaya koneksi yang diblokir dan mengenali pola serangan. Pentester memeriksa port mana yang terbuka dan apakah seharusnya terbuka. Cloud engineer mengatur security group agar server tidak terbuka berlebihan. Di banyak insiden, penyebabnya ternyata sederhana: aturan firewall yang terlalu longgar, atau layanan seperti remote desktop yang lupa ditutup dari internet.
Ringkasan
- Firewall adalah "satpam" jaringan yang mengizinkan atau memblokir lalu lintas berdasarkan aturan.
- Keputusan firewall didasarkan pada IP asal dan tujuan, port, protokol, dan arah lalu lintas.
- Port adalah "nomor pintu" layanan, misalnya 443 untuk HTTPS dan 22 untuk SSH.
- Firewall yang baik menolak semua yang tidak diizinkan (default deny), dan firewall stateful mengingat koneksi yang kamu minta.
- Firewall tidak bisa mencegah phishing, password lemah, atau malware dari flashdisk, jadi keamanan harus berlapis.
Tonton dan baca juga
Dengan materi ini, kamu sudah menyelesaikan modul Jaringan Internet Dasar. Modul berikutnya, Mindset & Ekosistem Keamanan, dimulai dari konsep paling mendasar di keamanan siber: CIA Triad. Buka di roadmap untuk melanjutkan.


