 Cyber RoadmapINDONESIA
Fondasi · Fase 0
Cara Membaca dan Memahami Berita Keamanan Siber Tanpa Ikut Panik
Berita kebocoran data dan celah keamanan muncul hampir setiap minggu. Pelajari cara memilah klaim dari fakta, memahami istilah seperti CVE dan CVSS, mengenali berita yang ditumpangi penipuan, dan menentukan tindakan yang tepat.

"Data jutaan warga bocor!", "Celah kritis ditemukan di aplikasi populer!", "Ransomware lumpuhkan layanan publik!" Judul seperti ini muncul hampir setiap minggu. Sebagian benar dan penting, sebagian dibesar-besarkan, dan sebagian lagi hanya rumor yang ditumpangi penipu.
Bagi orang yang belajar keamanan siber, mengikuti berita adalah kebiasaan wajib. Dari berita, kamu tahu ancaman apa yang sedang ramai, celah apa yang harus segera ditambal, dan teknik serangan apa yang sedang dipakai. Tapi manfaat itu hanya didapat kalau kamu bisa membaca berita dengan kritis: memahami istilahnya, memilah klaim dari fakta, lalu tahu apa yang perlu dilakukan.
Bedah dulu kata-katanya
Berita keamanan sering ditulis saat kejadian masih berlangsung, sehingga informasinya belum lengkap. Wartawan yang baik menandai ketidakpastian itu lewat pilihan kata. Tugasmu adalah menangkap tanda-tanda tersebut.
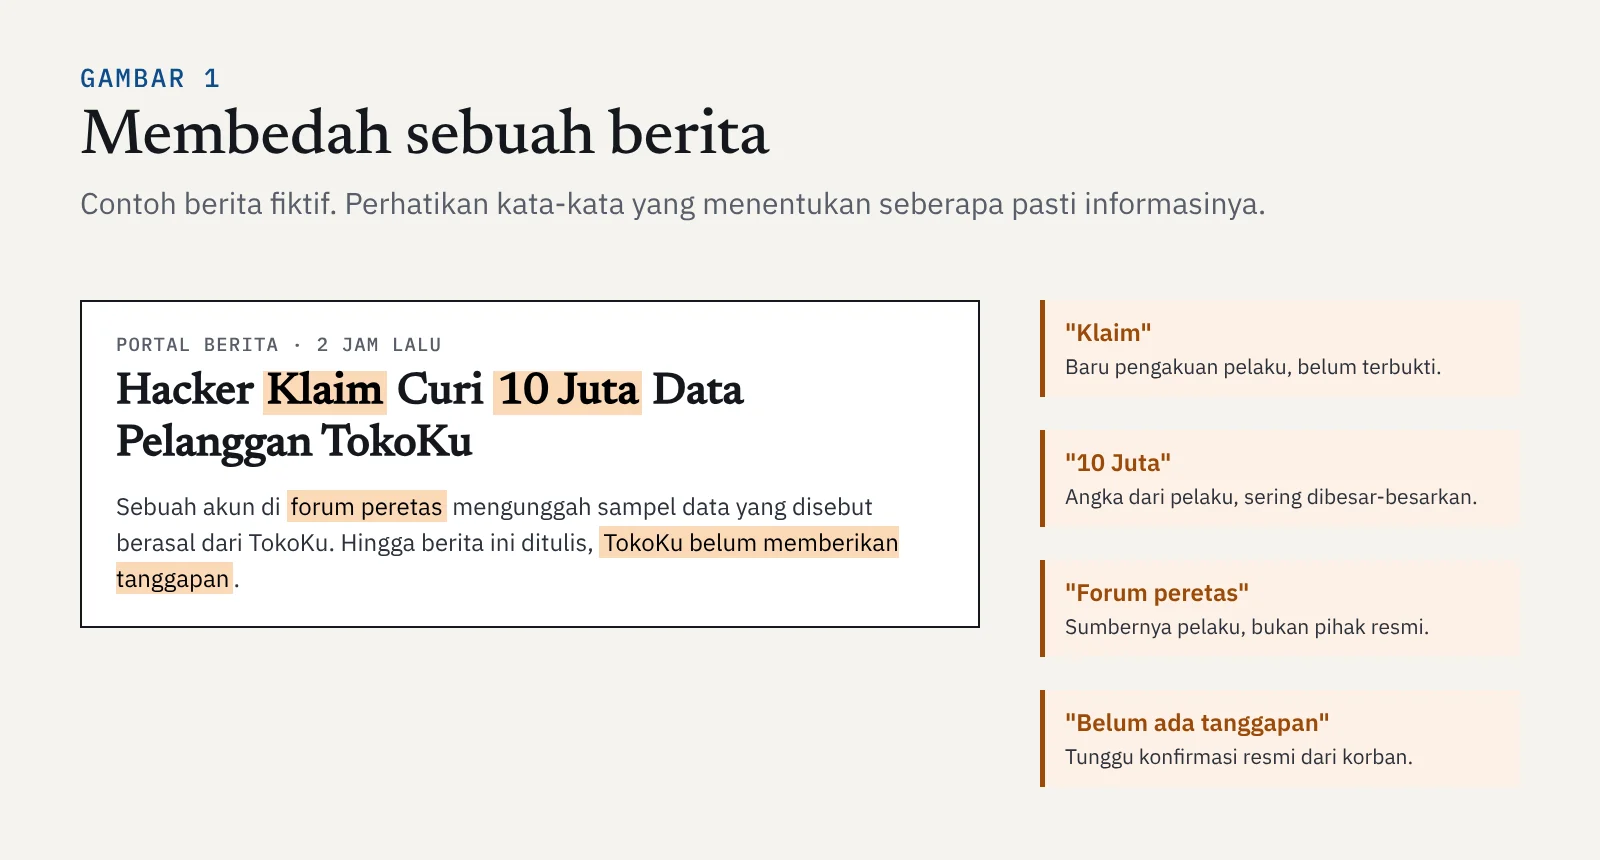
Pada contoh di atas, judulnya terdengar meyakinkan. Padahal kalau dibaca pelan-pelan, isinya baru klaim dari pelaku di sebuah forum, angka "10 juta" berasal dari pelaku itu sendiri, dan pihak yang disebut sebagai korban belum memberi tanggapan. Artinya, kebocoran itu mungkin terjadi, tapi belum terbukti.
| Kata dalam berita | Artinya |
|---|---|
| "diklaim", "disebut-sebut", "diduga" | Belum terbukti. Baru pengakuan atau dugaan satu pihak. |
| "menurut peneliti keamanan" | Sudah ada pihak yang memeriksa secara teknis, tapi belum tentu dikonfirmasi korban. |
| "dikonfirmasi", "dalam keterangan resminya" | Pihak terkait sudah mengakui. Ini tingkat kepastian tertinggi. |
| "belum memberikan tanggapan" | Cerita baru dari satu sisi. Tunggu perkembangannya. |
| "data lama", "kompilasi" | Bisa jadi kumpulan kebocoran lama yang dikemas ulang, bukan kejadian baru. |
Tangga kepastian sebuah informasi
Tidak semua sumber punya bobot yang sama. Bayangkan informasi seperti anak tangga: makin ke bawah, makin bisa dipercaya.
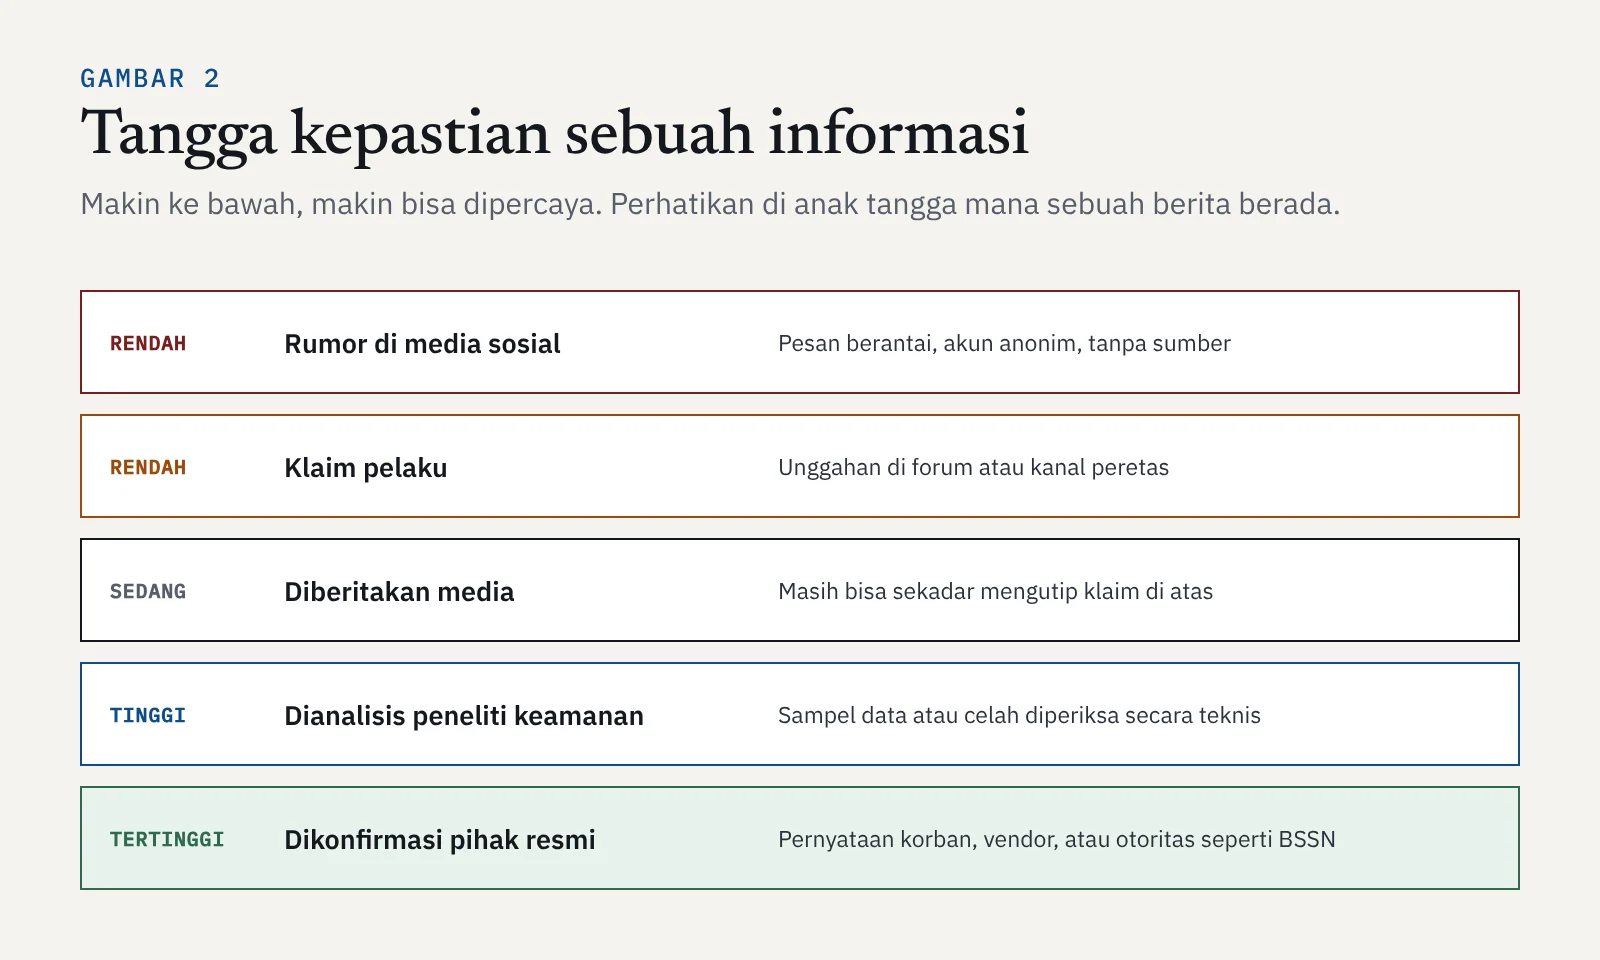
Yang sering membuat bingung adalah anak tangga tengah. Sebuah berita bisa terbit di media besar, tetapi isinya hanya mengutip klaim pelaku. Jadi jangan menilai dari nama medianya saja, tapi dari sumber yang dikutip di dalam beritanya.
| Sumber | Contoh | Kegunaan |
|---|---|---|
| Pernyataan resmi | Siaran pers perusahaan, pengumuman BSSN atau CSIRT instansi | Konfirmasi paling kuat tentang apa yang terjadi |
| Advisory vendor | Halaman keamanan Microsoft, Google, Apple, dan vendor lain | Rincian celah, versi yang terdampak, dan cara memperbaikinya |
| Basis data celah | Daftar CVE, NVD, katalog KEV dari CISA | Mengecek kode celah, tingkat bahaya, dan apakah sudah dieksploitasi |
| Media khusus keamanan | The Hacker News, Cybernews, BleepingComputer | Berita cepat dengan detail teknis, biasanya menautkan sumber aslinya |
| Media umum | Portal berita nasional | Dampak bagi masyarakat dan konteks lokal, kadang kurang detail teknis |
| Media sosial | Akun peneliti, forum, grup chat | Paling cepat, tapi paling banyak rumor. Selalu cek ulang. |
Istilah yang sering muncul
Berita keamanan penuh istilah teknis. Kamu tidak perlu menguasai semuanya sekarang, tapi istilah berikut akan terus kamu temui.
| Istilah | Penjelasan sederhana |
|---|---|
| Kerentanan / celah (vulnerability) | Kelemahan dalam software atau sistem yang bisa dimanfaatkan penyerang. |
| CVE | Kode unik untuk setiap celah yang dilaporkan, misalnya CVE-2026-12345. Dengan kode ini, semua orang membicarakan celah yang sama. |
| CVSS | Skor tingkat keparahan celah dari 0 sampai 10. Kisaran 0,1–3,9 rendah, 4,0–6,9 sedang, 7,0–8,9 tinggi, dan 9,0–10 kritis. |
| Zero-day | Celah yang sudah dimanfaatkan penyerang sebelum vendor sempat merilis perbaikan. |
| Eksploit | Kode atau teknik untuk memanfaatkan sebuah celah. "Sudah dieksploitasi" berarti celahnya benar-benar dipakai menyerang. |
| Patch | Pembaruan dari vendor untuk menutup celah. |
| Data breach vs data leak | Breach biasanya karena serangan yang berhasil menembus sistem. Leak bisa karena kelalaian, misalnya database yang terbuka ke publik tanpa password. |
| Ransomware | Malware yang mengunci data korban lalu meminta tebusan, sering disertai ancaman menyebarkan data. |
| IOC (indicator of compromise) | Jejak yang menandakan sistem sudah diserang, seperti alamat IP, nama file, atau domain mencurigakan. |
Waspadai berita yang ditumpangi penipuan
Setiap kali ada berita kebocoran yang heboh, penipu ikut memanfaatkannya. Rasa panik membuat orang lengah.
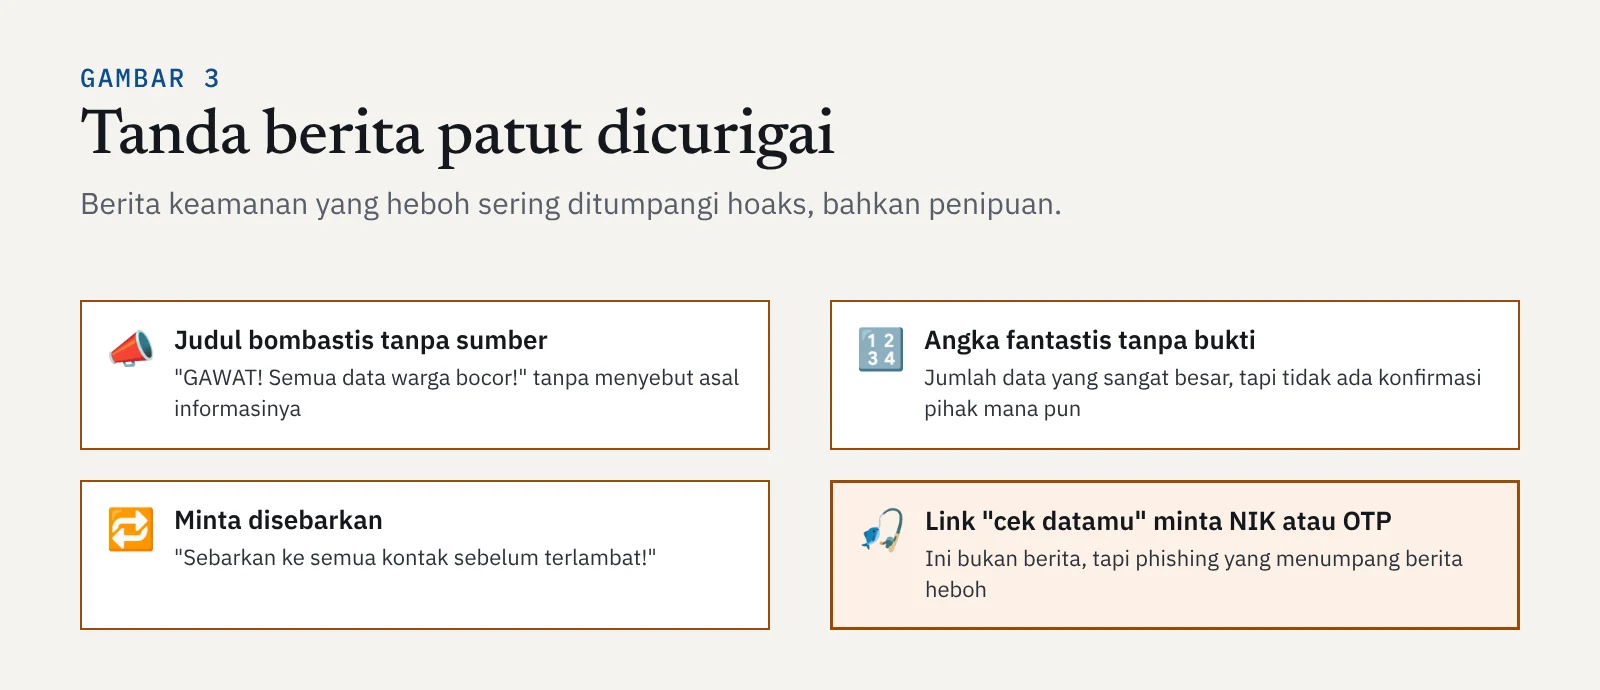
Tanda paling berbahaya adalah tautan "cek apakah datamu bocor" yang meminta NIK, nomor HP, password, atau kode OTP. Layanan pengecekan yang tepercaya cukup meminta alamat email dan tidak pernah meminta password atau OTP. Kalau ada yang meminta itu, yang terjadi bukan pengecekan, melainkan pencurian data.
Lima pertanyaan sebelum percaya
Biasakan mengajukan lima pertanyaan ini setiap kali membaca berita keamanan:
- Siapa sumbernya? Pihak resmi, peneliti, atau sekadar klaim pelaku?
- Apa buktinya? Ada sampel data yang diverifikasi, advisory vendor, atau kode CVE yang bisa dicek?
- Kapan terjadinya? Kejadian baru, atau berita lama yang diangkat lagi?
- Siapa yang terdampak? Apakah saya, keluarga, atau organisasi saya memakai layanan atau software itu?
- Apa yang harus dilakukan? Perbarui aplikasi, ganti password, aktifkan verifikasi dua langkah, atau cukup pantau perkembangannya?
Pertanyaan terakhir paling penting. Berita keamanan yang baik membantumu mengambil tindakan, bukan membuatmu panik.
| Jenis berita | Tindakan yang masuk akal |
|---|---|
| Celah di aplikasi atau sistem operasi yang kamu pakai | Perbarui ke versi terbaru. Ikuti petunjuk di advisory vendor. |
| Kebocoran data di layanan tempatmu punya akun | Ganti password layanan itu dan layanan lain yang memakai password sama. Aktifkan verifikasi dua langkah. |
| Nomor HP atau data pribadi ikut bocor | Waspadai SMS, telepon, dan chat yang mengatasnamakan layanan tersebut. Jangan pernah berikan OTP. |
| Kabar serangan besar yang belum jelas | Jangan ikut menyebarkan. Tunggu konfirmasi resmi. |
Membangun kebiasaan membaca
Kamu tidak perlu membaca semua berita setiap hari. Cukup bangun kebiasaan kecil yang konsisten:
- Pilih dua atau tiga sumber tetap: satu media khusus keamanan (biasanya berbahasa Inggris), satu media nasional, dan akun resmi BSSN.
- Luangkan 10–15 menit beberapa kali seminggu untuk membaca judul dan memilih satu berita yang dibaca tuntas.
- Catat istilah baru yang belum kamu pahami, lalu cari penjelasannya. Lama-lama kosakatamu akan bertambah dengan sendirinya.
- Ikuti satu kasus sampai selesai. Lihat bagaimana sebuah klaim berkembang menjadi konfirmasi, atau justru terbukti hoaks.
Kenapa ini penting untuk keamanan siber
Di dunia kerja, kemampuan membaca berita keamanan dipakai setiap hari. Analis SOC memantau ancaman baru untuk memperbarui aturan deteksi. Tim IT memakai advisory untuk menentukan sistem mana yang harus ditambal lebih dulu. Analis threat intelligence merangkum berita menjadi laporan untuk pimpinan. Semua itu bermula dari kebiasaan sederhana: membaca dengan kritis, mengecek ke sumber asli, lalu memutuskan tindakan.
Ringkasan
- Perhatikan pilihan kata: "diklaim" dan "diduga" berarti belum terbukti, "dikonfirmasi" berarti sudah diakui pihak terkait.
- Nilai berita dari sumber yang dikutip di dalamnya, bukan hanya dari nama medianya.
- Kenali istilah dasar seperti CVE, CVSS, zero-day, patch, dan ransomware.
- Waspadai berita heboh yang ditumpangi penipuan, terutama tautan yang meminta NIK, password, atau OTP.
- Akhiri setiap bacaan dengan pertanyaan: apakah ini berdampak pada saya, dan apa yang harus saya lakukan?
Tonton dan baca juga
- The Hacker News: berita keamanan siber internasional (bahasa Inggris)
- Cybernews: berita dan riset kebocoran data (bahasa Inggris)
- Sindonews: topik keamanan siber: berita keamanan siber dalam bahasa Indonesia
Dengan materi ini, kamu menyelesaikan Fase 0. Selamat! Fondasimu sudah siap. Fase berikutnya mengajakmu praktik langsung dengan sistem operasi Linux, dimulai dari navigasi terminal. Buka di roadmap untuk melanjutkan.


