 Cyber RoadmapINDONESIA
Fondasi · Fase 0
CIA Triad: Confidentiality, Integrity, dan Availability dalam Keamanan Informasi
Konsep paling mendasar di keamanan informasi. Pahami arti Confidentiality, Integrity, dan Availability lewat contoh nyata, ancaman dan kontrolnya, cara satu serangan mengenai ketiganya, serta cara organisasi menyeimbangkan prioritasnya.

Setiap kali terjadi insiden keamanan, misalnya sebuah situs diretas, data pelanggan bocor, atau sistem kantor tiba-tiba lumpuh, para profesional keamanan biasanya langsung menanyakan tiga hal. Apakah ada informasi rahasia yang bocor? Apakah ada data yang diubah? Dan apakah sistemnya masih bisa dipakai?
Tiga pertanyaan itu adalah inti dari CIA Triad, konsep paling mendasar di keamanan informasi. Huruf CIA di sini tidak ada hubungannya dengan badan intelijen Amerika. Kepanjangannya adalah Confidentiality, Integrity, dan Availability. Begitu kamu memahaminya, kamu akan melihat hampir setiap topik di roadmap ini, dari enkripsi sampai backup, sebagai upaya menjaga salah satu dari tiga hal tersebut.
Tiga pilar keamanan informasi
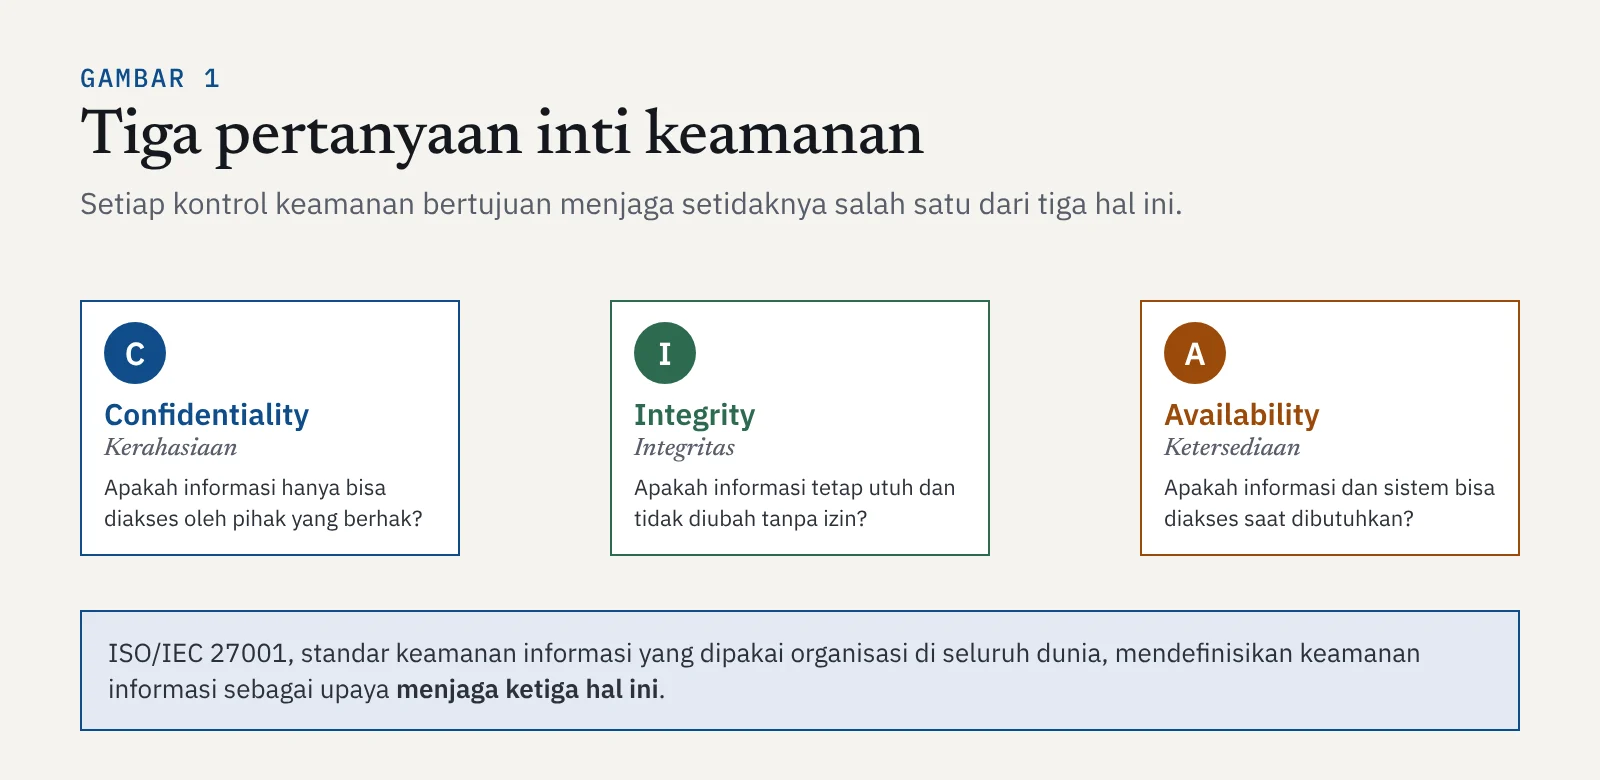
Standar keamanan informasi internasional ISO/IEC 27001 pun mendefinisikan keamanan informasi sebagai upaya menjaga ketiga pilar ini. Mari kita bahas satu per satu.
Confidentiality: hanya untuk yang berhak
Confidentiality (kerahasiaan) berarti informasi hanya bisa diakses oleh orang, sistem, atau proses yang memang berhak. Pelanggarannya disebut kebocoran data, dan inilah jenis insiden yang paling sering masuk berita.
Kebocoran tidak selalu karena peretas canggih. Contoh sehari-harinya:
- Database pelanggan bisa diakses dari internet tanpa password karena salah pengaturan.
- File berisi data karyawan terkirim ke alamat email yang salah.
- Link Google Drive berisi dokumen internal disetel "siapa saja yang punya link".
- Seseorang memotret layar laptop yang menampilkan data pasien di ruang publik.
Cara menjaganya antara lain enkripsi (seperti HTTPS yang sudah kamu pelajari), kontrol akses dengan password kuat dan verifikasi dua langkah, prinsip hak akses minimal (setiap orang hanya mendapat akses yang ia butuhkan), serta klasifikasi data agar jelas mana yang publik, internal, dan rahasia.
Integrity: utuh dan bisa dipercaya
Integrity (integritas) berarti informasi tetap akurat, lengkap, dan tidak diubah tanpa izin. Pelanggaran integritas sering lebih berbahaya daripada kebocoran, karena korbannya tidak sadar bahwa data yang ia percaya ternyata sudah dimanipulasi.
- Penipu meretas email vendor, lalu mengubah nomor rekening di invoice. Perusahaan membayar ke rekening yang salah.
- Nilai mahasiswa di sistem akademik diubah oleh orang yang tidak berwenang.
- Tampilan situs instansi diganti dengan pesan peretas (defacement).
- Kesalahan manusia, misalnya rumus spreadsheet yang terhapus sehingga laporan keuangan salah hitung.
Cara menjaganya antara lain kontrol akses, log dan audit yang mencatat siapa mengubah apa dan kapan, tanda tangan digital, backup untuk memulihkan versi yang benar, dan hash. Hash adalah "sidik jari" sebuah file: kalau isi file berubah sedikit saja, nilai hash-nya ikut berubah total.
Availability: ada saat dibutuhkan
Availability (ketersediaan) berarti informasi dan sistem bisa diakses oleh pihak yang berhak tepat saat dibutuhkan. Data yang aman tetapi tidak bisa dibuka sama saja tidak berguna.
- Serangan DDoS membanjiri situs dengan lalu lintas palsu hingga tidak bisa diakses pengunjung asli.
- Ransomware mengunci file sehingga kantor tidak bisa beroperasi.
- Server mati karena listrik padam, perangkat rusak, atau bencana alam.
- Pembaruan sistem yang gagal di jam sibuk.
Cara menjaganya antara lain backup yang rutin dan teruji, redundansi (cadangan server, listrik, dan koneksi), perlindungan DDoS, pemeliharaan sistem yang terencana, serta rencana pemulihan bencana agar layanan bisa kembali berjalan secepat mungkin.
| Pilar | Pertanyaan kunci | Contoh ancaman | Contoh kontrol |
|---|---|---|---|
| Confidentiality | Siapa saja yang bisa melihat informasi ini? | Kebocoran data, penyadapan, salah kirim dokumen | Enkripsi, kontrol akses, verifikasi dua langkah, klasifikasi data |
| Integrity | Apakah informasi ini masih asli dan benar? | Manipulasi invoice, perubahan nilai, defacement | Hash, tanda tangan digital, log audit, kontrol akses, backup |
| Availability | Bisakah informasi ini diakses saat dibutuhkan? | DDoS, ransomware, server mati, bencana | Backup, redundansi, perlindungan DDoS, rencana pemulihan |
Satu serangan bisa mengenai tiga pilar sekaligus
Dalam kenyataan, serangan jarang hanya mengenai satu pilar. Ambil contoh ransomware modern, yang sering menyerang perusahaan dan instansi.
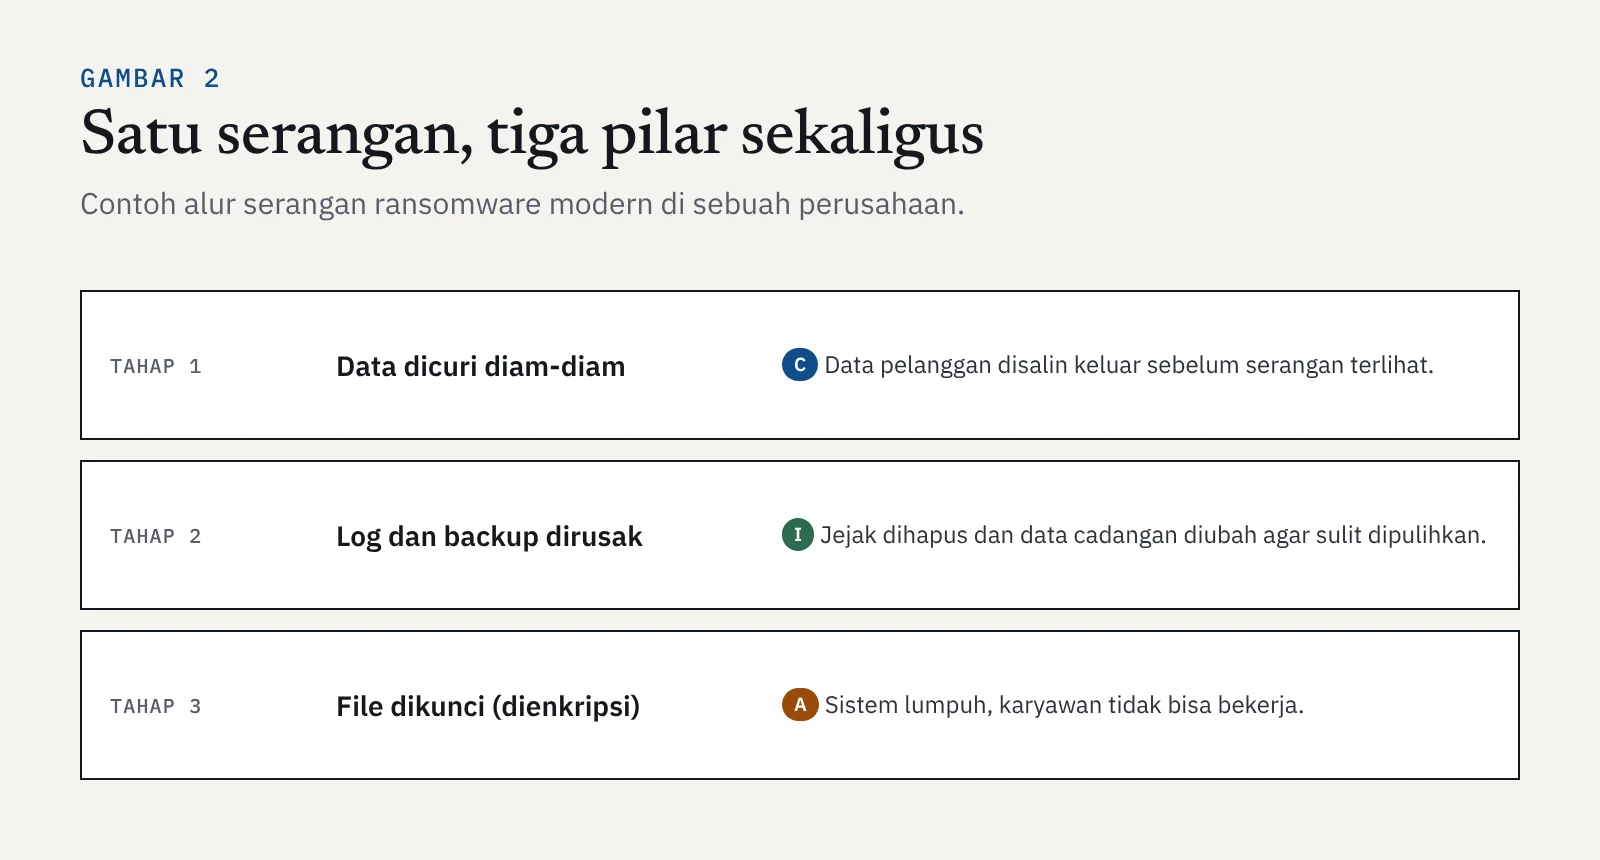
Pelaku biasanya mencuri data lebih dulu (confidentiality), merusak backup dan menghapus jejak agar korban sulit pulih (integrity), lalu mengunci seluruh file (availability). Korban pun ditekan dua kali: membayar agar file dibuka kembali, dan membayar agar data curiannya tidak disebarkan. Memahami CIA Triad membantumu melihat bahwa perlindungannya juga harus mencakup ketiga pilar, bukan hanya antivirus.
Menyeimbangkan tiga pilar
Ketiga pilar ini sering saling tarik-menarik. Semakin ketat kerahasiaan dijaga, misalnya dengan banyak lapisan login, semakin repot pula aksesnya, sehingga ketersediaan bagi pengguna yang sah bisa terganggu. Sebaliknya, sistem yang sangat mudah diakses biasanya lebih rawan bocor.
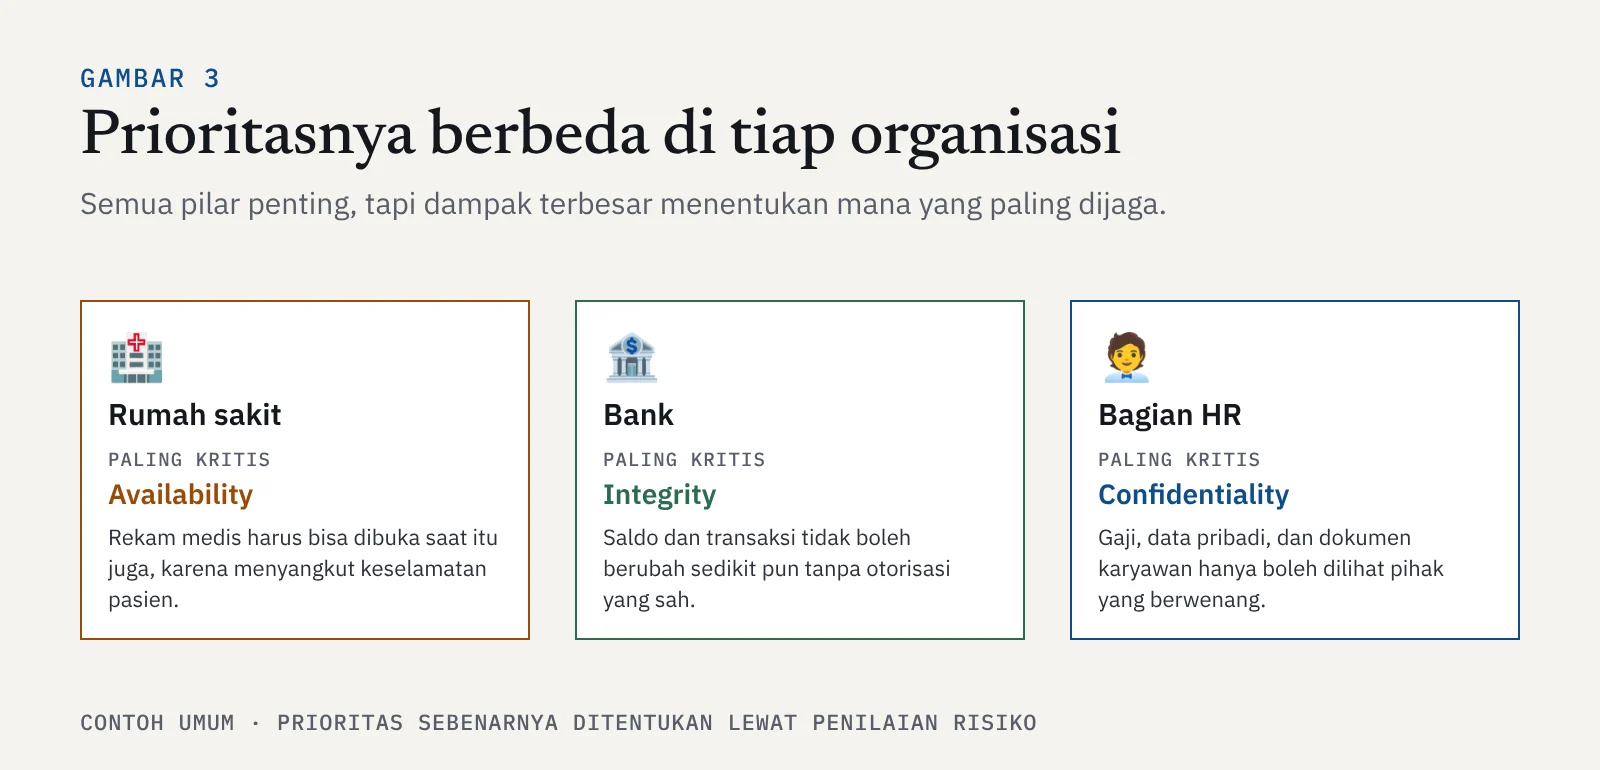
Karena itu, setiap organisasi menentukan prioritasnya lewat penilaian risiko: apa dampak terburuknya bila satu pilar gagal? Di rumah sakit, rekam medis yang tidak bisa dibuka saat operasi bisa membahayakan nyawa, sehingga ketersediaan menjadi sangat kritis. Di bank, saldo yang berubah tanpa otorisasi adalah bencana integritas. Di bagian HR, bocornya data gaji dan dokumen pribadi karyawan adalah masalah kerahasiaan, sekaligus menyangkut kewajiban hukum seperti UU Pelindungan Data Pribadi.
CIA Triad dalam kehidupan sehari-harimu
CIA Triad bukan hanya urusan perusahaan. Kebiasaan sederhana berikut juga menjaga ketiga pilar untuk data pribadimu:
| Pilar | Kebiasaan yang bisa kamu lakukan |
|---|---|
| Confidentiality | Kunci layar HP dan laptop, aktifkan verifikasi dua langkah, dan periksa pengaturan berbagi sebelum mengirim link dokumen. |
| Integrity | Konfirmasi permintaan transfer atau perubahan data lewat jalur lain, dan unduh aplikasi hanya dari sumber resmi. |
| Availability | Backup foto dan dokumen penting ke cloud atau harddisk eksternal, dan simpan kode cadangan akun di tempat yang aman. |
Kenapa ini penting untuk keamanan siber
CIA Triad adalah bahasa bersama di dunia keamanan. Analis SOC memakainya untuk menilai seberapa parah sebuah insiden. Auditor dan tim GRC memakainya saat menilai risiko dan menyusun kebijakan keamanan. Pentester memakainya untuk menjelaskan dampak celah yang mereka temukan kepada manajemen. Bahkan saat kamu nanti mempelajari kriptografi, jaringan, atau cloud, pertanyaannya akan selalu sama: pilar mana yang sedang dilindungi, dan dari ancaman apa?
Ringkasan
- CIA Triad terdiri dari Confidentiality (kerahasiaan), Integrity (integritas), dan Availability (ketersediaan).
- Confidentiality menjaga informasi hanya untuk yang berhak, misalnya dengan enkripsi dan kontrol akses.
- Integrity menjaga informasi tetap asli dan benar, misalnya dengan hash, log audit, dan tanda tangan digital.
- Availability menjaga sistem tetap bisa diakses saat dibutuhkan, misalnya dengan backup dan redundansi.
- Satu serangan bisa mengenai ketiganya sekaligus, dan setiap organisasi menyeimbangkan prioritasnya lewat penilaian risiko.
Tonton juga
Materi berikutnya membahas siapa saja pelaku serangan siber dan apa motivasinya, mulai dari motif finansial, ideologi, sampai serangan yang didukung negara. Buka di roadmap untuk melanjutkan.


