 Cyber RoadmapINDONESIA
Fondasi · Fase 1
Domain Name dan Cara DNS Bekerja: Penerjemah Nama ke IP
Kenapa kita cukup mengetik nama situs, bukan deretan angka IP. Penjelasan anatomi nama domain, kategori domain .id, cara DNS mencari IP address, jenis DNS record, serta trik domain tiruan dan manipulasi DNS yang dipakai penipu.

Coba ingat nomor HP teman dekatmu. Tidak hafal? Wajar, karena kita menyimpannya di daftar kontak dengan nama, lalu tinggal mencari "Rina" atau "Budi". Internet bekerja dengan cara yang sama. Di artikel sebelumnya kamu sudah belajar bahwa setiap perangkat punya IP address. Tetapi tidak ada yang mau mengetik 203.0.113.25 setiap kali ingin membuka situs.
Karena itu ada nama domain, seperti doddyferdiansyah.web.id, dan sistem yang menerjemahkannya menjadi IP address, yaitu DNS. Artikel ini membahas keduanya, sekaligus trik penipuan yang memanfaatkan nama domain.
Apa itu nama domain?
Nama domain adalah alamat situs yang mudah diingat manusia. Di balik layar, setiap nama domain menunjuk ke satu atau beberapa IP address server. Nama domain tidak bisa dipakai siapa saja: pemiliknya harus mendaftarkan dan membayarnya secara berkala, misalnya setiap tahun.
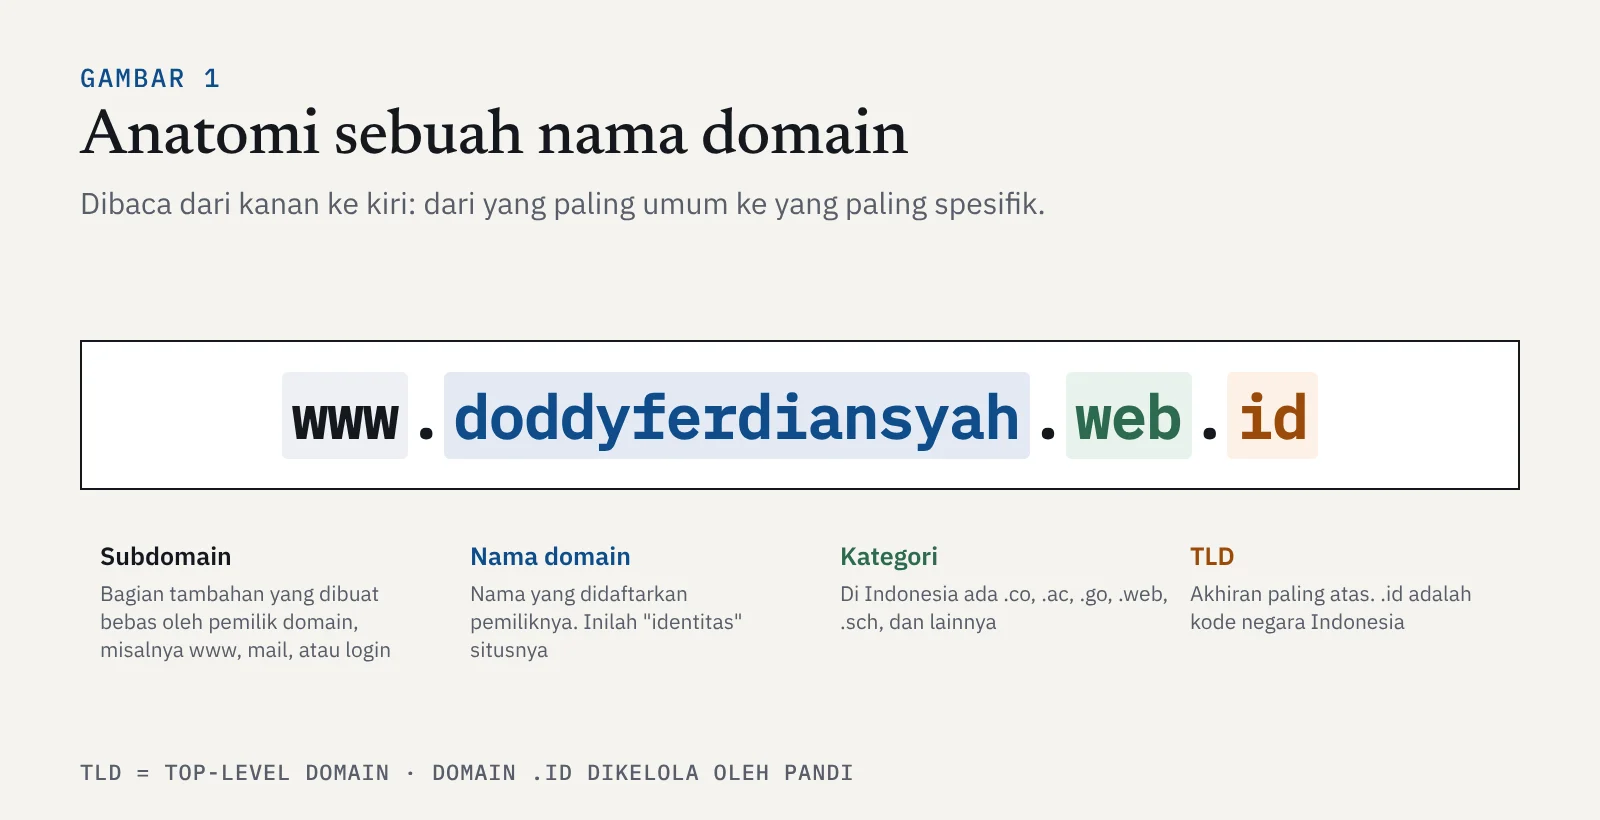
Nama domain dibaca dari kanan ke kiri, dari yang paling umum ke yang paling spesifik:
- TLD (top-level domain) adalah akhiran paling kanan, misalnya
.id,.com, atau.org. TLD.idadalah kode negara Indonesia dan dikelola oleh PANDI. - Kategori (khusus untuk beberapa TLD negara) seperti
.co,.ac, atau.webpada.co.id,.ac.id, dan.web.id. - Nama domain adalah nama yang didaftarkan pemiliknya. Inilah identitas situs yang sebenarnya.
- Subdomain seperti
www,mail, atauloginbisa dibuat bebas oleh pemilik domain.
| Domain | Untuk siapa | Catatan |
|---|---|---|
.go.id | Instansi pemerintah | Pendaftarannya diverifikasi ketat |
.ac.id | Perguruan tinggi | Wajib melampirkan dokumen resmi institusi |
.sch.id | Sekolah | Wajib melampirkan dokumen resmi sekolah |
.co.id | Badan usaha | Wajib melampirkan dokumen legalitas usaha |
.or.id | Organisasi | Untuk organisasi dan komunitas |
.id, .web.id, .my.id | Umum dan perorangan | Bisa didaftarkan siapa saja dengan identitas pribadi |
Karena pendaftarannya diverifikasi, domain seperti .go.id dan .ac.id lebih sulit dipalsukan. Namun penipu tetap bisa membuat nama yang terlihat mirip, jadi tetap periksa ejaannya dengan teliti.
Apa itu DNS?
DNS (Domain Name System) adalah sistem yang menerjemahkan nama domain menjadi IP address. Bayangkan DNS sebagai daftar kontak raksasa milik seluruh internet: kamu menyebut nama, DNS memberikan nomornya.
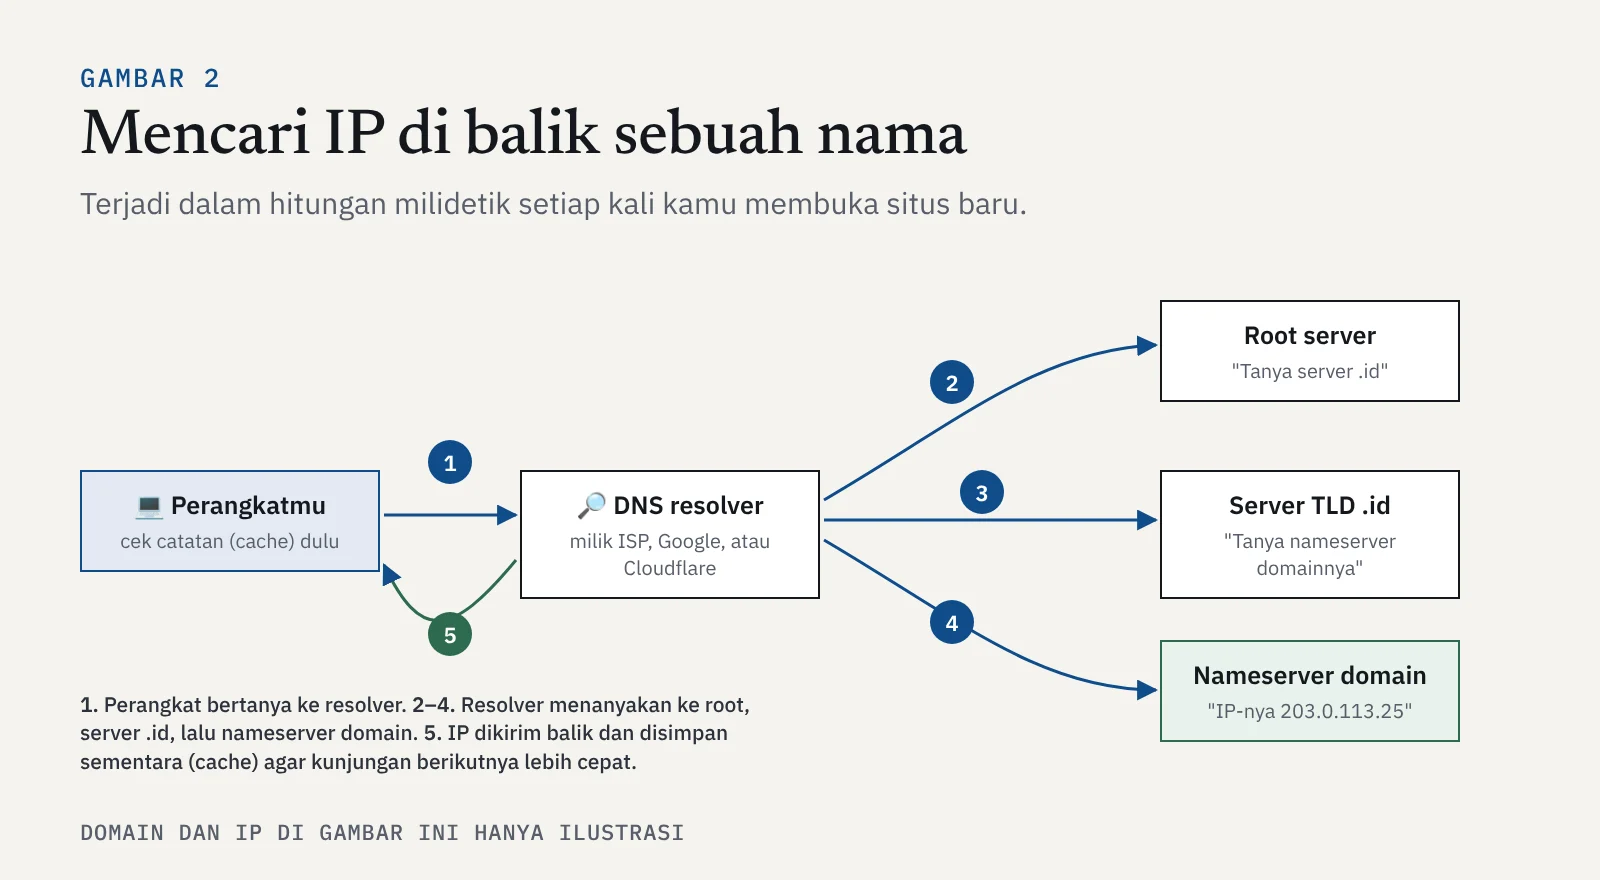
Saat kamu mengetik sebuah alamat situs, inilah yang terjadi:
- Perangkatmu memeriksa catatannya sendiri (cache). Kalau situs itu baru saja dibuka, IP-nya mungkin masih tersimpan, sehingga langkah berikutnya bisa dilewati.
- Kalau belum ada, perangkat bertanya ke DNS resolver. Biasanya resolver ini milik penyedia internetmu, atau layanan publik seperti Google (
8.8.8.8) dan Cloudflare (1.1.1.1). - Resolver bertanya berjenjang: ke root server, lalu ke server TLD (misalnya server
.id), lalu ke nameserver milik domain tersebut. Nameserver inilah yang memegang jawaban resminya. - IP dikirim kembali ke perangkatmu, lalu disimpan sementara agar kunjungan berikutnya lebih cepat. Lama penyimpanan ini diatur oleh nilai yang disebut TTL (time to live).
- Browser menghubungi server di IP tersebut dan memuat halaman situs.
Selain menyimpan alamat IP situs, DNS juga menyimpan beberapa jenis catatan lain yang disebut DNS record:
| Record | Fungsi |
|---|---|
A | Menunjukkan IPv4 dari sebuah domain |
AAAA | Menunjukkan IPv6 dari sebuah domain |
CNAME | Menjadikan satu nama sebagai "alias" dari nama lain |
MX | Menunjukkan server yang menerima email untuk domain tersebut |
TXT | Catatan teks, sering dipakai untuk verifikasi kepemilikan domain dan pengaturan anti-pemalsuan email |
NS | Menunjukkan nameserver yang bertanggung jawab atas domain tersebut |
DNS dan keamanan: di mana bisa disalahgunakan
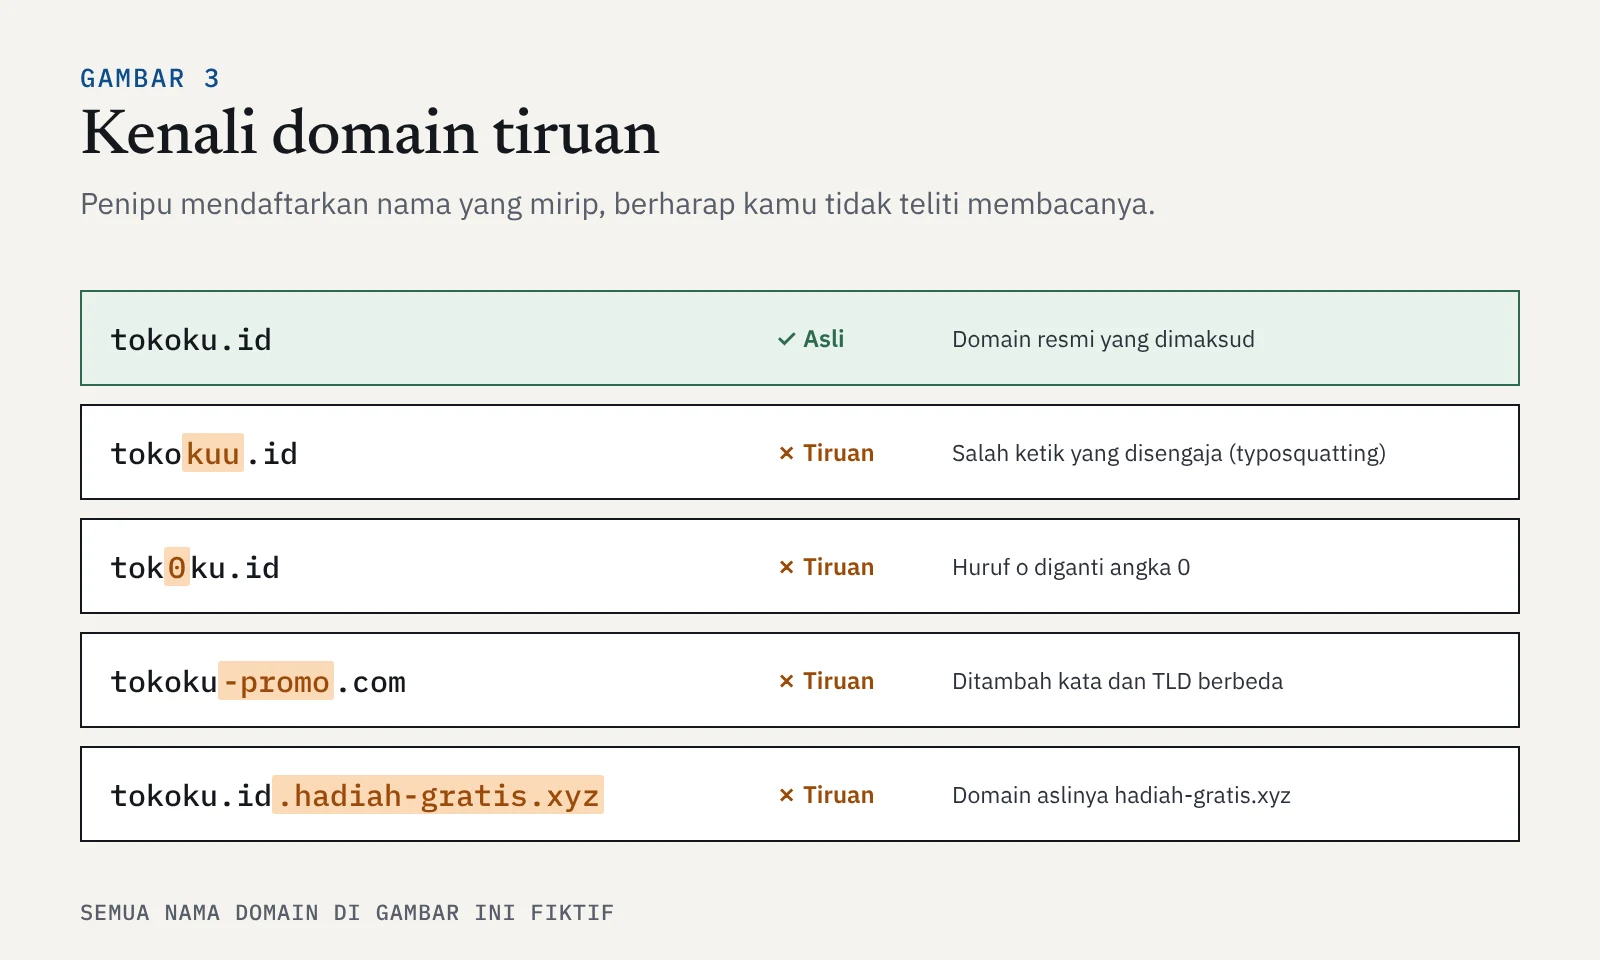
Karena DNS menentukan ke mana browsermu pergi, siapa pun yang bisa memanipulasi jawabannya bisa mengarahkanmu ke situs palsu. Ada juga trik yang lebih sederhana: mendaftarkan nama domain yang mirip dengan situs asli.
| Ancaman | Cara kerjanya | Cara melindungi diri |
|---|---|---|
| Domain tiruan (typosquatting) | Penipu mendaftarkan nama yang mirip, misalnya beda satu huruf atau huruf diganti angka | Ketik alamat sendiri atau pakai bookmark, jangan klik link dari pesan yang mencurigakan |
| Router dibajak | Pengaturan DNS di router diubah sehingga semua perangkat di rumah diarahkan ke resolver milik penyerang | Ganti password admin router bawaan dan perbarui firmware-nya |
| DNS spoofing | Jawaban DNS dipalsukan sehingga nama yang benar diarahkan ke IP server palsu | Perhatikan peringatan sertifikat HTTPS dan jangan dilanjutkan |
| Domain kedaluwarsa | Domain lama yang tidak diperpanjang dibeli orang lain, lalu dipakai untuk menipu pengunjung atau pelanggan lamanya | Bagi pemilik situs: aktifkan perpanjangan otomatis |
Di sisi lain, DNS juga dipakai sebagai alat pertahanan. Banyak organisasi memakai filter DNS untuk memblokir akses ke domain berbahaya, dan teknologi seperti DNS over HTTPS mengenkripsi permintaan DNS agar tidak mudah diintip atau diubah di perjalanan.
Kenapa ini penting untuk keamanan siber
Dalam pekerjaan keamanan, DNS adalah salah satu sumber informasi terpenting. Analis SOC memantau log DNS untuk mendeteksi perangkat yang menghubungi domain berbahaya. Tim threat intelligence melacak domain tiruan yang baru didaftarkan dengan nama mirip organisasi mereka. Pentester dan auditor memeriksa DNS record untuk menemukan subdomain yang terlupakan atau pengaturan email yang mudah dipalsukan. Dan di hampir setiap kasus phishing, langkah pertama investigasinya adalah: domain apa yang dipakai, dan siapa pemiliknya?
Ringkasan
- Nama domain adalah alamat situs yang mudah diingat, dibaca dari kanan ke kiri: TLD, kategori, nama domain, lalu subdomain.
- DNS menerjemahkan nama domain menjadi IP address dengan bertanya berjenjang: resolver, root server, server TLD, lalu nameserver domain.
- Jawaban DNS disimpan sementara (cache) agar kunjungan berikutnya lebih cepat.
- Penipu memanfaatkan domain tiruan dan manipulasi DNS untuk mengarahkan korban ke situs palsu.
- Ganti password admin router, ketik alamat penting sendiri, dan jangan abaikan peringatan sertifikat HTTPS.
Tonton dan baca juga
Materi berikutnya membahas router, Wi-Fi, dan bagaimana data bergerak di internet. Buka di roadmap untuk melanjutkan.


