 Cyber RoadmapINDONESIA
Fondasi · Fase 0
Etika Digital dan Konsekuensi Hukum Tindakan Siber
Kenapa niat baik saja tidak cukup di dunia siber. Pahami prinsip etika digital, beda white hat, grey hat, dan black hat, aturan hukum yang berlaku di Indonesia (KUHP baru, UU ITE, UU PDP), serta cara belajar hacking secara legal.

Bayangkan seorang mahasiswa yang baru belajar keamanan web. Karena penasaran, ia mencoba menguji situs kampusnya sendiri dan menemukan celah yang membuatnya bisa melihat data mahasiswa lain. Ia merasa berjasa, lalu memamerkan temuannya di media sosial. Beberapa hari kemudian, ia justru dipanggil pihak kampus, dan masalahnya bisa berlanjut ke ranah hukum.
Kisah seperti ini sering terjadi, dan pelajarannya sederhana: di dunia siber, niat baik saja tidak cukup. Keterampilan yang kamu pelajari di roadmap ini sangat kuat, dan karena itu harus dipakai dengan etika serta pemahaman tentang batas hukumnya.
Apa itu etika digital?
Etika digital adalah prinsip tentang bagaimana kita bersikap dan bertindak secara bertanggung jawab di dunia digital. Bagi orang yang belajar keamanan siber, ada beberapa prinsip yang sangat penting:
- Izin di atas segalanya. Jangan mengakses, menguji, atau mengubah sistem dan akun yang bukan milikmu tanpa izin.
- Hormati privasi. Data pribadi orang lain bukan tontonan, bukan bahan candaan, dan bukan barang dagangan.
- Jangan merugikan. Tujuan belajar keamanan adalah melindungi, bukan merusak atau memeras.
- Bertanggung jawab. Kalau kamu menemukan celah atau data yang tidak seharusnya kamu lihat, laporkan dengan cara yang benar.
| Situasi | Etis? | Kenapa |
|---|---|---|
| Membuka akun media sosial teman yang lupa logout di laptopmu | ❌ Tidak | Akun itu bukan milikmu. Cukup logout-kan dan beri tahu temanmu. |
| Menyebarkan tangkapan layar chat pribadi orang lain | ❌ Tidak | Melanggar privasi, dan bisa berujung masalah hukum. |
| Mencoba login ke situs orang lain dengan password umum, "cuma ngetes" | ❌ Tidak | Sudah termasuk upaya akses tanpa izin. |
| Mengunduh atau menyebarkan ulang data hasil kebocoran | ❌ Tidak | Ikut menyebarkan data pribadi orang lain tanpa hak. |
| Latihan menyerang mesin virtual di laptopmu sendiri | ✅ Ya | Sistem milikmu sendiri dan dibuat untuk latihan. |
| Ikut kompetisi CTF atau memakai platform latihan resmi | ✅ Ya | Penyelenggara memang mengizinkan sistemnya diserang. |
Topi putih, abu-abu, dan hitam
Di dunia keamanan, peretas sering dibedakan berdasarkan "warna topinya".
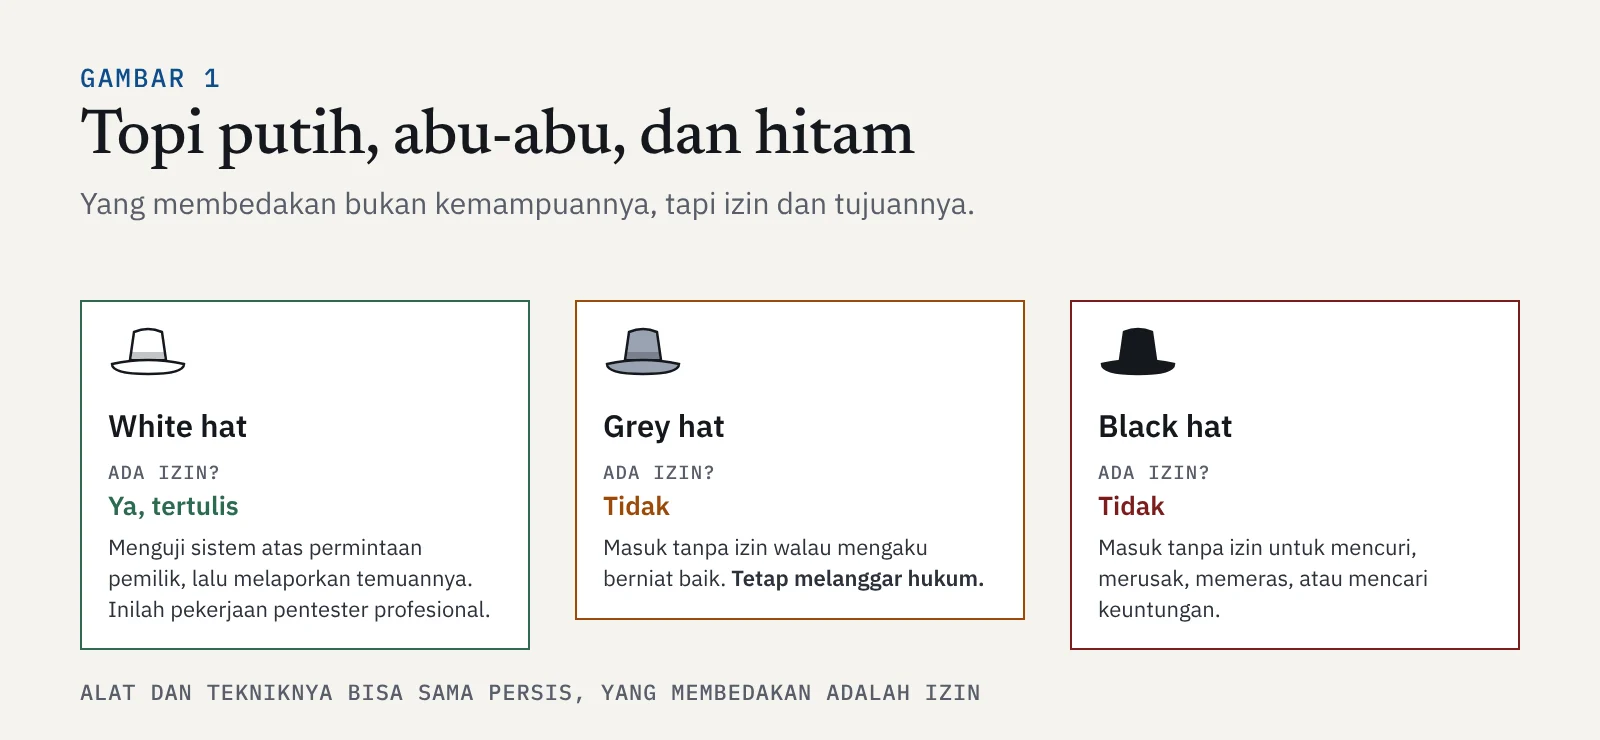
Yang paling sering disalahpahami adalah grey hat: orang yang masuk ke sistem tanpa izin, tetapi mengaku berniat baik, misalnya "hanya ingin memberi tahu ada celah". Di mata hukum, perbuatan mengakses sistem tanpa izin tetap merupakan pelanggaran, apa pun alasannya. Alat dan tekniknya bisa sama persis dengan yang dipakai pentester profesional. Satu-satunya pembeda yang jelas adalah izin.
Aturan hukum yang berlaku di Indonesia
Ada tiga aturan utama yang paling sering berkaitan dengan tindakan di dunia siber.
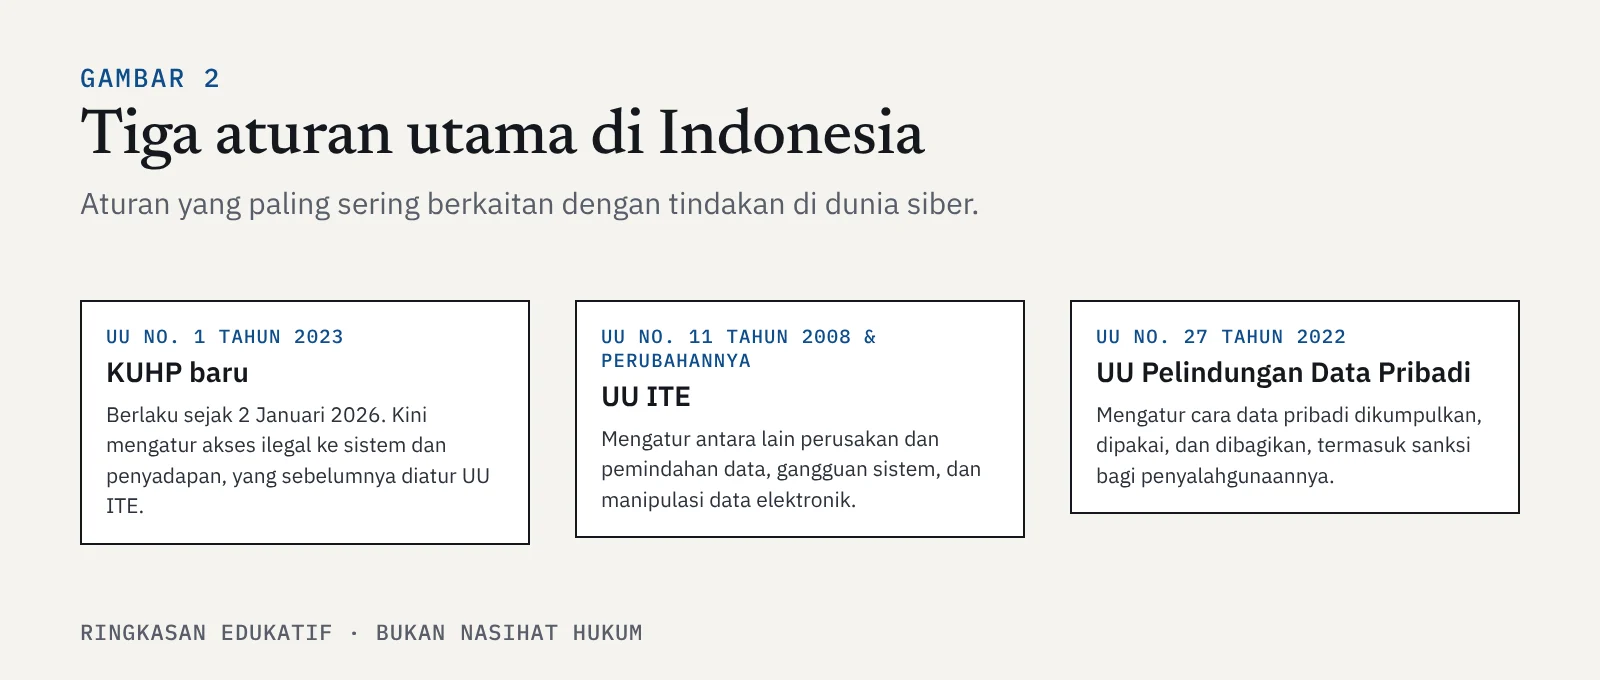
- KUHP baru (UU No. 1 Tahun 2023), yang berlaku sejak 2 Januari 2026. Sejak itu, ketentuan tentang akses ilegal ke sistem dan penyadapan yang dulu diatur di UU ITE (Pasal 30 dan 31) dipindahkan ke KUHP.
- UU ITE (UU No. 11 Tahun 2008 beserta perubahannya, terakhir UU No. 1 Tahun 2024), yang tetap mengatur antara lain perusakan dan pemindahan data elektronik, gangguan sistem, dan manipulasi data.
- UU Pelindungan Data Pribadi (UU No. 27 Tahun 2022), yang mengatur cara data pribadi boleh dikumpulkan, dipakai, dan dibagikan.
| Perbuatan | Contoh | Aturan yang berkaitan |
|---|---|---|
| Mengakses sistem atau akun orang lain tanpa izin | Membobol akun media sosial, masuk ke panel admin situs orang lain | KUHP baru (sebelumnya UU ITE Pasal 30) |
| Menyadap komunikasi orang lain | Mengintip lalu lintas jaringan orang lain di Wi-Fi publik | KUHP baru (sebelumnya UU ITE Pasal 31) |
| Mengubah, merusak, atau memindahkan data milik orang lain | Mengganti email akun korban, menghapus data, defacement | UU ITE Pasal 32 |
| Mengganggu sistem hingga tidak berfungsi | Serangan DDoS ke situs | UU ITE Pasal 33 |
| Memalsukan data agar terlihat asli | Membuat situs atau dokumen palsu untuk menipu | UU ITE Pasal 35 |
| Mengumpulkan atau menyebarkan data pribadi orang lain secara melawan hukum | Menjual atau menyebarkan data pelanggan, doxing | UU Pelindungan Data Pribadi |
Ancaman hukumannya tidak main-main. Sebagai gambaran, akses ilegal yang dilakukan dengan menjebol sistem pengamanan diancam pidana penjara hingga 8 tahun menurut KUHP baru. Pelanggaran lainnya juga diancam pidana penjara bertahun-tahun dan denda hingga miliaran rupiah.
Cara belajar hacking yang legal
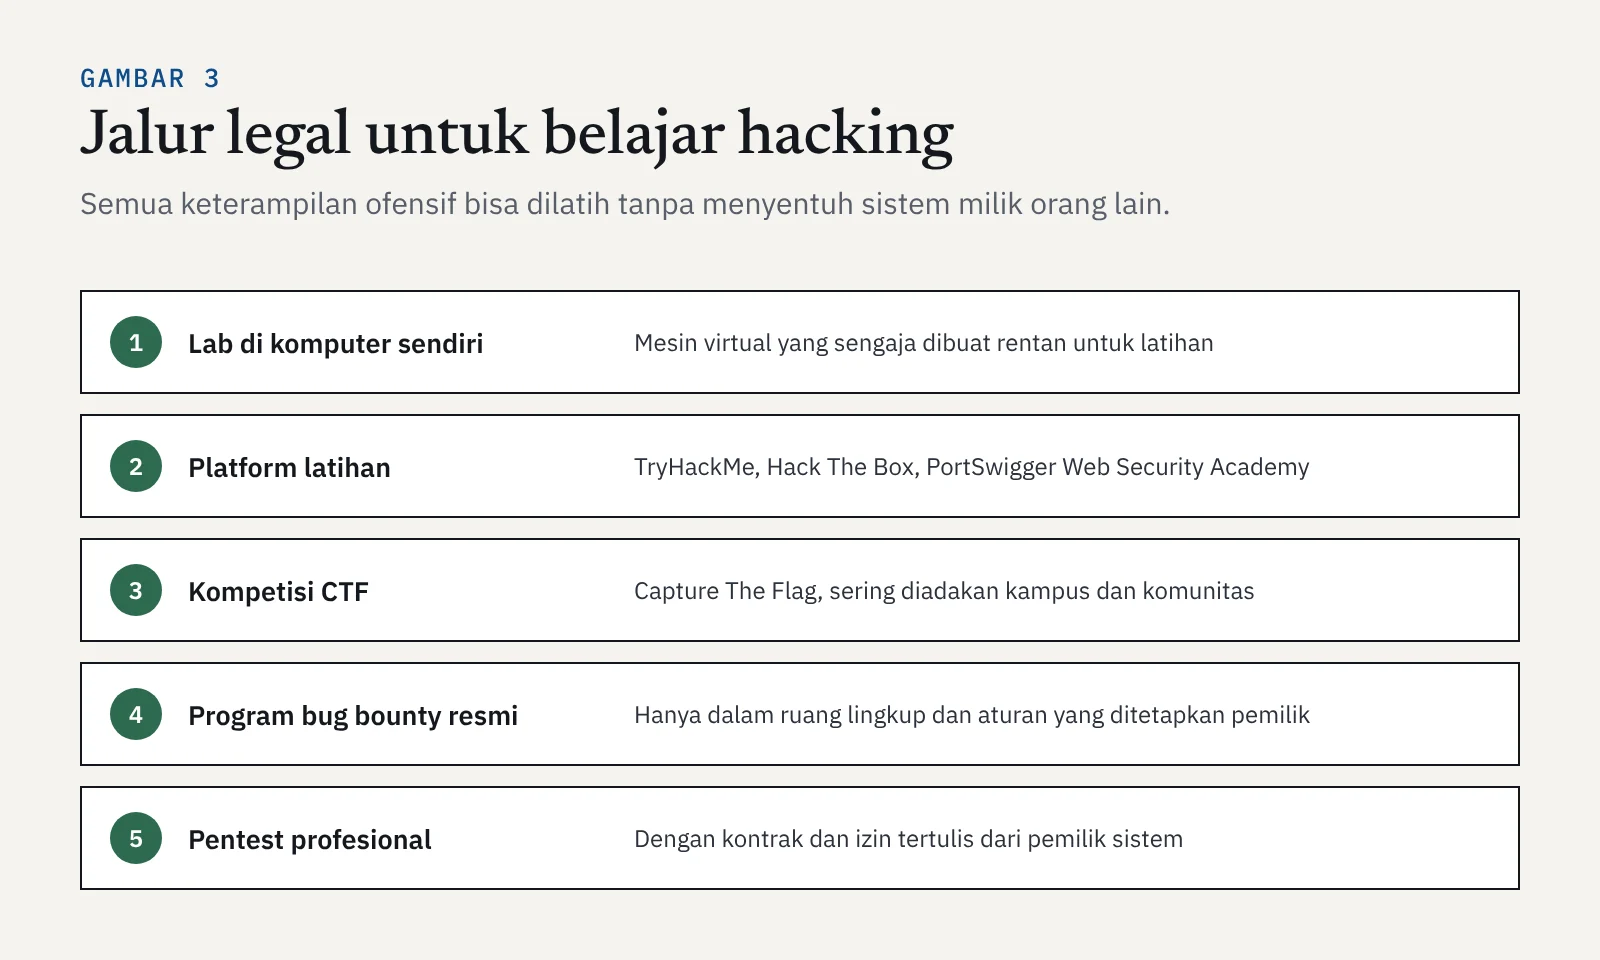
Kabar baiknya, semua keterampilan ofensif bisa dilatih tanpa menyentuh sistem milik orang lain.
Bila suatu hari kamu bekerja sebagai pentester atau mengikuti program bug bounty, pastikan selalu memenuhi syarat berikut sebelum menguji sistem apa pun:
| Syarat | Penjelasan |
|---|---|
| Izin tertulis | Dari pemilik sistem atau pihak yang berwenang, bukan sekadar izin lisan dari teman yang bekerja di sana |
| Ruang lingkup jelas | Sistem, alamat, dan aplikasi mana yang boleh diuji, dan mana yang tidak |
| Waktu dan metode disepakati | Kapan pengujian dilakukan dan teknik apa yang boleh dipakai |
| Kerahasiaan dijaga | Data yang terlihat selama pengujian tidak disimpan, disebarkan, atau dipakai untuk hal lain |
| Laporan hanya ke pemilik | Temuan dilaporkan ke pemilik sistem, bukan diumumkan ke publik |
Kalau tidak sengaja menemukan celah
Kadang kamu menemukan celah tanpa sengaja, misalnya halaman admin yang bisa dibuka tanpa login. Lakukan ini:
- Berhenti di situ. Jangan menjelajah lebih jauh, jangan mengunduh data, dan jangan mencoba "membuktikan" celahnya.
- Catat seperlunya: alamat halaman dan apa yang terlihat, tanpa menyimpan data pribadi orang lain.
- Laporkan lewat jalur resmi, misalnya tim TI atau tim keamanan (CSIRT) organisasi tersebut. Banyak organisasi menyediakan kanal pelaporan celah keamanan.
- Jangan umumkan ke media sosial, apalagi sebelum celahnya diperbaiki.
Cara ini dikenal sebagai responsible disclosure: melaporkan celah secara bertanggung jawab agar bisa diperbaiki tanpa merugikan siapa pun.
Kenapa ini penting untuk keamanan siber
Di profesi keamanan siber, kepercayaan adalah modal utama. Perusahaan memberi akses ke sistem paling sensitif mereka kepada pentester, analis SOC, dan auditor. Karena itu, banyak sertifikasi keamanan mewajibkan pemegangnya mematuhi kode etik, dan banyak perusahaan memeriksa rekam jejak calon karyawan sebelum merekrut. Satu tindakan "iseng" tanpa izin bisa menutup pintu karier sebelum sempat dimulai.
Ringkasan
- Etika digital berarti bertindak dengan izin, menghormati privasi, tidak merugikan, dan bertanggung jawab.
- White hat, grey hat, dan black hat bisa memakai teknik yang sama. Pembedanya adalah izin, dan grey hat tetap melanggar hukum.
- Di Indonesia, tindakan siber diatur terutama oleh KUHP baru (berlaku sejak 2 Januari 2026), UU ITE, dan UU Pelindungan Data Pribadi.
- Latih keterampilanmu di lab sendiri, platform latihan, CTF, bug bounty resmi, atau pentest dengan izin tertulis.
- Kalau menemukan celah tanpa sengaja, berhenti, catat seperlunya, laporkan lewat jalur resmi, dan jangan umumkan.
Tonton dan baca juga
- Video: Literasi digital
- Video: Etika di dunia digital
- Artikel: Peraturan perundang-undangan terkait keamanan data
- Artikel: Pelindungan data pribadi dan UU No. 27 Tahun 2022
Materi berikutnya membahas cara membaca dan memahami berita keamanan siber terkini, supaya kamu bisa mengikuti perkembangan ancaman tanpa terjebak informasi yang menyesatkan. Buka di roadmap untuk melanjutkan.


