 Cyber RoadmapINDONESIA
Fondasi · Fase 1
Navigasi Terminal Linux untuk Pemula: ls, cd, cat, grep, find, chmod, dan chown
Langkah pertama Fase 1: berkenalan dengan terminal Linux. Pelajari peta folder Linux, cara bergerak dengan ls dan cd, membaca dan mencari dengan cat, grep, dan find, serta mengatur izin file dengan chmod dan chown, lengkap dengan kaitannya dengan keamanan siber.

Selamat datang di Fase 1! Kalau Fase 0 membangun cara berpikirmu, Fase 1 mengajakmu mulai praktik. Langkah pertamanya: berkenalan dengan terminal Linux.
Kenapa Linux? Sebagian besar server di internet, banyak perangkat jaringan, dan hampir semua alat keamanan siber berjalan di Linux. Analis SOC membaca log di Linux, pentester bekerja dari Kali Linux, dan administrator mengamankan server lewat terminal. Kalau kamu nyaman di terminal, separuh pintu karier keamanan siber sudah terbuka.
Di artikel ini kamu akan belajar tujuh perintah dasar: ls, cd, cat, grep, find, chmod, dan chown. Ditambah satu bonus, pwd, supaya kamu tidak tersesat.
Mengenal tampilan terminal
Saat membuka terminal, kamu akan melihat baris seperti ini:
pakdoy@lab:~$Baris ini disebut prompt. Artinya: pengguna budi sedang memakai komputer bernama lab, sedang berada di folder ~ (folder rumahnya sendiri), dan tanda $ berarti ia pengguna biasa. Kalau tandanya #, kamu sedang menjadi root, yaitu admin dengan kuasa penuh. Hati-hati, karena root bisa menghapus apa saja tanpa ditanya.
Peta folder di Linux
Di Windows, kamu mengenal drive C: dan D:. Di Linux, semua file dan folder berada di bawah satu akar, yaitu folder /.
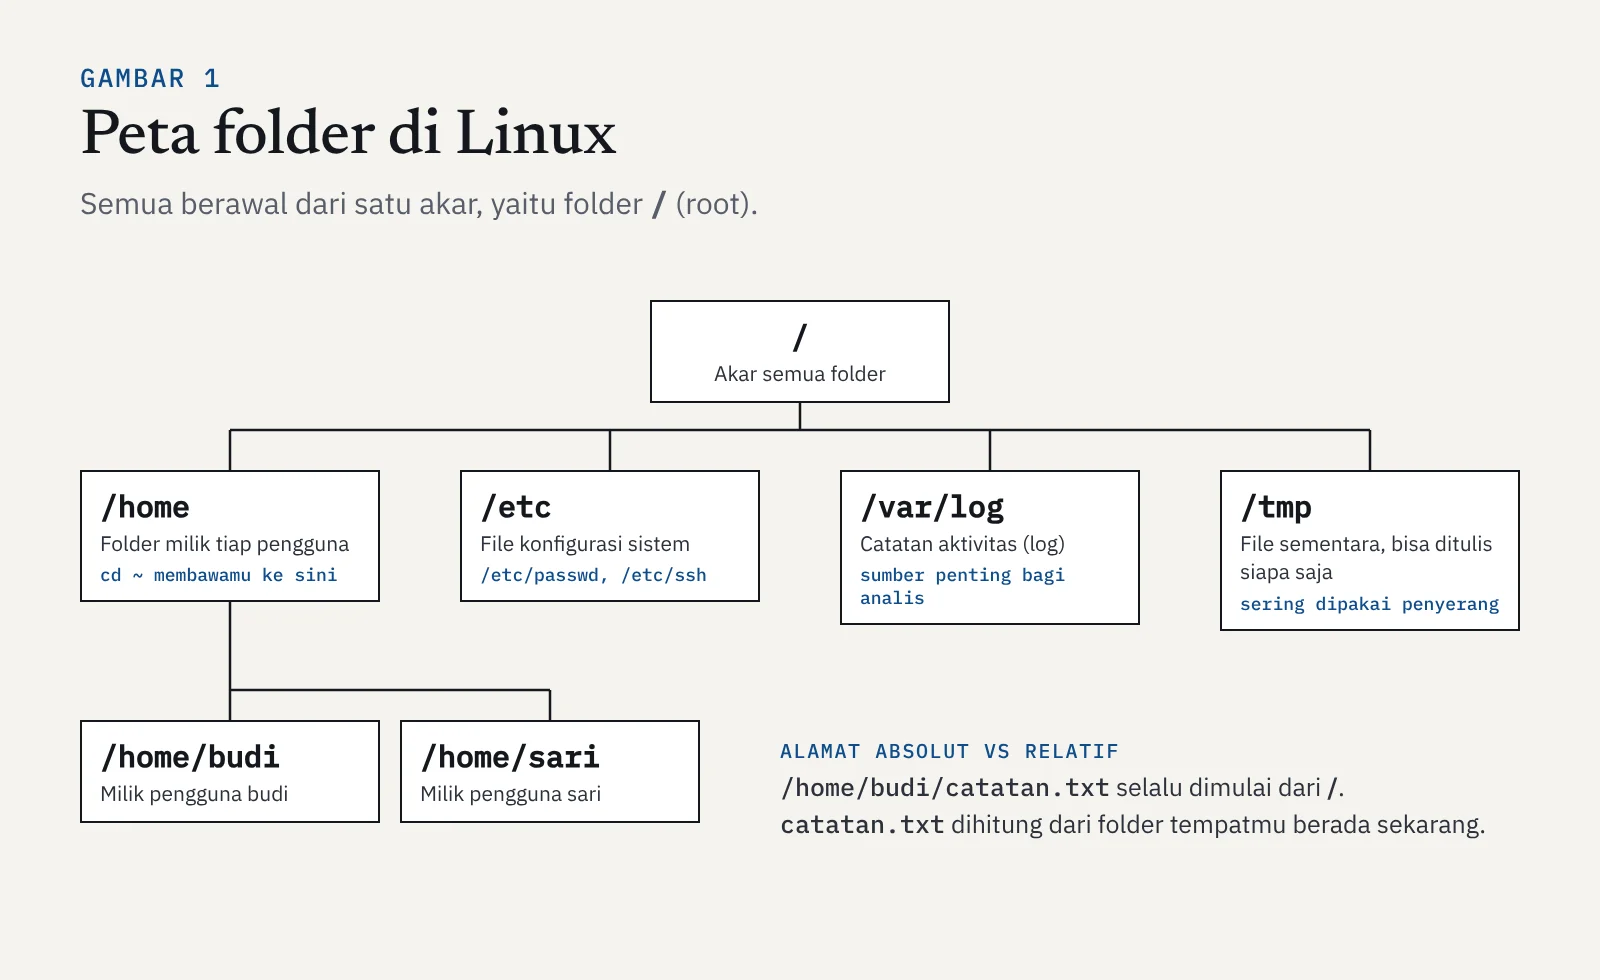
Beberapa folder ini akan sering kamu kunjungi sebagai orang keamanan. /etc berisi konfigurasi, misalnya pengaturan SSH. /var/log berisi catatan aktivitas sistem, tempat analis mencari jejak serangan. /tmp bisa ditulisi semua pengguna, sehingga sering dipakai penyerang untuk menaruh file berbahaya.
Bergerak: pwd, ls, dan cd
Tiga perintah ini adalah kaki dan matamu di terminal.
pwd                 # di folder mana aku sekarang?
ls                  # apa saja isi folder ini?
ls -la              # tampilkan semua, termasuk file tersembunyi, beserta detailnya
cd /var/log         # pindah ke folder /var/log
cd ..               # naik satu tingkat
cd ~                # pulang ke folder rumahmu
cd -                # kembali ke folder sebelumnya
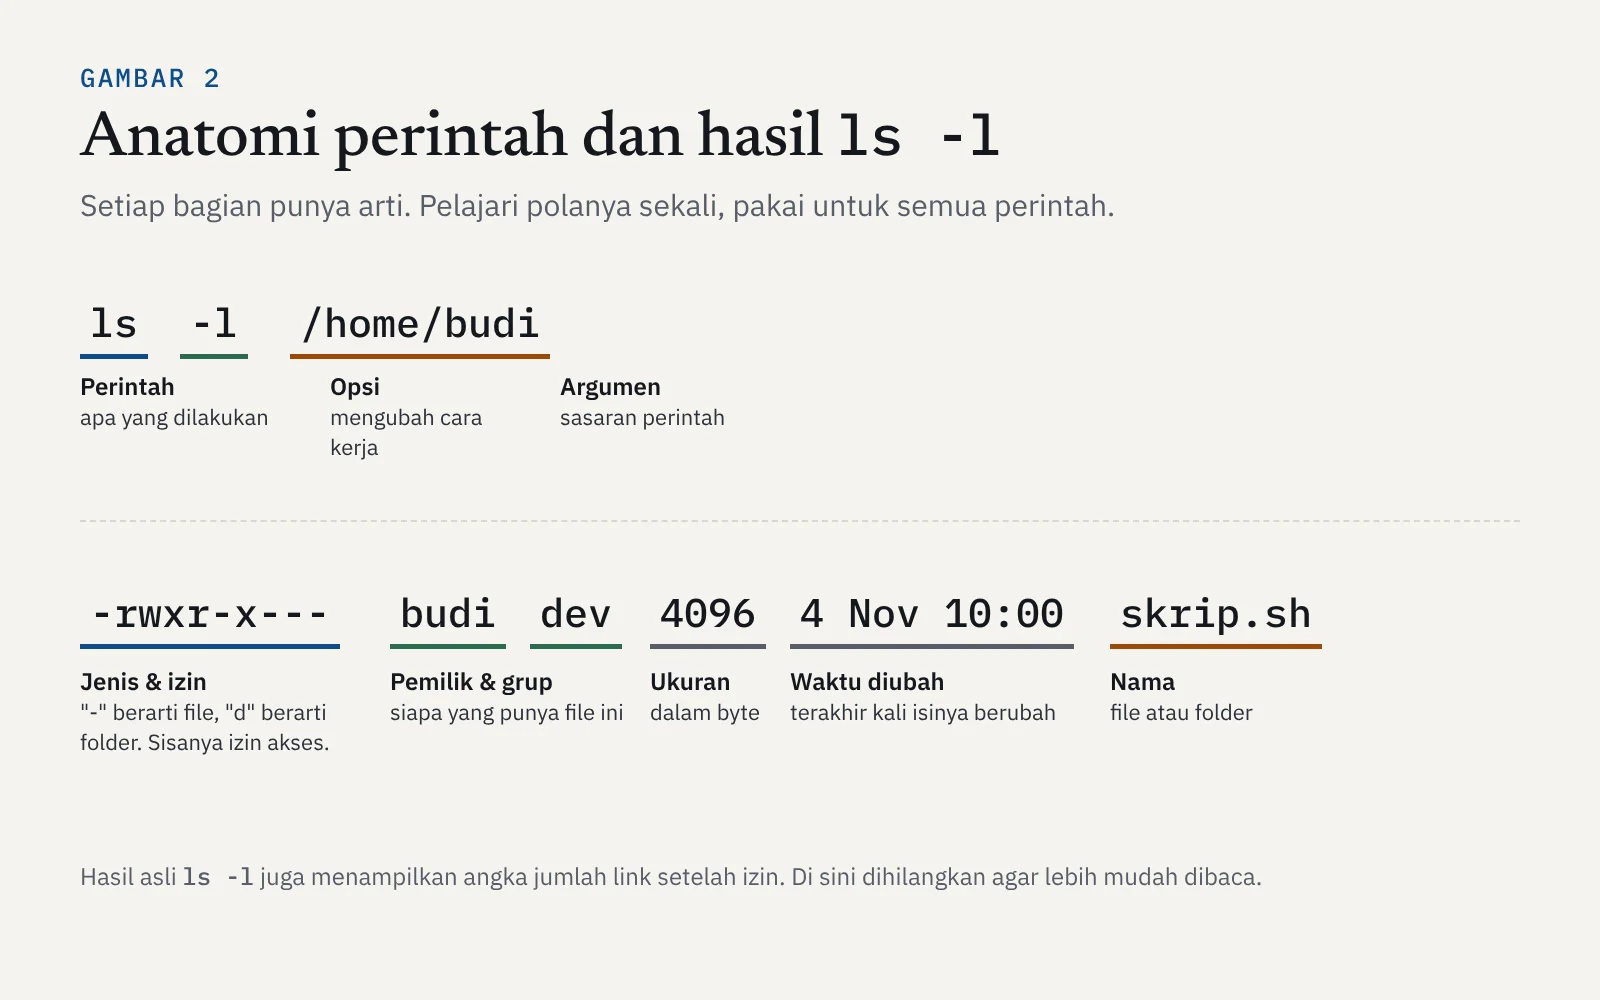
Di Linux, file yang namanya diawali titik, seperti .bashrc atau .ssh, disembunyikan dari ls biasa. Opsi -a memunculkannya. Ini penting, karena file konfigurasi dan kunci rahasia sering disimpan di file tersembunyi, dan penyerang pun suka menyembunyikan file dengan cara yang sama.
Membaca dan mencari: cat, grep, dan find
cat menampilkan isi file ke layar. Cocok untuk file pendek. Untuk file panjang, pakai less supaya bisa digulir, lalu tekan q untuk keluar.
cat /etc/os-release     # versi Linux yang kamu pakai
less /var/log/syslog    # baca log panjang sambil menggulir
grep mencari baris yang mengandung kata tertentu di dalam file. Inilah salah satu perintah paling sering dipakai analis keamanan.
grep "Failed password" /var/log/auth.log     # cari percobaan login yang gagal
grep -i "error" catatan.txt                  # -i: abaikan huruf besar/kecil
grep -rn "password" ~/proyek                 # -r: cari di semua file dalam folder, -n: tampilkan nomor baris
find mencari file berdasarkan nama, ukuran, waktu, atau izinnya.
find ~ -name "*.txt"             # semua file .txt di folder rumahmu
find /tmp -mtime -1              # file di /tmp yang berubah dalam 24 jam terakhir
find / -perm -4000 2>/dev/null   # file dengan izin khusus SUID
Contoh terakhir sering dipakai saat memeriksa keamanan server. File SUID berjalan dengan hak pemiliknya, sering kali root, sehingga file SUID yang tidak semestinya ada bisa menjadi celah untuk menaikkan hak akses. Bagian 2>/dev/null hanya menyembunyikan pesan "Permission denied" agar hasilnya bersih.
Mengatur izin: chmod dan chown
Setiap file di Linux punya pemilik, grup, dan izin akses. Izin dibagi untuk tiga kelompok: pemilik file, anggota grup, dan orang lain. Masing-masing bisa diberi izin baca (r), ubah (w), dan jalankan (x).
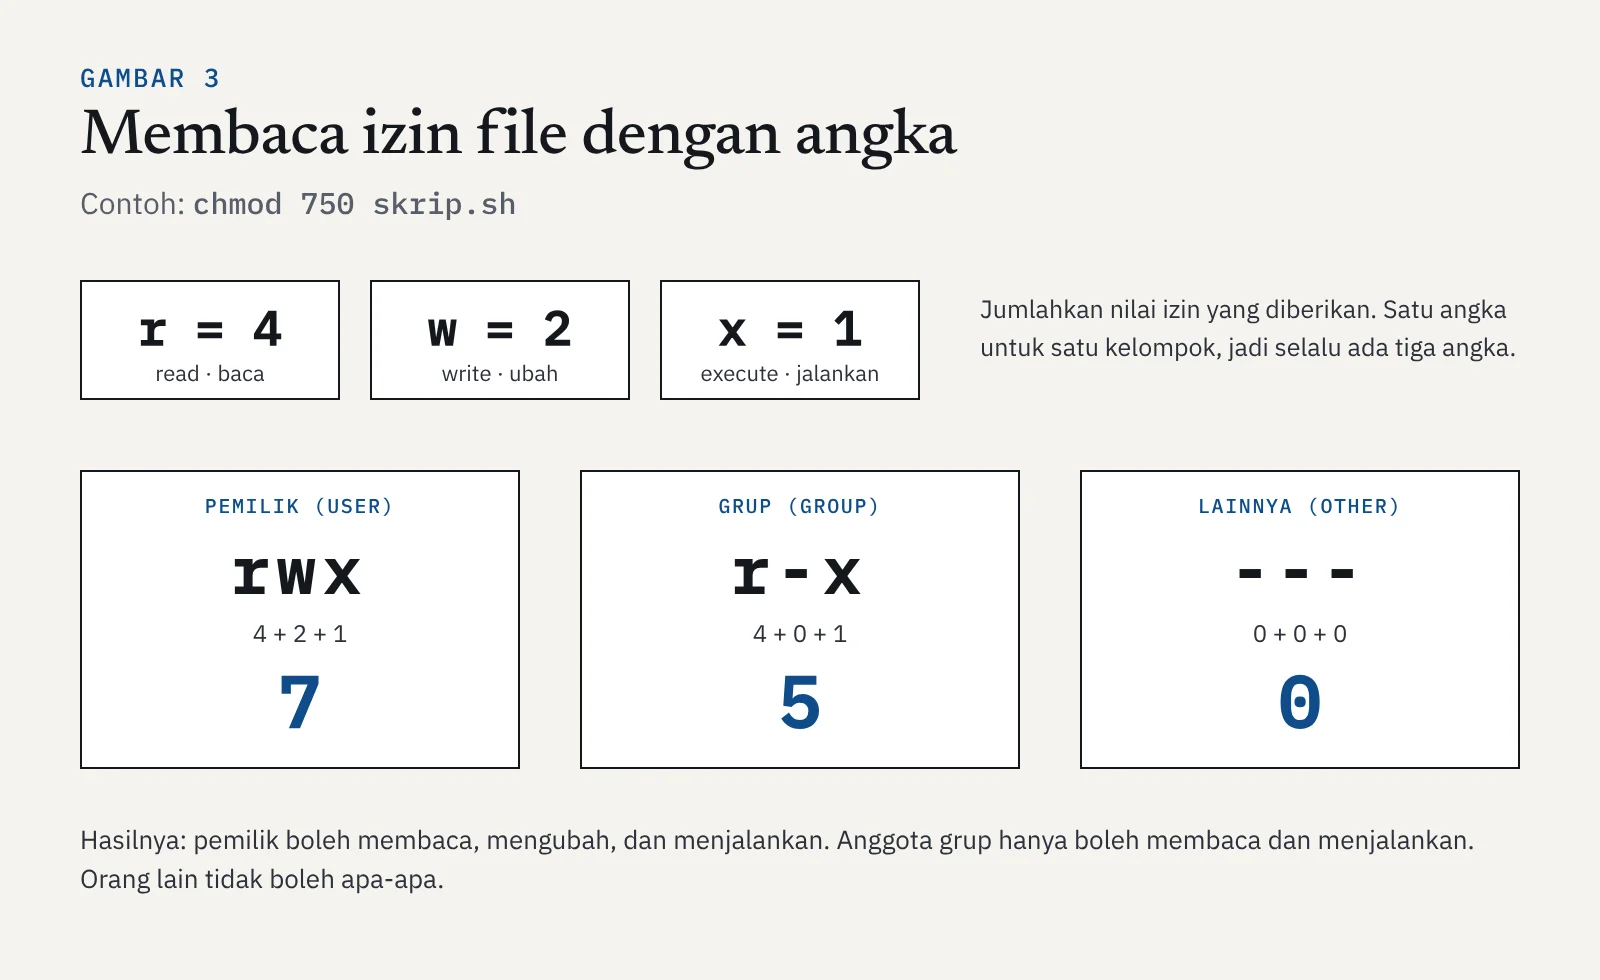
chmod mengubah izin, dan chown mengubah pemilik. Mengubah pemilik biasanya perlu hak admin, sehingga perintahnya diawali sudo.
chmod +x skrip.sh               # beri izin jalankan
chmod 600 ~/.ssh/id_ed25519     # kunci SSH: hanya pemilik yang boleh membaca dan mengubah
chmod 755 folder-web            # pemilik penuh, orang lain hanya membaca dan masuk
sudo chown budi:dev laporan.txt # ubah pemilik jadi budi dan grup jadi dev| Angka | Huruf | Cocok untuk |
|---|---|---|
600 | rw------- | File rahasia, seperti kunci SSH dan file berisi password |
644 | rw-r--r-- | File biasa yang boleh dibaca semua orang, misalnya halaman web |
700 | rwx------ | Folder atau skrip pribadi |
755 | rwxr-xr-x | Folder dan program yang boleh dipakai semua orang |
777 | rwxrwxrwx | Hampir tidak pernah. Siapa saja boleh mengubah dan menjalankan. |
Rangkuman tujuh perintah
| Perintah | Fungsi | Contoh | Kegunaan di keamanan |
|---|---|---|---|
ls | Melihat isi folder | ls -la | Menemukan file tersembunyi dan izin yang janggal |
cd | Berpindah folder | cd /var/log | Menuju lokasi log dan konfigurasi |
cat | Menampilkan isi file | cat /etc/passwd | Melihat daftar akun di sistem |
grep | Mencari teks di file | grep "Failed" auth.log | Mendeteksi percobaan login gagal |
find | Mencari file | find /tmp -mtime -1 | Menemukan file baru yang mencurigakan |
chmod | Mengubah izin | chmod 600 kunci | Melindungi file rahasia |
chown | Mengubah pemilik | sudo chown budi file | Memastikan file dimiliki akun yang tepat |
Kenapa ini penting untuk keamanan siber
Hampir setiap pekerjaan keamanan siber menyentuh terminal. Saat terjadi insiden, analis masuk ke server, menelusuri /var/log dengan grep, dan mencari file asing dengan find. Saat audit, tim keamanan memeriksa izin file dengan ls -l dan memperbaikinya dengan chmod dan chown. Banyak pembobolan server terjadi karena hal sederhana: file rahasia yang bisa dibaca semua orang, atau folder dengan izin 777. Kalau kamu paham tujuh perintah ini, kamu sudah bisa mengenali masalah-masalah tersebut.
Ringkasan
- Semua file di Linux berada di bawah satu akar,
/. Folder penting bagi orang keamanan adalah/etc,/var/log,/home, dan/tmp. pwd,ls, dancddipakai untuk mengetahui posisi, melihat isi folder, dan berpindah.catmembaca file,grepmencari teks di dalam file, danfindmencari file.- Izin file dibagi untuk pemilik, grup, dan lainnya, dengan nilai r=4, w=2, x=1.
chmodmengubah izin,chownmengubah pemilik. - Berikan izin seminimal mungkin dan hindari
chmod 777.
Tonton dan baca juga
Materi berikutnya membahas manajemen pengguna di Linux: membuat akun, mengatur password, memberi hak sudo, dan memahami file /etc/shadow. Buka di roadmap untuk melanjutkan.


