 Cyber RoadmapINDONESIA
Fondasi · Fase 0
Threat Actor dan Motivasinya: Siapa di Balik Serangan Siber?
Kenali lima jenis pelaku serangan siber, dari penjahat bermotif uang, hacktivist, kelompok yang didukung negara, orang dalam, sampai amatir. Pahami motivasi dan kemampuannya, kenapa orang biasa pun bisa jadi korban, serta cara sederhana menyusun pertahanan.

"Ngapain juga ada yang mau meretas saya? Saya kan bukan pejabat, bukan artis, bukan perusahaan besar." Kalimat ini sering sekali terdengar, dan justru inilah anggapan yang paling disukai penyerang.
Di artikel CIA Triad, kamu sudah belajar apa yang dilindungi dalam keamanan informasi. Sekarang saatnya mengenal sisi lainnya: siapa yang menyerang, dan kenapa. Dalam dunia keamanan siber, pelaku serangan disebut threat actor. Memahami mereka membantumu menebak serangan seperti apa yang mungkin datang, dan bagaimana bersiap menghadapinya.
Apa itu threat actor?
Threat actor adalah individu atau kelompok yang berpotensi, atau berniat, menimbulkan kerugian pada sistem dan data. Istilah ini sengaja dibuat luas. Pelakunya bisa peretas profesional di negara lain, bisa remaja yang iseng mencoba tools dari internet, bahkan bisa karyawan sendiri yang tidak sengaja salah kirim data.
Ada tiga istilah yang sering muncul bersamaan dan perlu dibedakan:
- Ancaman (threat): sesuatu yang bisa menimbulkan kerugian, misalnya phishing atau ransomware.
- Kerentanan (vulnerability): celah yang bisa dimanfaatkan, misalnya password lemah atau aplikasi yang belum diperbarui.
- Risiko (risk): kemungkinan ancaman memanfaatkan kerentanan, dikalikan seberapa besar dampaknya.
Threat actor adalah pihak yang "menjalankan" ancaman itu.
Lima jenis threat actor
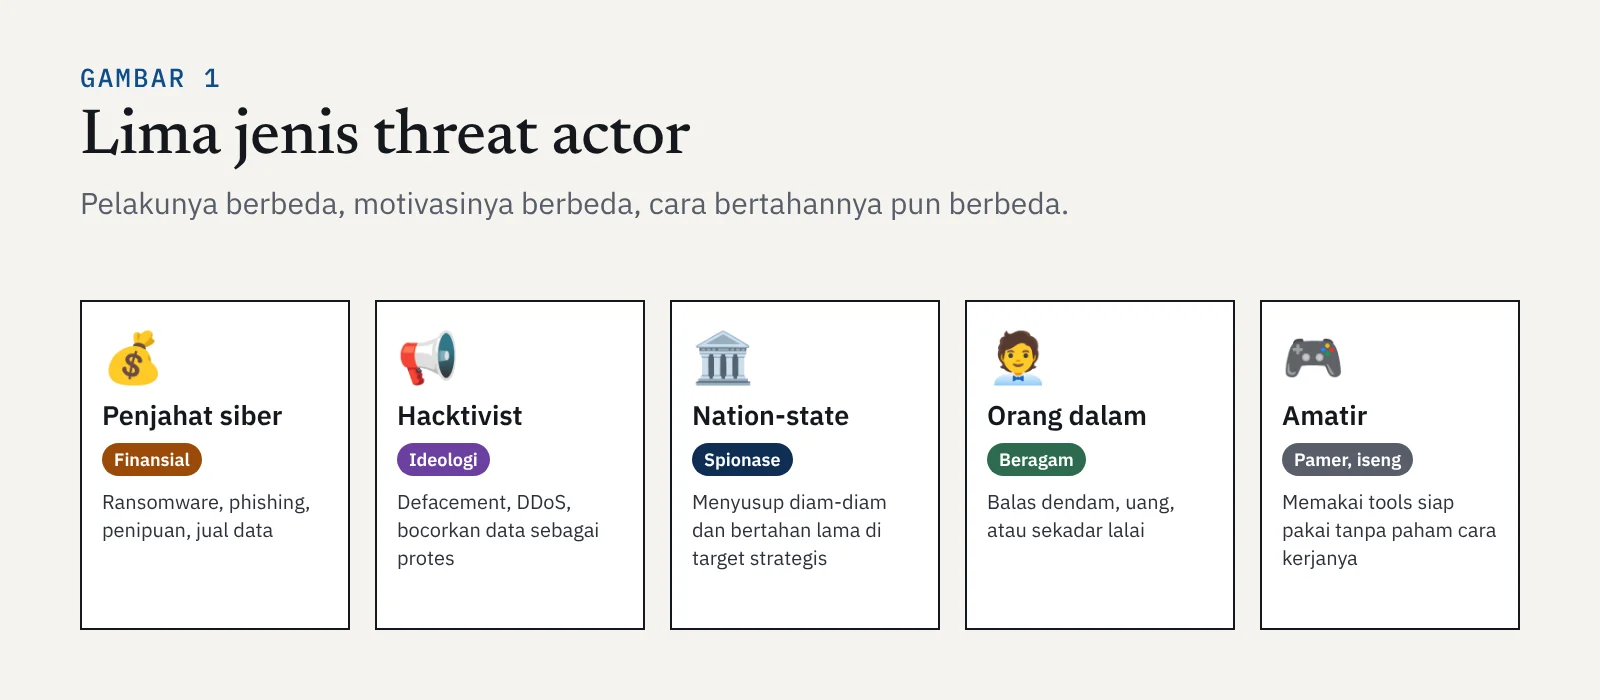
| Jenis | Motivasi utama | Contoh aksi | Siapa yang biasanya disasar |
|---|---|---|---|
| Penjahat siber (cybercriminal) | Uang | Ransomware, phishing, penipuan transfer, pencurian dan penjualan data | Siapa saja yang bisa menghasilkan uang: individu, UMKM, perusahaan |
| Hacktivist | Ideologi, politik, atau protes sosial | Mengubah tampilan situs (defacement), DDoS, membocorkan data untuk mempermalukan target | Instansi, perusahaan, atau tokoh yang terkait isu tertentu |
| Nation-state (didukung negara) | Spionase, kepentingan politik dan militer | Menyusup diam-diam dan bertahan lama untuk mencuri informasi strategis | Pemerintah, militer, infrastruktur penting, industri strategis |
| Orang dalam (insider) | Balas dendam, uang, atau tidak sengaja | Membawa data saat resign, menyalahgunakan akses, salah kirim dokumen | Organisasi tempat ia bekerja |
| Amatir (script kiddie) | Pamer, rasa penasaran, iseng | Menjalankan tools serangan siap pakai tanpa memahami cara kerjanya | Target acak yang kebetulan rentan |
Kelompok yang didukung negara sering disebut APT (Advanced Persistent Threat). Advanced karena kemampuannya tinggi, persistent karena mereka bisa bersembunyi di dalam jaringan target berbulan-bulan, bahkan bertahun-tahun, tanpa ketahuan.
Kemampuannya tidak sama
Kelima jenis pelaku itu punya kemampuan dan sumber daya yang sangat berbeda.
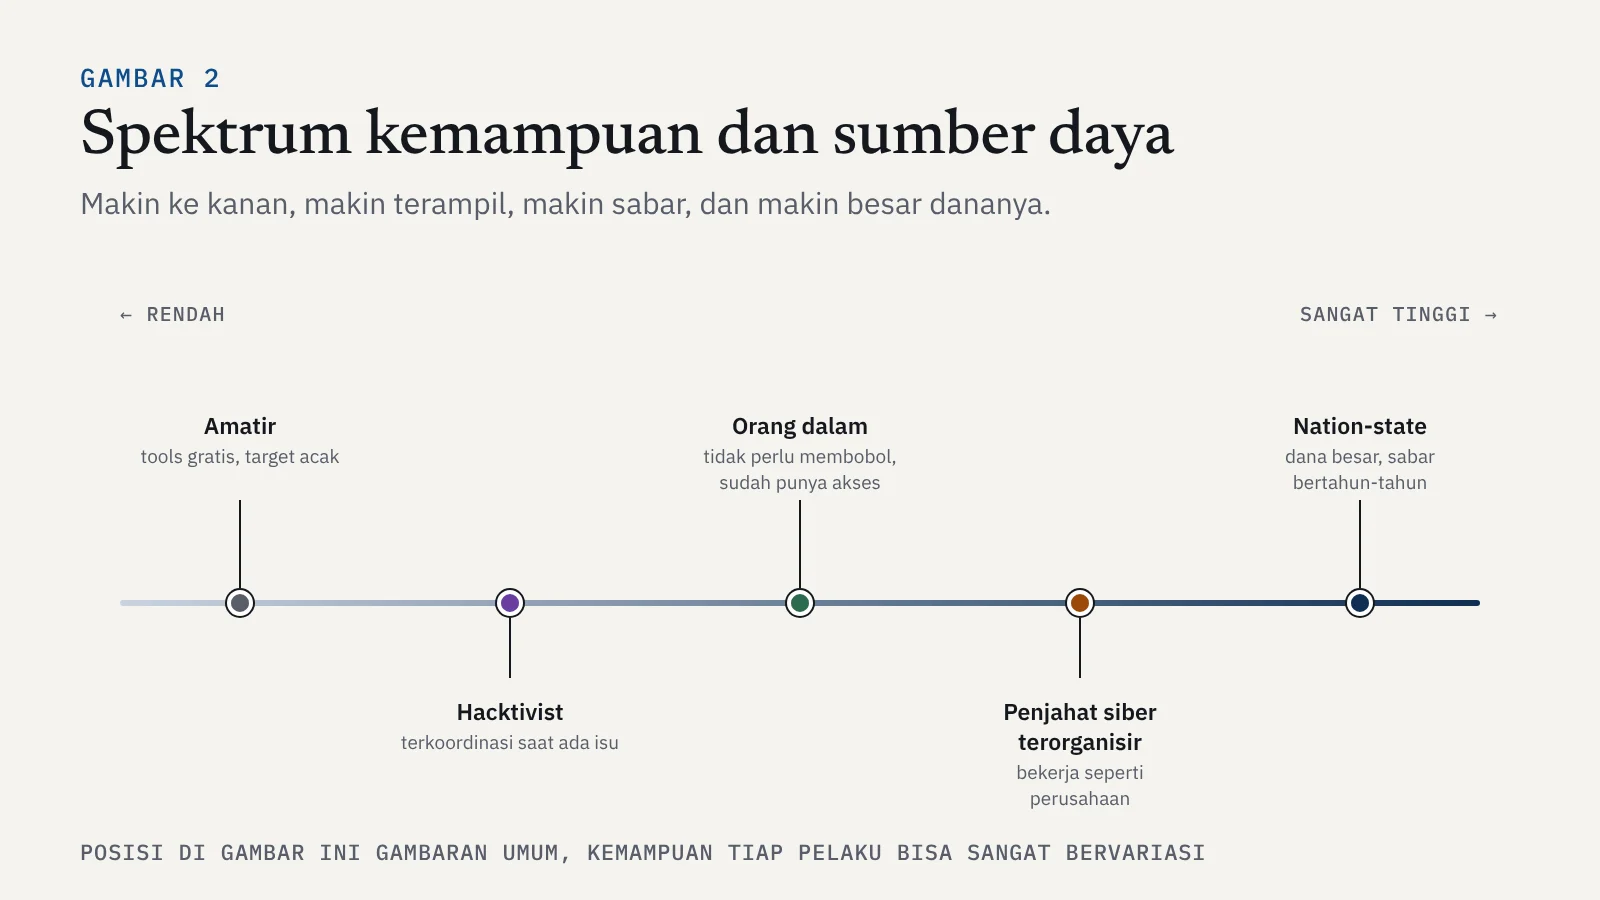
Perhatikan posisi orang dalam. Kemampuan teknisnya mungkin biasa saja, tetapi ia sangat berbahaya karena tidak perlu membobol apa pun. Ia sudah punya akses yang sah. Itu sebabnya banyak insiden kebocoran data justru bermula dari dalam organisasi, baik karena niat jahat maupun karena kelalaian.
Perhatikan juga penjahat siber terorganisir. Kejahatan siber kini berjalan seperti industri. Ada kelompok yang khusus membuat ransomware lalu "menyewakannya" ke pelaku lain (Ransomware-as-a-Service), ada yang khusus menjual akses masuk ke jaringan perusahaan, dan ada yang khusus memperjualbelikan data curian. Pelaku dengan kemampuan rendah pun kini bisa melancarkan serangan berbahaya, karena tinggal "membeli" alatnya.
"Saya bukan siapa-siapa, kok diserang?"
Kembali ke pertanyaan di awal artikel. Jawabannya: kebanyakan korban tidak dipilih karena siapa mereka, tetapi karena ada celah yang terbuka.
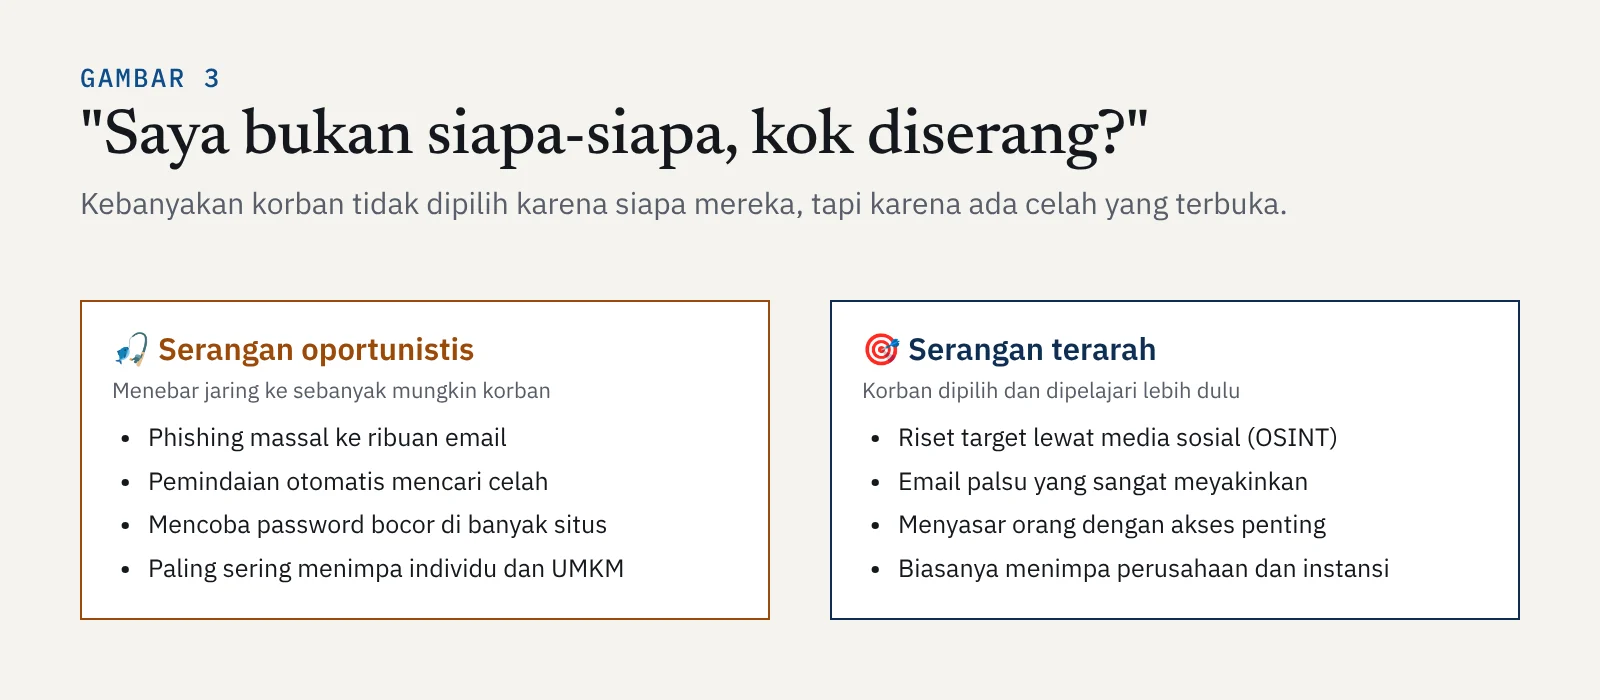
Sebagian besar serangan bersifat oportunistis. Pelaku menebar jaring selebar mungkin: mengirim ribuan email phishing, memindai internet secara otomatis untuk mencari router atau situs yang belum diperbarui, atau mencoba password bocor di banyak situs sekaligus. Siapa pun yang "tersangkut" menjadi korban. Akun media sosialmu bisa dibajak untuk menipu teman-temanmu, HP-mu bisa dipakai untuk menyebarkan spam, dan rekeningmu bisa dikuras lewat penipuan.
Ada juga serangan terarah, yaitu ketika korban dipilih dan dipelajari lebih dulu, misalnya lewat informasi yang mereka bagikan di media sosial. Serangan seperti ini biasanya menyasar orang yang punya akses penting, seperti staf keuangan, admin sistem, atau pimpinan organisasi.
Menerapkannya: berpikir seperti pembela
Memahami threat actor membantumu menyusun pertahanan yang tepat. Para profesional menyebutnya threat modeling, tetapi intinya bisa dimulai dengan empat pertanyaan sederhana. Contohnya untuk sebuah toko online kecil:
| Pertanyaan | Jawaban untuk toko online kecil |
|---|---|
| Apa yang ingin dilindungi? | Akun marketplace, data pelanggan, rekening usaha |
| Siapa yang paling mungkin menyerang? | Penjahat siber dengan motif uang, serta karyawan atau admin toko yang punya akses |
| Bagaimana caranya? | Phishing berkedok "verifikasi akun penjual", penipuan transfer, penyalahgunaan akses admin |
| Apa yang bisa dilakukan? | Verifikasi dua langkah, akun terpisah untuk tiap admin, cabut akses karyawan yang keluar, konfirmasi transfer lewat telepon |
Kenapa ini penting untuk keamanan siber
Ada satu peran khusus di bidang ini yang pekerjaannya mempelajari pelaku serangan: Threat Intelligence Analyst. Mereka memetakan siapa saja kelompok yang aktif, motivasinya, dan cara-cara yang biasa mereka pakai, yang dikenal sebagai TTP (tactics, techniques, and procedures). Banyak organisasi memakai kerangka seperti MITRE ATT&CK, yaitu katalog terbuka berisi teknik-teknik serangan yang pernah dipakai pelaku di dunia nyata. Analis SOC memakai informasi ini untuk mendeteksi serangan lebih cepat, dan tim GRC memakainya untuk menilai risiko organisasi secara lebih realistis.
Ringkasan
- Threat actor adalah individu atau kelompok yang berpotensi menimbulkan kerugian pada sistem dan data.
- Lima jenis utamanya: penjahat siber (uang), hacktivist (ideologi), nation-state (spionase), orang dalam (beragam, termasuk tidak sengaja), dan amatir (pamer atau iseng).
- Kemampuan mereka sangat beragam. Orang dalam berbahaya karena sudah punya akses, dan kejahatan siber kini berjalan seperti industri.
- Sebagian besar serangan bersifat oportunistis, sehingga siapa pun bisa menjadi korban, bukan hanya orang penting.
- Dengan mengenali siapa yang mungkin menyerang dan bagaimana caranya, kamu bisa memilih perlindungan yang paling tepat.
Tonton dan baca juga
Materi berikutnya membahas etika digital dan konsekuensi hukum tindakan siber: kenapa niat baik saja tidak cukup, dan di mana batas antara belajar dan melanggar hukum. Buka di roadmap untuk melanjutkan.


