 Cyber RoadmapINDONESIA
Fondasi · Fase 1
DNS, DHCP, ARP, dan NAT: Cara Kerjanya di Jaringan Nyata
Empat layanan yang bekerja diam-diam setiap kali kamu tersambung ke internet. Pelajari cara kerja DHCP (DORA), jenis record DNS, ARP dan alamat MAC, serta NAT dan tabel NAT, lengkap dengan serangan seperti DHCP palsu dan ARP spoofing beserta cara bertahannya.

Setiap kali kamu menyambungkan laptop ke Wi-Fi dan membuka sebuah situs, ada empat "pekerja" yang bekerja diam-diam di belakang layar: DHCP, DNS, ARP, dan NAT. Kamu hampir tidak pernah melihat mereka, tapi tanpa salah satunya, internet tidak akan jalan.
Beberapa di antaranya sudah kamu kenal sekilas di Fase 0. Di artikel IP Address kamu sudah tahu bahwa router membagikan IP privat lewat DHCP dan menyambungkannya ke internet lewat NAT. Di artikel Domain Name dan Cara DNS Bekerja kamu sudah belajar cara DNS menerjemahkan nama situs. Sekarang kita lihat keempatnya bekerja bersama di jaringan nyata, lebih dalam, dan dari sudut pandang keamanan.
Empat layanan dalam satu perjalanan
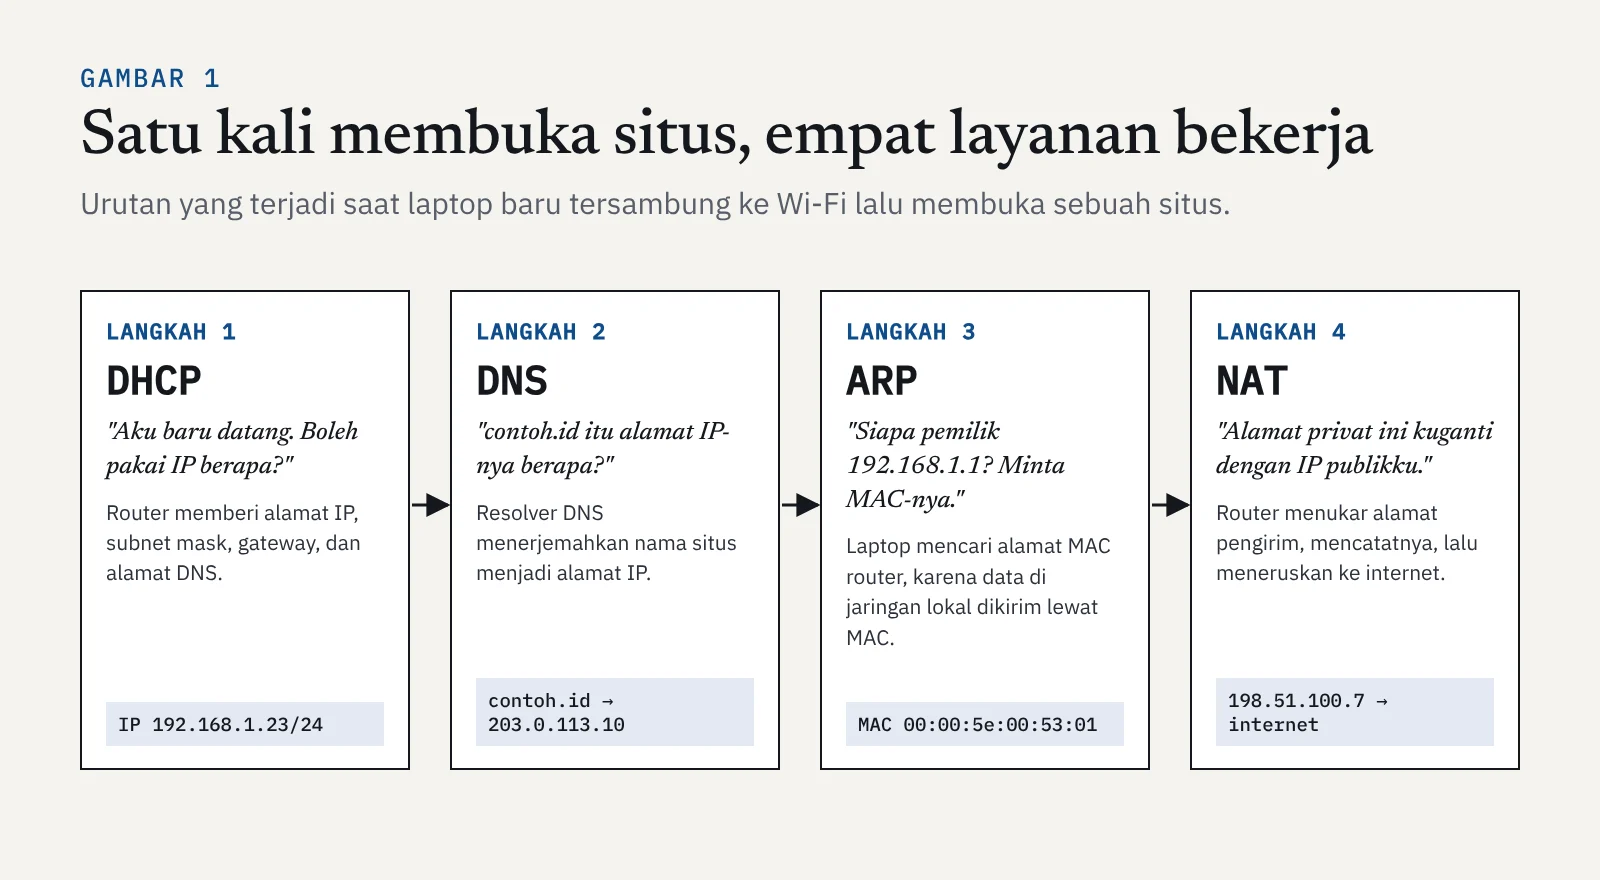
Urutannya kira-kira seperti ini. Saat baru tersambung, laptop meminta alamat IP lewat DHCP. Saat kamu mengetik nama situs, laptop bertanya ke DNS untuk mendapat alamat IP situs itu. Karena situs itu berada di luar jaringan lokal, data harus dikirim ke router dulu, dan untuk itu laptop perlu tahu alamat MAC router lewat ARP. Terakhir, router memakai NAT untuk mengganti alamat privat laptop dengan alamat publiknya sebelum meneruskan data ke internet.
DHCP: pembagi alamat otomatis
DHCP (Dynamic Host Configuration Protocol) bertugas memberi konfigurasi jaringan secara otomatis kepada setiap perangkat yang baru bergabung. Tanpa DHCP, kamu harus mengetik sendiri alamat IP, subnet mask, gateway, dan DNS setiap kali tersambung ke Wi-Fi baru.
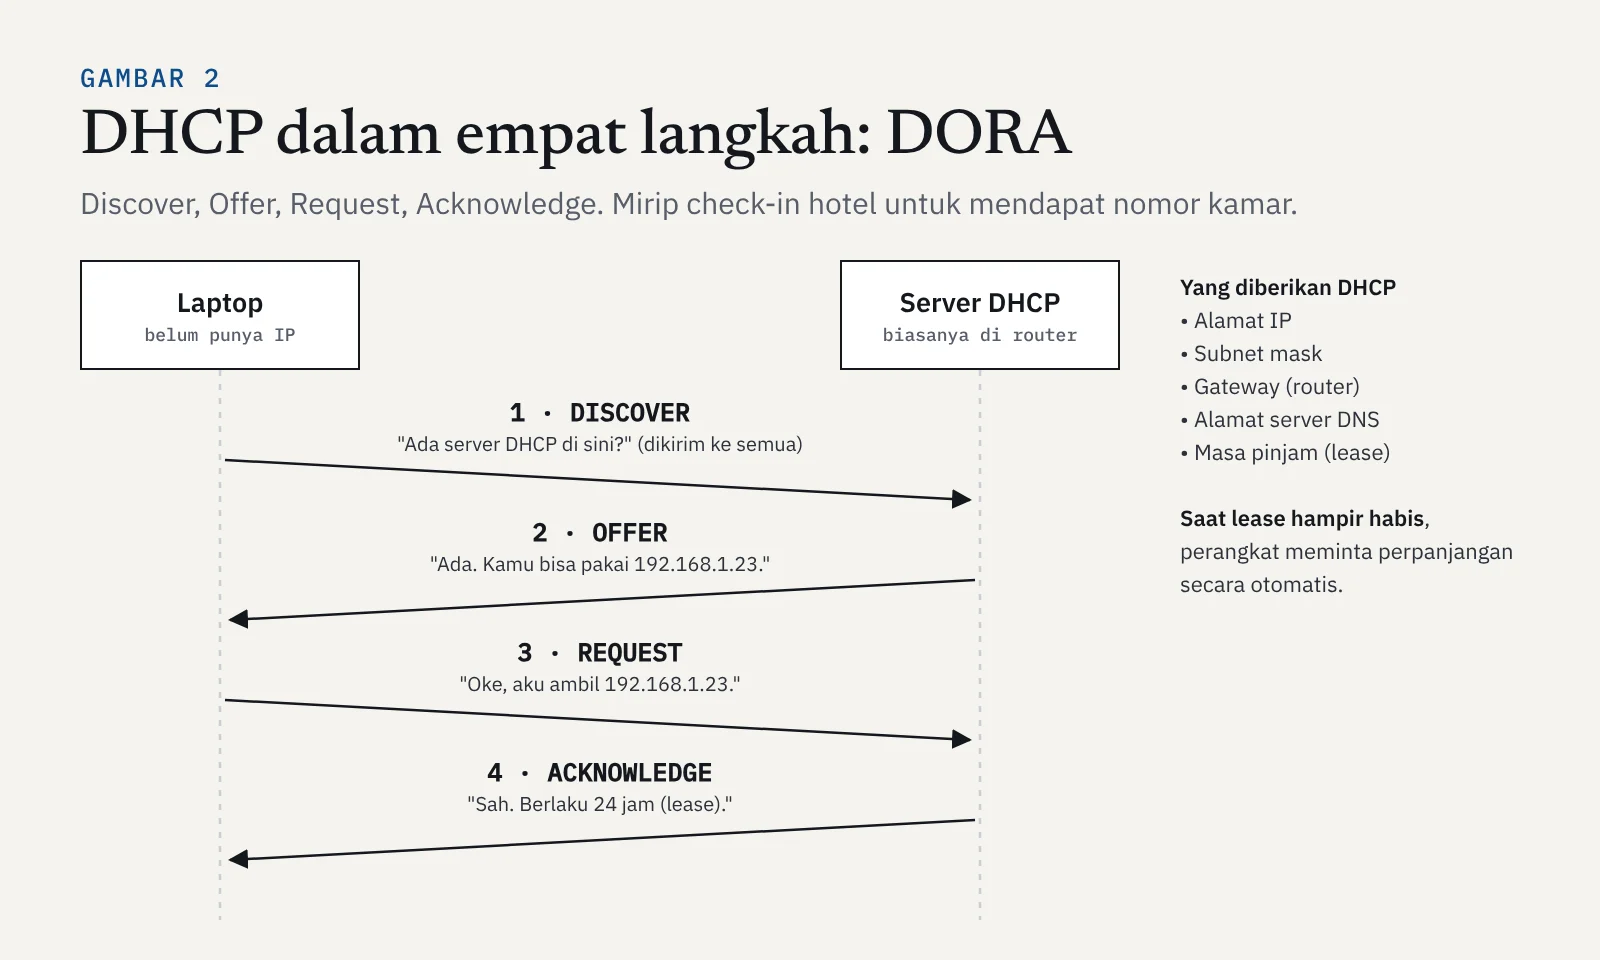
Prosesnya dikenal dengan singkatan DORA. Karena perangkat belum punya alamat IP, pesan pertamanya dikirim sebagai broadcast ke seluruh jaringan lokal. DHCP memakai UDP, dengan port 67 di sisi server dan port 68 di sisi perangkat. Alamat yang diberikan bersifat dipinjamkan (lease) untuk waktu tertentu, lalu diperpanjang otomatis kalau perangkat masih tersambung.
DNS: lebih dalam dari sekadar penerjemah nama
Konsep dasar DNS sudah dibahas di artikel DNS Fase 0. Di sini kita tambahkan dua hal yang penting di dunia kerja: jenis-jenis record DNS dan cara memeriksanya dari terminal.
Sebuah domain tidak hanya menyimpan satu alamat IP. Ia menyimpan berbagai jenis catatan, atau record, dengan fungsi masing-masing:
| Record | Fungsi | Contoh isi |
|---|---|---|
A | Alamat IPv4 domain | 203.0.113.10 |
AAAA | Alamat IPv6 domain | 2001:db8::10 |
CNAME | Nama alias yang menunjuk ke nama lain | www → contoh.id |
MX | Server penerima email domain | mail.contoh.id |
TXT | Teks bebas, sering untuk verifikasi dan keamanan email (SPF, DKIM, DMARC) | v=spf1 include:... -all |
NS | Server DNS yang berwenang atas domain itu | ns1.penyedia.id |
DNS biasanya memakai UDP port 53, seperti yang sudah kamu pelajari di materi TCP, UDP, dan ICMP. Bagi tim keamanan, catatan permintaan DNS adalah sumber informasi berharga. Malware hampir selalu bertanya ke DNS untuk menemukan server pengendalinya, sehingga permintaan ke domain aneh sering menjadi tanda pertama sebuah infeksi. Penyerang juga bisa menyelundupkan data lewat permintaan DNS yang dibuat-buat, teknik yang disebut DNS tunneling.
ARP: penghubung alamat IP dan alamat MAC
Di dalam satu jaringan lokal, data sebenarnya tidak dikirim berdasarkan alamat IP, melainkan berdasarkan alamat MAC, yaitu alamat fisik kartu jaringan (layer 2 di model OSI). Jadi ketika laptop tahu bahwa router beralamat 192.168.1.1, ia masih perlu tahu alamat MAC router itu.
Di sinilah ARP (Address Resolution Protocol) bekerja. Laptop berteriak ke seluruh jaringan lokal: "Siapa pemilik 192.168.1.1? Tolong kirim MAC-mu." Router menjawab, lalu laptop menyimpan jawaban itu di ARP cache supaya tidak perlu bertanya terus.
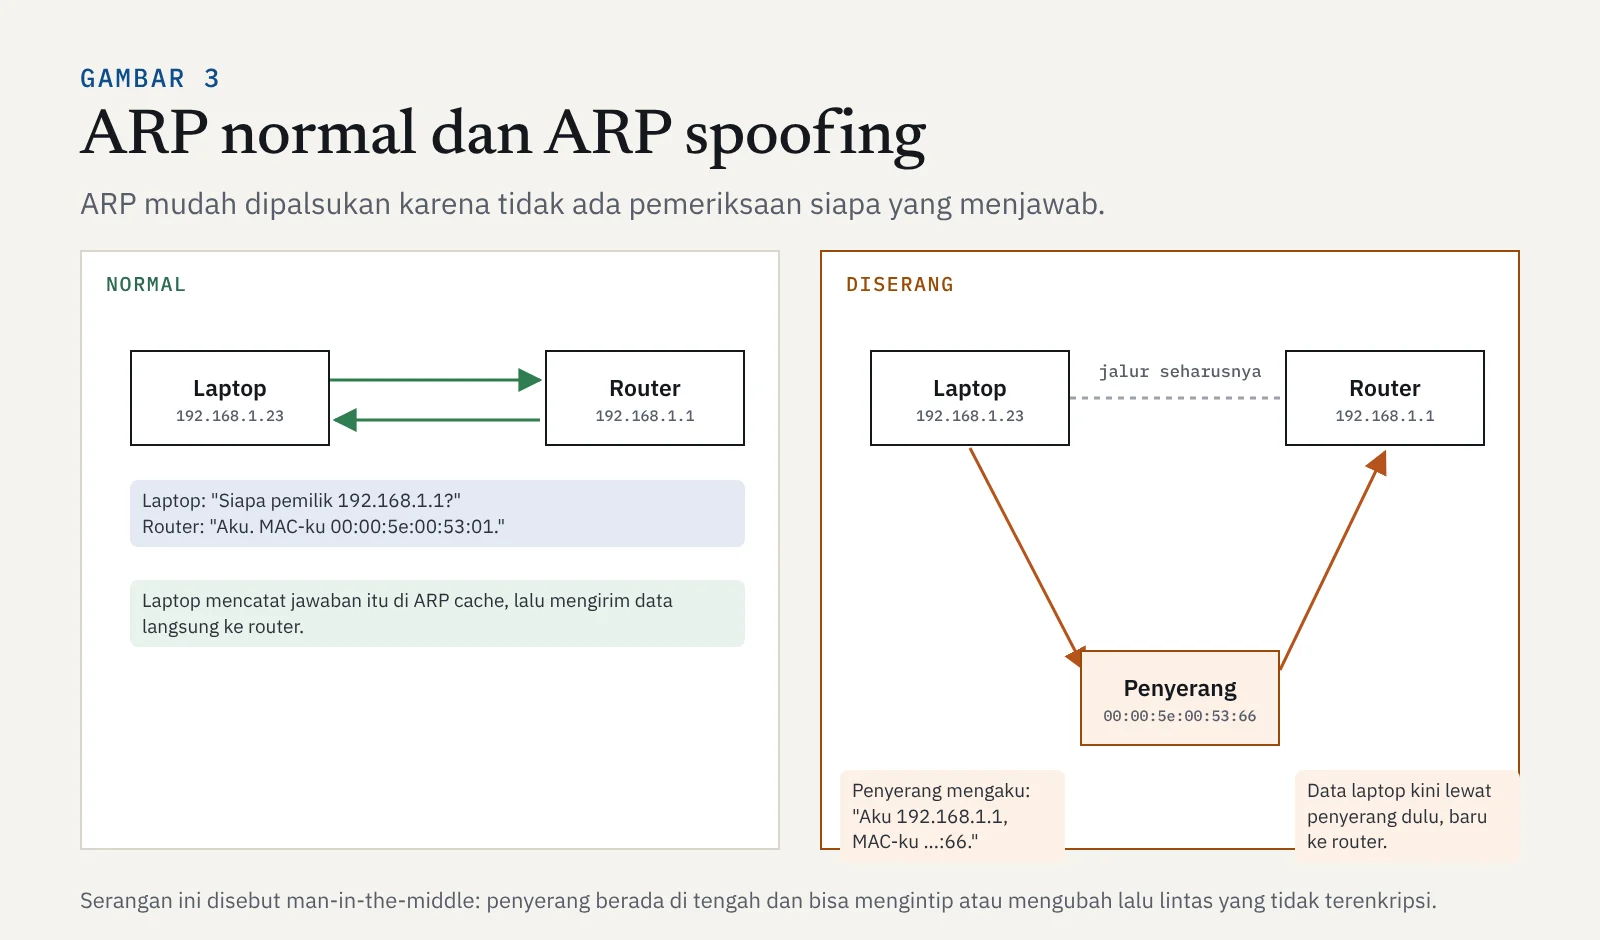
Masalahnya, ARP dirancang tanpa pemeriksaan sama sekali. Siapa pun boleh menjawab, bahkan tanpa ditanya, dan perangkat akan percaya. Penyerang di jaringan yang sama, misalnya di Wi-Fi kafe, bisa terus-menerus mengaku sebagai router. Inilah ARP spoofing, salah satu cara paling klasik melakukan serangan man-in-the-middle.
NAT: berbagi satu alamat publik
Alamat IPv4 publik terbatas, sehingga satu rumah atau kantor biasanya hanya mendapat satu alamat publik, sementara perangkatnya bisa puluhan. NAT (Network Address Translation) di router memungkinkan semua perangkat itu berbagi satu alamat publik.
Caranya, setiap kali perangkat mengirim data ke internet, router mengganti alamat pengirim (IP privat) dengan alamat publiknya, dan memakai nomor port yang berbeda untuk setiap sambungan. Semuanya dicatat di tabel NAT, supaya saat jawaban datang, router tahu harus meneruskannya ke perangkat mana.
| Perangkat (alamat privat) | Diganti menjadi (alamat publik) | Tujuan |
|---|---|---|
192.168.1.23:51000 (laptop) | 198.51.100.7:40001 | 203.0.113.10:443 |
192.168.1.24:51000 (ponsel) | 198.51.100.7:40002 | 203.0.113.10:443 |
192.168.1.30:60123 (smart TV) | 198.51.100.7:40003 | 198.51.100.200:443 |
Perhatikan bahwa laptop dan ponsel kebetulan memakai port yang sama, 51000. Router membedakannya dengan memberi port publik berbeda, 40001 dan 40002. Bentuk NAT seperti ini disebut juga PAT (Port Address Translation) atau NAT overload.
Ada juga kebalikannya, yaitu port forwarding: router diatur agar sambungan dari internet ke port tertentu diteruskan ke satu perangkat di dalam, misalnya ke kamera CCTV atau server game.
Rangkuman: fungsi, serangan, dan pertahanan
| Layanan | Menjawab pertanyaan | Contoh serangan | Contoh pertahanan |
|---|---|---|---|
| DHCP | "Aku boleh pakai IP berapa?" | Server DHCP palsu, DHCP starvation | DHCP snooping di switch |
| DNS | "Nama ini alamat IP-nya berapa?" | DNS spoofing, DNS tunneling | DNSSEC, DNS terenkripsi, memantau log DNS |
| ARP | "Alamat IP ini MAC-nya berapa?" | ARP spoofing (man-in-the-middle) | Dynamic ARP Inspection, HTTPS, VPN |
| NAT | "Data ini milik perangkat yang mana?" | Port terbuka lewat port forwarding atau UPnP | Matikan UPnP, batasi port forwarding, firewall |
Kenapa ini penting untuk keamanan siber
Keempat layanan ini dibuat pada masa ketika jaringan dianggap berisi orang-orang yang saling percaya. Akibatnya, banyak di antaranya tidak punya pemeriksaan bawaan, sehingga mudah dipalsukan oleh siapa pun yang berada di jaringan yang sama. Itulah kenapa Wi-Fi umum berisiko, dan kenapa penyerang yang sudah masuk ke jaringan kantor bisa bergerak cepat. Bagi tim keamanan, memahami cara kerja normal keempat layanan ini adalah syarat untuk bisa mengenali saat ada yang tidak normal, baik di log, di alat pemantau, maupun saat menganalisis paket dengan Wireshark.
Ringkasan
- DHCP memberi IP, subnet mask, gateway, dan DNS secara otomatis lewat empat langkah DORA.
- DNS menerjemahkan nama domain dan menyimpan berbagai record seperti A, AAAA, CNAME, MX, TXT, dan NS.
- ARP mencari alamat MAC dari sebuah alamat IP di jaringan lokal, tanpa pemeriksaan siapa yang menjawab.
- NAT membuat banyak perangkat berbagi satu alamat publik dengan mencatat setiap sambungan di tabel NAT.
- Semuanya bisa disalahgunakan oleh penyerang di jaringan yang sama, sehingga perlu pertahanan di switch, router, dan enkripsi lalu lintas.
Tonton dan baca juga
Materi berikutnya adalah penutup modul jaringan: memakai Wireshark untuk menangkap, menyaring, dan membaca paket. Di sana kamu akan melihat langsung DHCP, DNS, ARP, dan TCP yang sudah kamu pelajari. Buka di roadmap untuk melanjutkan.


