 Cyber RoadmapINDONESIA
Fondasi · Fase 1
IP Addressing dan Subnetting CIDR: Panduan dari Nol sampai Mahir
Belajar subnetting tanpa pusing. Pahami subnet mask dan notasi CIDR, cara cepat menghitung network, broadcast, dan jumlah host dengan metode ukuran blok, latihan bertahap beserta jawabannya, VLSM, serta pemakaian CIDR di aturan firewall dan keamanan jaringan.

Di Fase 0 kamu sudah berkenalan dengan IP address: alamat unik setiap perangkat, beda IPv4 dan IPv6, serta beda IP publik dan privat. Kalau belum membacanya atau ingin mengulang, buka dulu artikel IP Address: Apa Itu dan Kenapa Setiap Perangkat Punya. Artikel ini melanjutkan dari sana.
Sekarang kita belajar keterampilan yang sering membuat pemula mundur, padahal sebenarnya hanya butuh latihan: subnetting, yaitu membagi satu jaringan besar menjadi beberapa jaringan kecil, dan CIDR, cara menuliskannya dengan garis miring seperti 192.168.10.0/24.
Kenapa orang keamanan siber harus bisa? Karena aturan firewall, hasil pemindaian, log, dan desain jaringan yang aman semuanya ditulis dalam notasi CIDR. Kalau kamu salah membaca /16 sebagai /24, aturan keamananmu bisa terbuka untuk 65 ribu alamat, bukan 256.
Kenapa jaringan perlu dibagi?
Bayangkan sebuah kantor dengan 200 perangkat: komputer staf, server, printer, CCTV, dan Wi-Fi tamu, semuanya di satu jaringan. Kalau satu laptop tamu terinfeksi malware, ia bisa langsung "melihat" dan menyerang server keuangan karena berada di jaringan yang sama.
Dengan subnetting, kantor itu bisa dipecah menjadi beberapa jaringan: satu untuk staf, satu untuk server, satu untuk tamu, satu untuk CCTV. Lalu di antara jaringan-jaringan itu dipasang aturan, misalnya "tamu hanya boleh ke internet, tidak boleh ke server". Ini disebut segmentasi jaringan, salah satu pertahanan paling penting di dunia nyata. Kamu sudah mengenal ide dasarnya di artikel Apa Itu Firewall?.
Bekal awal: IPv4 dalam bilangan biner
Sebuah alamat IPv4 terdiri dari 32 bit, ditulis sebagai empat angka desimal (oktet) dari 0 sampai 255. Setiap oktet adalah 8 bit. Untuk subnetting, kamu cukup hafal nilai setiap posisi bit dalam satu oktet:
| Posisi bit | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 |
|---|---|---|---|---|---|---|---|---|
| Nilai | 128 | 64 | 32 | 16 | 8 | 4 | 2 | 1 |
| Jumlah bit 1 dari kiri | 128 | 192 | 224 | 240 | 248 | 252 | 254 | 255 |
Baris terakhir adalah kunci subnetting. Angka 192, 224, 240, dan seterusnya akan sering muncul di subnet mask. Contoh: angka 70 dalam biner adalah 01000110, yaitu 64 + 4 + 2.
Subnet mask dan notasi CIDR
Setiap alamat IP dibagi menjadi dua bagian: bagian network (alamat jaringannya) dan bagian host (nomor perangkat di dalam jaringan itu). Analoginya seperti alamat rumah: nama jalan adalah bagian network, nomor rumah adalah bagian host.
Di mana batasnya? Itulah tugas subnet mask. Bit bernilai 1 di subnet mask menandai bagian network, bit bernilai 0 menandai bagian host. Notasi CIDR menyederhanakannya: angka setelah garis miring adalah jumlah bit network.
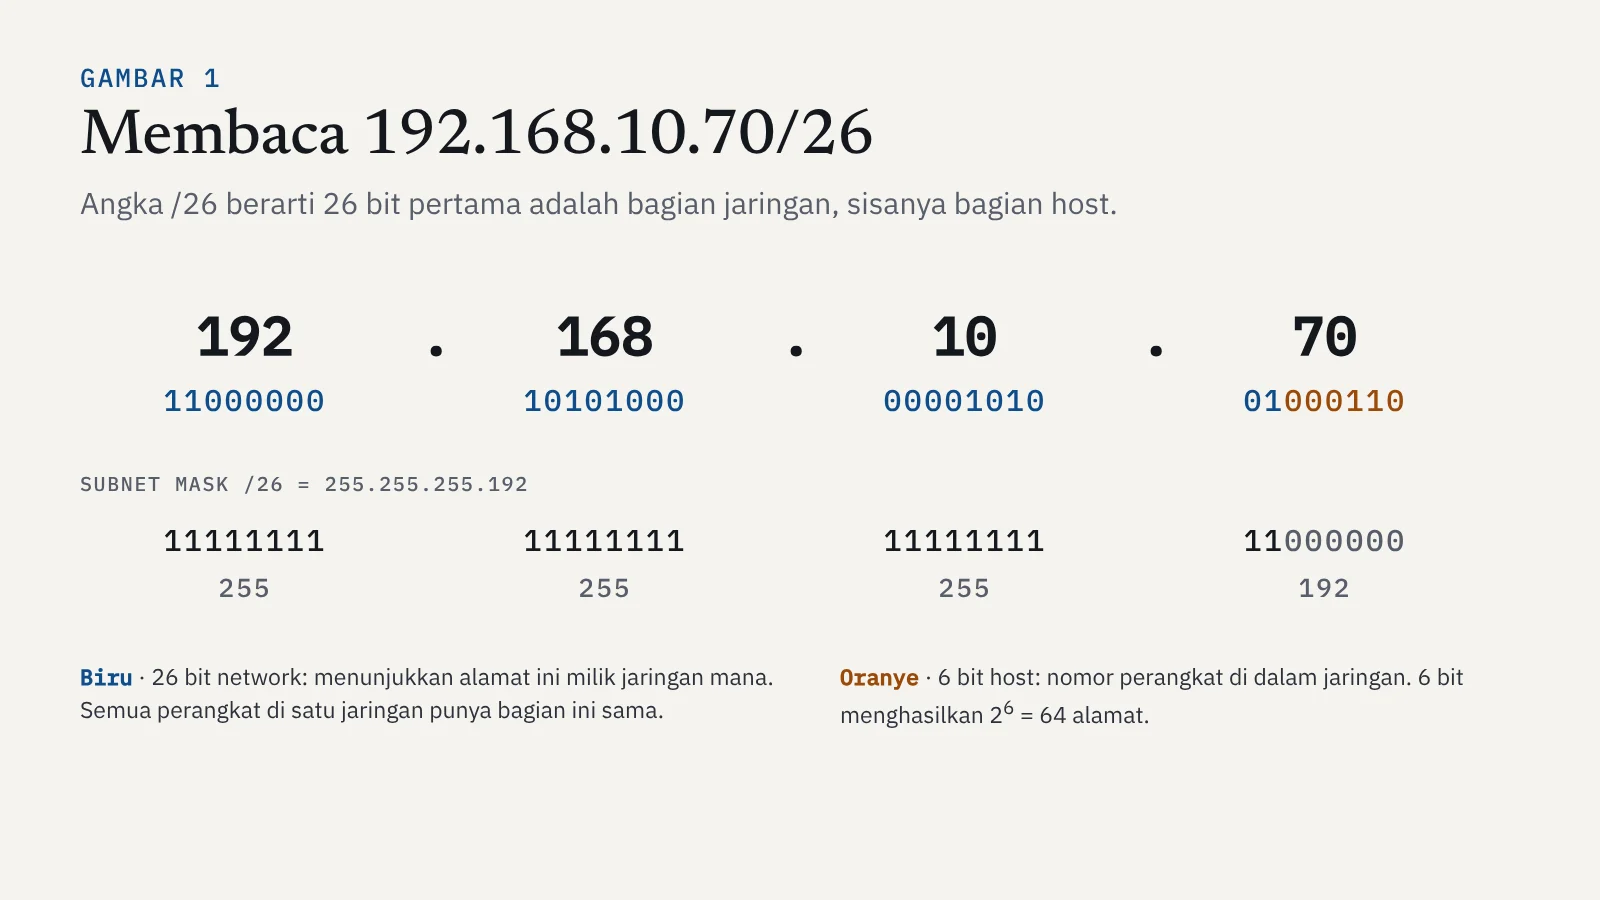
Jadi /24 sama dengan subnet mask 255.255.255.0 (24 bit pertama bernilai 1), dan /26 sama dengan 255.255.255.192. Keduanya menyatakan hal yang sama, hanya cara menulisnya yang berbeda.
Empat hal yang selalu dihitung
Setiap kali menemukan alamat dengan CIDR, ada empat pertanyaan yang perlu kamu jawab:
- Berapa jumlah alamatnya? 2 pangkat jumlah bit host. Untuk /26, bit host = 32 − 26 = 6, jadi 26 = 64 alamat.
- Berapa host yang bisa dipakai? Jumlah alamat dikurangi 2, karena alamat pertama dan terakhir punya tugas khusus. Untuk /26: 64 − 2 = 62 host.
- Apa alamat network-nya? Alamat pertama dalam blok, dipakai sebagai nama jaringan dan tidak boleh diberikan ke perangkat.
- Apa alamat broadcast-nya? Alamat terakhir dalam blok, dipakai untuk mengirim pesan ke semua perangkat di jaringan itu.
Cara cepat: metode ukuran blok
Kamu tidak perlu mengubah semuanya ke biner setiap kali. Ada cara cepat yang dipakai hampir semua teknisi jaringan:
- Cari oktet tempat batas network dan host berada. Untuk /25 sampai /32 ada di oktet keempat, /17 sampai /24 di oktet ketiga.
- Hitung ukuran blok: 256 dikurangi nilai subnet mask di oktet itu. Untuk /26, mask-nya 192, jadi ukuran bloknya 256 − 192 = 64.
- Tulis kelipatan ukuran blok: 0, 64, 128, 192. Itulah awal setiap subnet.
- Cari di blok mana alamatmu berada. Alamat network adalah awal blok, broadcast adalah satu angka sebelum blok berikutnya.
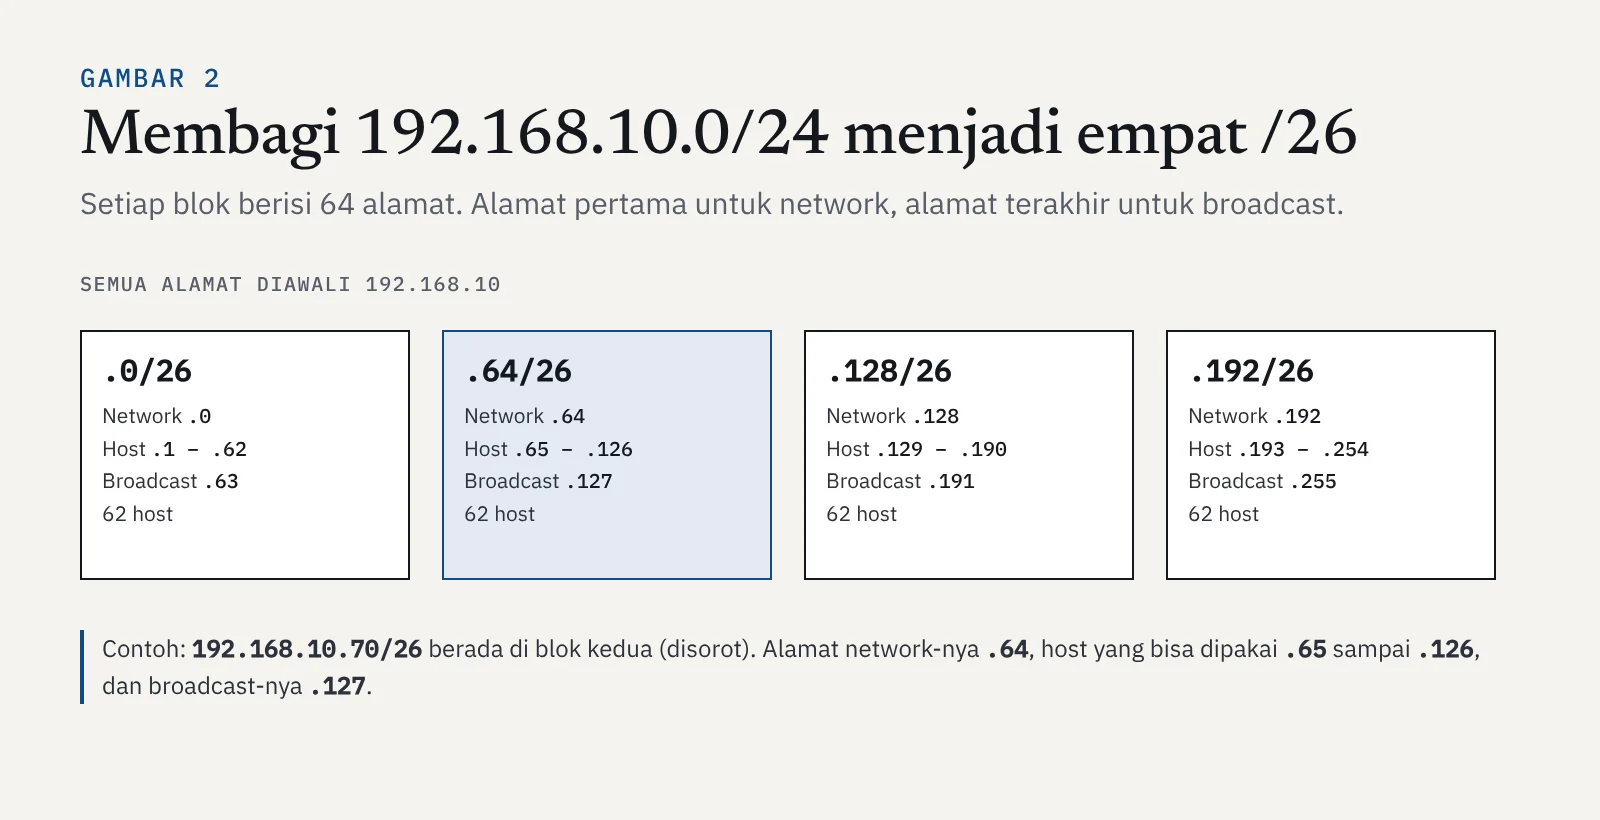
Coba terapkan ke 192.168.10.70/26. Ukuran blok 64, kelipatannya 0, 64, 128, 192. Angka 70 berada di antara 64 dan 128, jadi alamat network-nya 192.168.10.64, broadcast-nya 192.168.10.127, dan host yang bisa dipakai dari .65 sampai .126.
Contekan CIDR
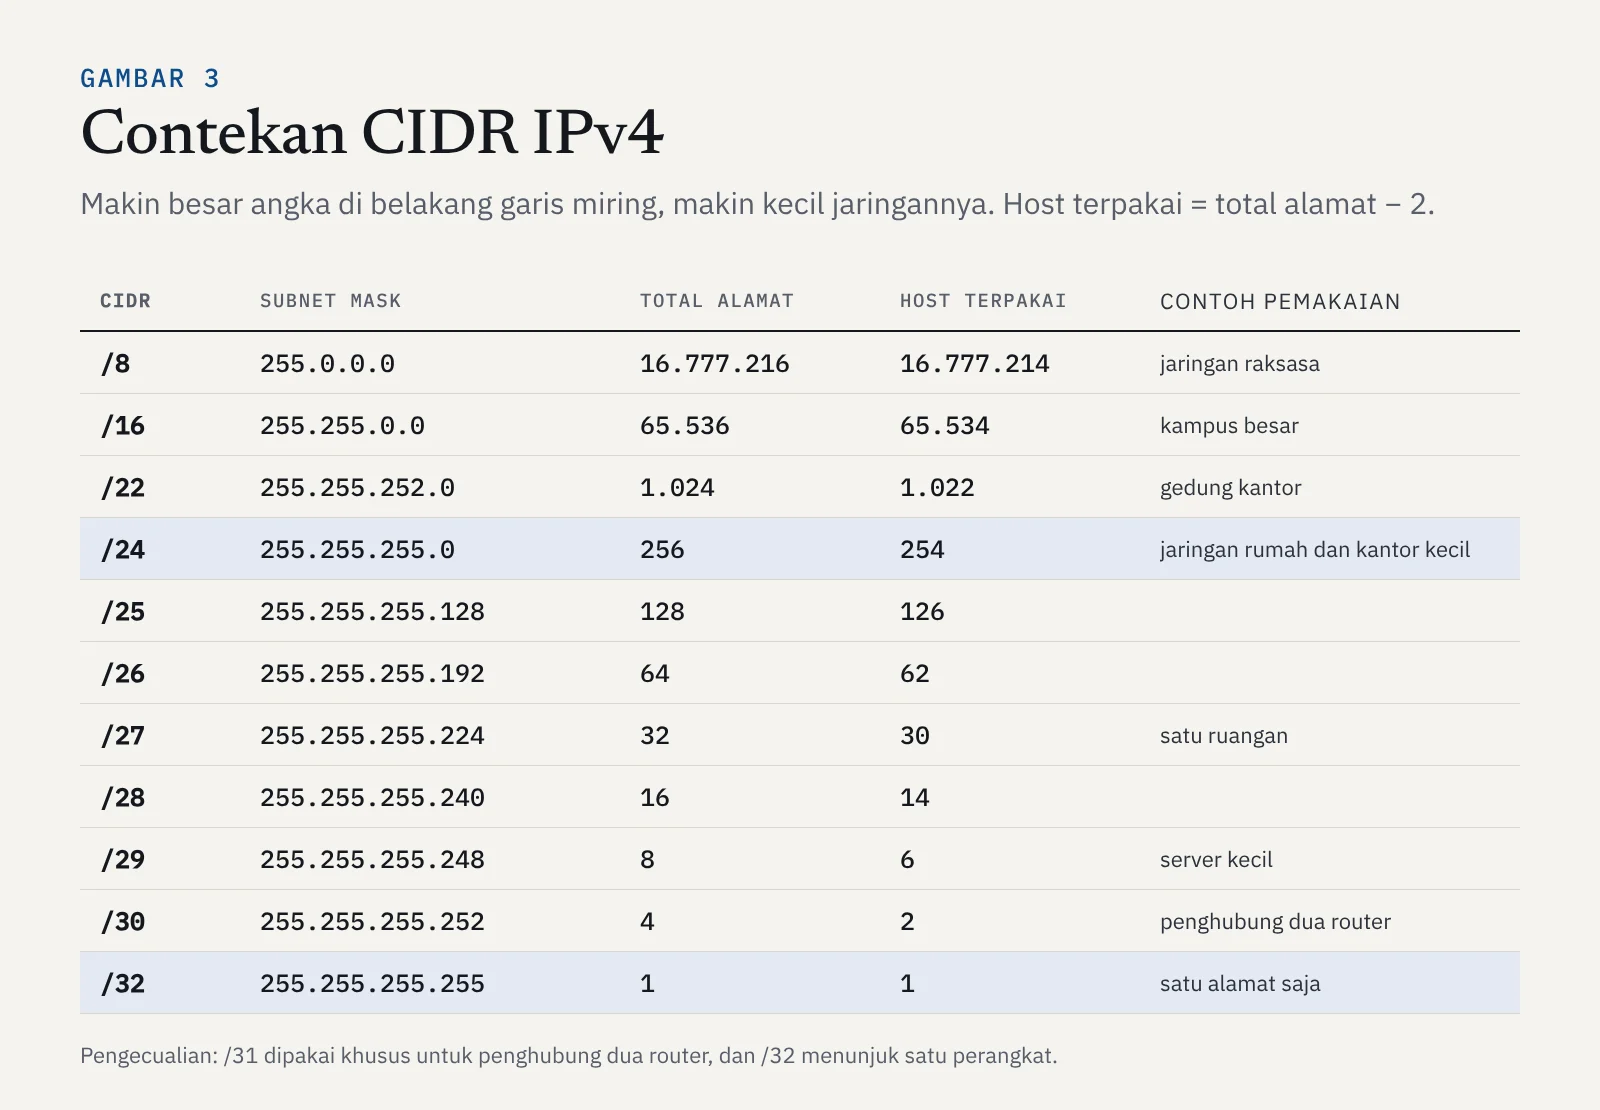
Kamu tidak perlu menghafal semuanya sekarang. Simpan contekan ini, dan lama-lama angkanya akan hafal sendiri karena sering dipakai.
Latihan bertahap
Kerjakan dulu sendiri dengan metode ukuran blok, baru cocokkan dengan jawabannya.
| Soal | Ukuran blok | Network | Host yang bisa dipakai | Broadcast | Jumlah host |
|---|---|---|---|---|---|
1 · 172.16.5.130/27 | 32 (oktet ke-4) | 172.16.5.128 | .129 – .158 | 172.16.5.159 | 30 |
2 · 10.20.30.200/28 | 16 (oktet ke-4) | 10.20.30.192 | .193 – .206 | 10.20.30.207 | 14 |
3 · 192.168.1.100/23 | 2 (oktet ke-3) | 192.168.0.0 | 192.168.0.1 – 192.168.1.254 | 192.168.1.255 | 510 |
Soal ketiga sedikit menjebak. Untuk /23, batasnya ada di oktet ketiga dengan mask 254, sehingga ukuran bloknya 2: kelipatannya 0, 2, 4, dan seterusnya. Angka 1 di oktet ketiga berada di blok 0–1, jadi jaringannya mencakup 192.168.0.0 sampai 192.168.1.255.
Tingkat lanjut: VLSM
Pada contoh empat subnet /26 tadi, semua subnet berukuran sama. Di dunia nyata, kebutuhan setiap bagian berbeda. Teknik membagi jaringan dengan ukuran berbeda-beda disebut VLSM (Variable Length Subnet Mask). Caranya, urutkan kebutuhan dari yang terbesar, lalu beri blok terkecil yang masih cukup.
| Kebutuhan | Jumlah perangkat | Subnet | Host yang bisa dipakai | Sisa ruang |
|---|---|---|---|---|
| Staf | 100 | 192.168.50.0/25 | .1 – .126 | 26 host |
| Server | 50 | 192.168.50.128/26 | .129 – .190 | 12 host |
| Wi-Fi tamu | 20 | 192.168.50.192/27 | .193 – .222 | 10 host |
| Penghubung router | 2 | 192.168.50.224/30 | .225 – .226 | 0 host |
Masih tersisa 192.168.50.228 sampai .255 untuk kebutuhan di masa depan, misalnya jaringan CCTV.
Sekilas tentang IPv6
CIDR juga dipakai di IPv6, hanya saja alamatnya 128 bit. Ukuran yang paling umum adalah /64 untuk satu jaringan lokal, yang berisi 264 alamat, jauh lebih banyak dari seluruh alamat IPv4. Karena itu, di IPv6 orang tidak lagi berhemat alamat seperti di IPv4. Contoh penulisannya: 2001:db8:10::/64.
CIDR dalam pekerjaan keamanan
Notasi CIDR muncul di hampir semua alat keamanan. Salah membacanya bisa berakibat fatal.
| Situasi | Contoh | Artinya |
|---|---|---|
| Aturan firewall yang ketat | Izinkan SSH dari 198.51.100.25/32 | Hanya satu alamat IP yang boleh masuk |
| Aturan firewall yang terlalu longgar | Izinkan SSH dari 0.0.0.0/0 | Seluruh internet boleh mencoba masuk |
| Memindai jaringan sendiri | nmap -sn 192.168.10.0/24 | Mencari perangkat aktif di 254 alamat |
| Memblokir sumber serangan | Blokir 203.0.113.0/24 | Memblokir 256 alamat sekaligus |
| Membaca laporan kebocoran | Server di 10.0.0.0/8 terekspos | Alamat privat, seharusnya tidak bisa diakses dari internet |
Ringkasan
- Subnetting membagi jaringan besar menjadi beberapa jaringan kecil, dan menjadi dasar segmentasi jaringan untuk keamanan.
- Angka CIDR adalah jumlah bit network. Sisanya bit host, dan jumlah alamatnya 2 pangkat jumlah bit host.
- Host yang bisa dipakai = jumlah alamat − 2, karena alamat pertama untuk network dan terakhir untuk broadcast.
- Metode cepat: ukuran blok = 256 − nilai mask di oktet batas, lalu cari blok tempat alamat berada.
- VLSM membagi jaringan dengan ukuran berbeda sesuai kebutuhan.
- Di aturan firewall,
/32berarti satu alamat, sedangkan0.0.0.0/0berarti seluruh internet.
Tonton dan baca juga
- Video: IP Address
- Video: Subnetting part 1
- Video: Subnetting part 2
- Artikel: IP Address, apa itu dan kenapa setiap perangkat punya
Materi berikutnya membahas empat layanan yang bekerja diam-diam di setiap jaringan: DNS, DHCP, ARP, dan NAT, serta cara kerjanya di jaringan nyata. Buka di roadmap untuk melanjutkan.


