 Cyber RoadmapINDONESIA
Fondasi · Fase 1
Model OSI 7 Layer: Fungsi Tiap Layer, Contoh Protokol, dan Kaitannya dengan Keamanan
Peta besar perjalanan data di jaringan. Pelajari fungsi tujuh layer model OSI, satuan data dan perangkat di tiap layer, enkapsulasi, perbedaannya dengan model TCP/IP, serta contoh serangan dan pertahanan di setiap layer.

Saat kamu membuka sebuah situs, banyak hal terjadi dalam sepersekian detik. Browser menyusun permintaan, data diubah menjadi sinyal, dikirim lewat Wi-Fi atau kabel, melewati beberapa router, sampai ke server, lalu jawabannya kembali dengan jalur yang sama. Proses serumit itu sulit dipahami kalau dilihat sekaligus.
Karena itu para ahli jaringan membaginya menjadi beberapa lapisan dengan tugas masing-masing. Pembagian yang paling terkenal adalah model OSI (Open Systems Interconnection), yang terdiri dari tujuh lapisan atau layer. Di modul Fase 0 kamu sudah berkenalan dengan IP address, DNS, dan router. Sekarang kita menyusun semuanya ke dalam satu peta besar.
Bagi orang keamanan siber, model OSI adalah bahasa bersama. Kalimat seperti "ini serangan layer 7" atau "firewall-nya bekerja di layer 3 dan 4" akan sering kamu dengar. Kalau kamu paham petanya, kamu langsung tahu di mana masalahnya dan alat apa yang cocok untuk menanganinya.
Tujuh layer dan tugasnya
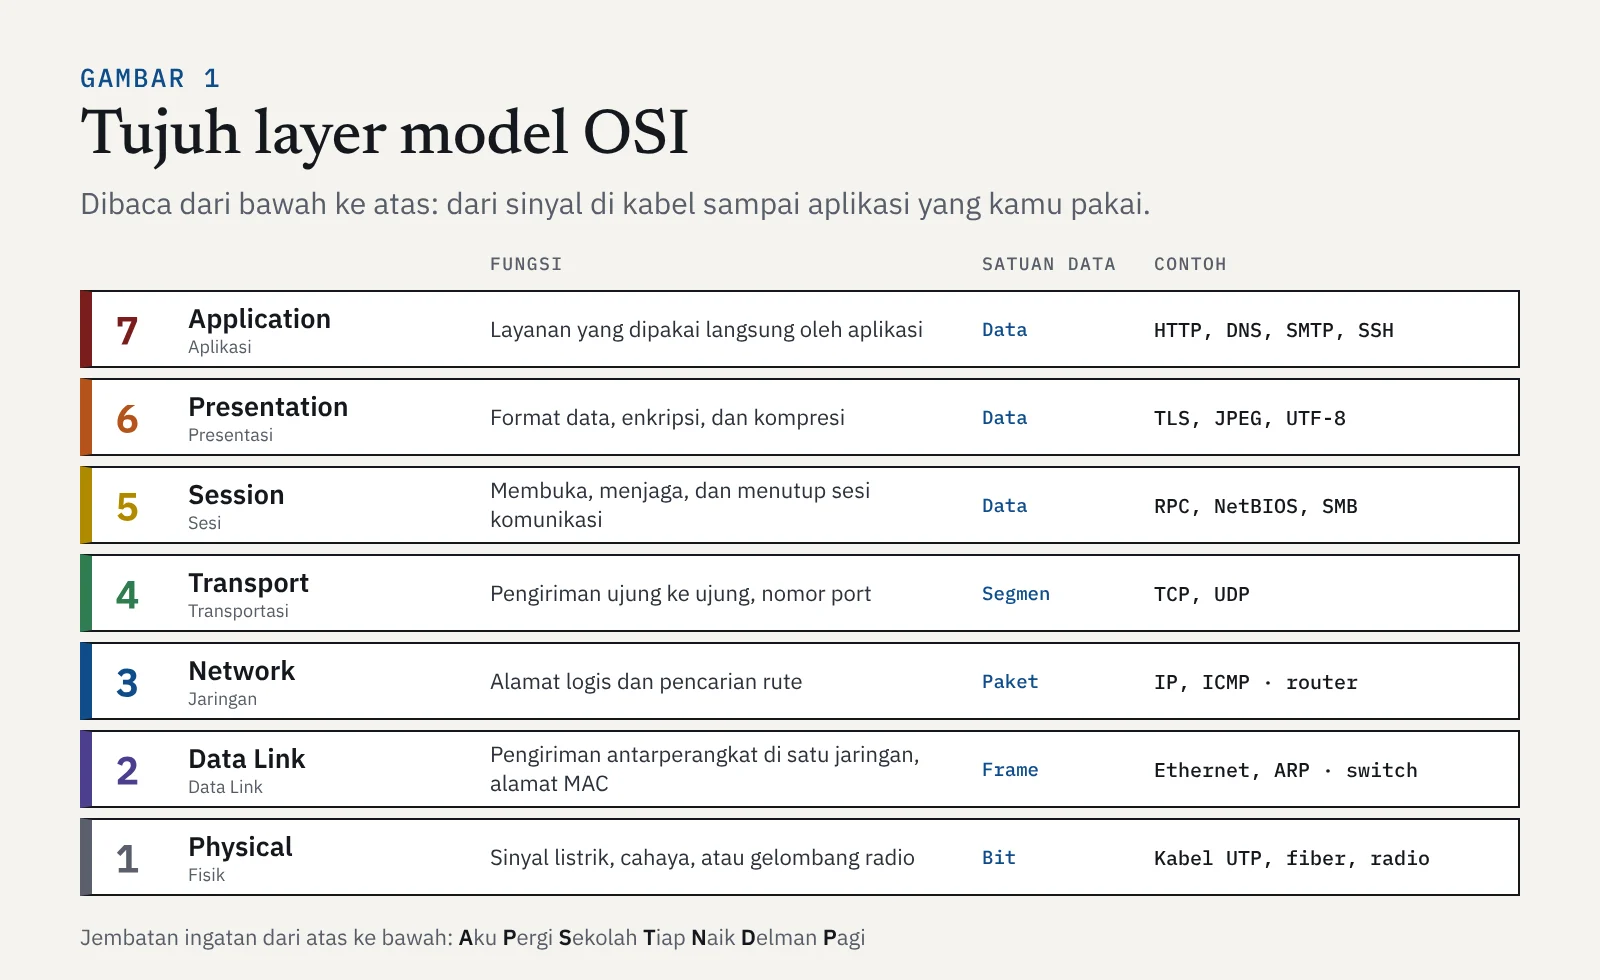
Supaya lebih mudah dibayangkan, kita pakai analogi mengirim paket lewat jasa kurir, dari layer paling bawah ke paling atas.
- Layer 1, Physical. Jalan raya dan kendaraannya. Di jaringan, ini kabel, serat optik, atau gelombang radio Wi-Fi yang membawa data dalam bentuk sinyal 0 dan 1.
- Layer 2, Data Link. Pengantaran di dalam satu kompleks perumahan. Perangkat di satu jaringan lokal saling mengenali lewat alamat MAC, dan switch mengatur ke mana data diteruskan.
- Layer 3, Network. Alamat kota dan rute antarkota. Di sinilah alamat IP bekerja, dan router memilih jalur terbaik menuju jaringan tujuan.
- Layer 4, Transport. Nomor kamar penerima, sekaligus jaminan paket sampai utuh. Nomor port menentukan aplikasi mana yang menerima data. TCP memastikan data sampai lengkap dan berurutan, sedangkan UDP mengutamakan kecepatan.
- Layer 5, Session. Membuka, menjaga, dan menutup percakapan antara dua pihak, seperti menjaga satu sesi telepon tetap tersambung.
- Layer 6, Presentation. Penerjemah dan pengemas. Data diubah ke format yang sama-sama dipahami, dikompres, dan dienkripsi supaya tidak bisa dibaca orang lain.
- Layer 7, Application. Layanan yang dipakai aplikasimu secara langsung, seperti HTTP untuk web, DNS untuk mencari alamat situs, dan SMTP untuk email.
Satuan data dan perangkat di tiap layer
Setiap layer punya nama sendiri untuk "potongan" data yang ditanganinya, dan perangkat jaringan biasanya bekerja di layer tertentu.
| Layer | Satuan data | Alamat yang dipakai | Contoh perangkat |
|---|---|---|---|
| 7–5 · Application, Presentation, Session | Data | Nama domain, URL | Server web, proxy, WAF |
| 4 · Transport | Segmen (TCP) atau datagram (UDP) | Nomor port | Firewall |
| 3 · Network | Paket | Alamat IP | Router |
| 2 · Data Link | Frame | Alamat MAC | Switch, access point |
| 1 · Physical | Bit | - | Kabel, hub, modem, antena |
Enkapsulasi: data dibungkus berlapis
Saat data dikirim, ia bergerak dari layer 7 turun ke layer 1. Di setiap layer, data diberi "label" tambahan yang disebut header. Proses membungkus ini disebut enkapsulasi.
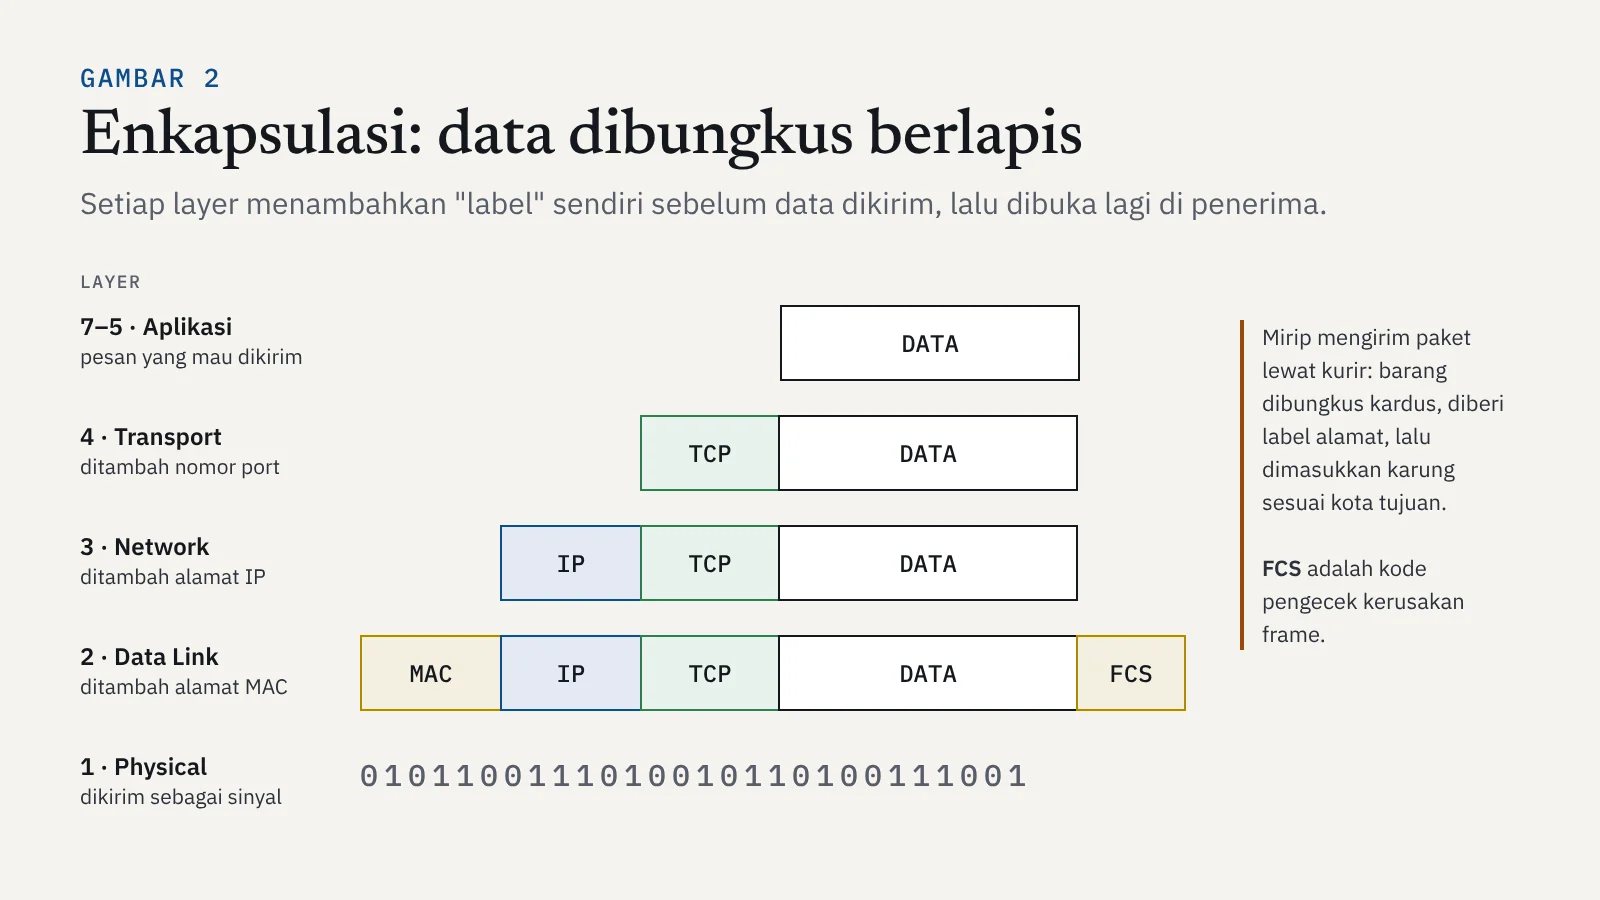
Di sisi penerima, prosesnya dibalik. Data naik dari layer 1 ke layer 7, dan setiap layer membuka labelnya masing-masing. Proses ini disebut dekapsulasi. Router, misalnya, cukup membuka sampai label IP untuk tahu ke mana paket harus diteruskan, tanpa perlu melihat isi datanya.
Kalau nanti kamu memakai Wireshark (ada di materi terakhir modul ini), kamu akan melihat lapisan-lapisan ini secara nyata: Ethernet, lalu IP, lalu TCP, lalu HTTP, tersusun persis seperti gambar di atas.
OSI dan TCP/IP, mana yang dipakai?
Model OSI adalah model konsep. Internet sehari-hari sebenarnya berjalan di atas model yang lebih sederhana, yaitu TCP/IP, yang hanya punya empat layer.
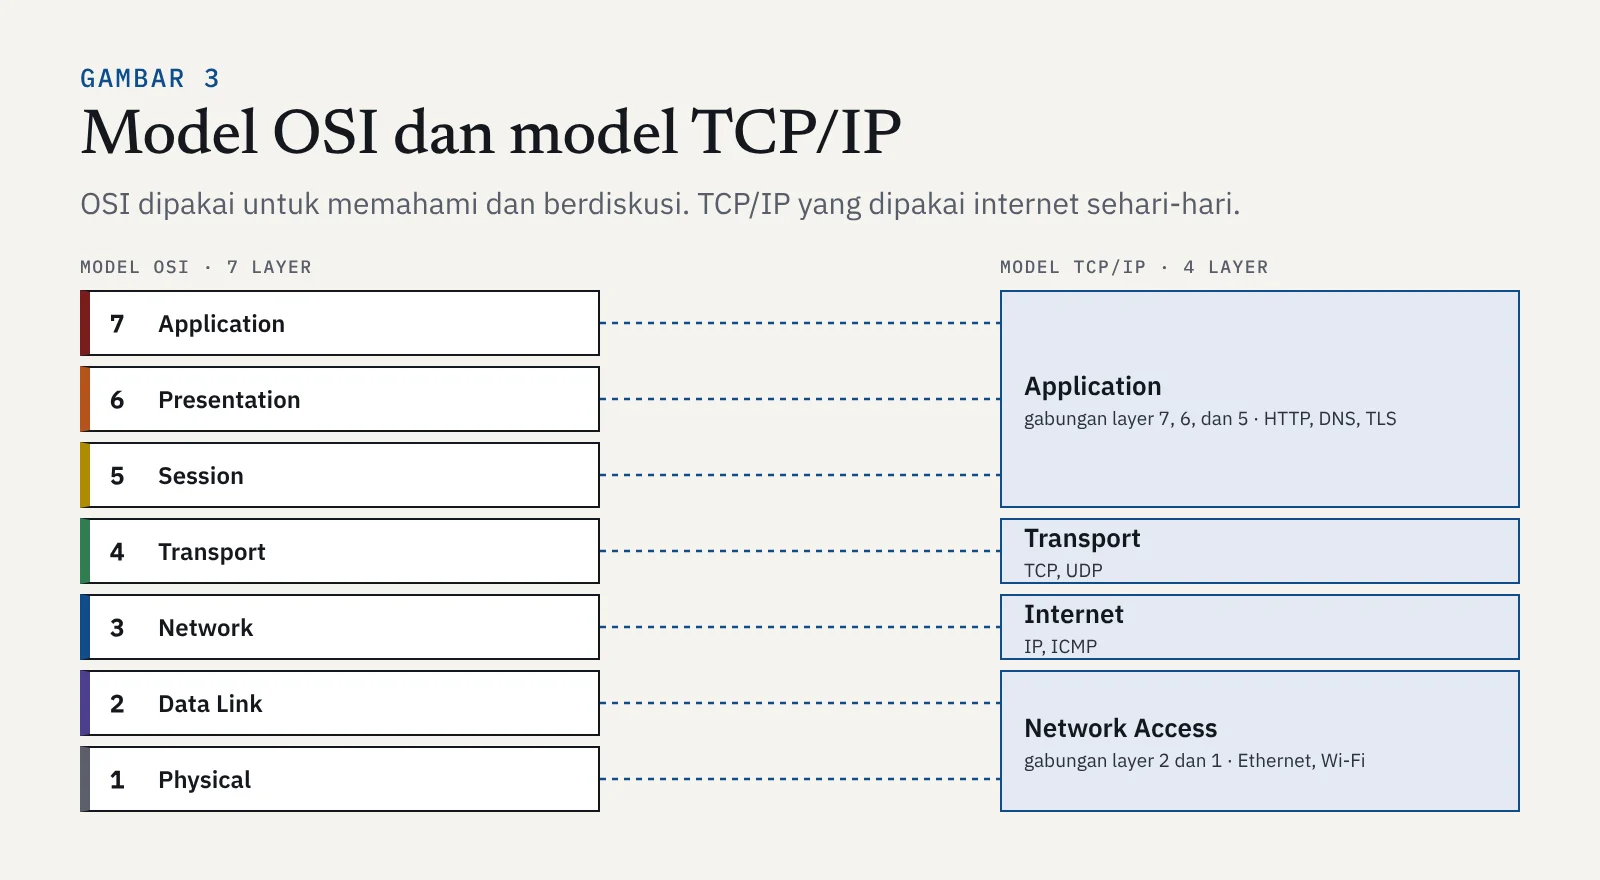
Kenapa tetap belajar OSI? Karena pembagiannya lebih rinci, sehingga lebih enak dipakai untuk memahami, menjelaskan, dan mencari sumber masalah. Istilah "layer 2", "layer 3", dan "layer 7" yang dipakai di dunia kerja juga berasal dari model OSI. Jadi anggap OSI sebagai peta, dan TCP/IP sebagai jalan yang benar-benar dilalui.
Serangan dan pertahanan di setiap layer
Di sinilah model OSI benar-benar berguna untuk keamanan siber. Setiap layer punya kelemahan sendiri, dan pertahanannya pun berbeda-beda. Sebuah organisasi yang aman tidak hanya mengandalkan satu alat, tapi memasang pertahanan di beberapa layer sekaligus. Konsep ini disebut defense in depth.
| Layer | Contoh serangan | Contoh pertahanan |
|---|---|---|
| 7 · Application | SQL injection, phishing, banjir permintaan HTTP | Validasi input, WAF, edukasi pengguna |
| 6 · Presentation | Menurunkan HTTPS menjadi HTTP (SSL stripping), enkripsi usang | HTTPS wajib dengan HSTS, versi TLS terbaru |
| 5 · Session | Pembajakan sesi lewat cookie yang dicuri | Cookie Secure dan HttpOnly, batas waktu sesi |
| 4 · Transport | Pemindaian port, SYN flood | Firewall, menutup port yang tidak dipakai, SYN cookies |
| 3 · Network | Pemalsuan alamat IP, banjir ICMP | Filter di router, segmentasi jaringan |
| 2 · Data Link | ARP spoofing, MAC flooding | Port security di switch, Dynamic ARP Inspection, VLAN |
| 1 · Physical | Memotong kabel, menyadap, mengganggu sinyal Wi-Fi, mencolok perangkat asing | Ruang server terkunci, CCTV, menonaktifkan port yang tidak terpakai |
Beberapa istilah di tabel ini mungkin masih asing, dan itu wajar. Banyak di antaranya akan dibahas di materi-materi berikutnya. Untuk sekarang, cukup pahami polanya: setiap layer bisa diserang, jadi setiap layer perlu dijaga.
Memakai OSI untuk mencari masalah
Model OSI juga dipakai untuk troubleshooting. Saat internet bermasalah, teknisi jaringan biasanya memeriksa dari layer bawah ke atas:
- Layer 1: apakah kabel tercolok atau Wi-Fi tersambung?
- Layer 2–3: apakah perangkat mendapat alamat IP, dan bisakah ia menghubungi router?
- Layer 4: apakah port layanan yang dituju terbuka?
- Layer 7: apakah aplikasinya sendiri berjalan normal, dan apakah DNS bisa menemukan alamat situs?
Cara berpikir yang sama dipakai saat menangani insiden keamanan: di layer mana serangan terjadi, dan pertahanan di layer mana yang perlu diperkuat.
Kenapa ini penting untuk keamanan siber
Hampir semua alat dan pekerjaan keamanan jaringan dijelaskan dengan bahasa layer. Firewall biasa bekerja di layer 3 dan 4, sedangkan WAF bekerja di layer 7. Serangan DDoS dibedakan menjadi serangan volumetrik di layer 3–4 dan serangan aplikasi di layer 7, dan cara menanganinya berbeda. Saat membaca laporan insiden atau berdiskusi dengan tim, kamu akan langsung paham konteksnya kalau sudah menguasai peta ini.
Ringkasan
- Model OSI membagi komunikasi jaringan menjadi tujuh layer: Physical, Data Link, Network, Transport, Session, Presentation, dan Application.
- Layer 2 memakai alamat MAC, layer 3 memakai alamat IP, dan layer 4 memakai nomor port.
- Saat dikirim, data dibungkus header di setiap layer (enkapsulasi), lalu dibuka lagi di penerima (dekapsulasi).
- Internet berjalan di atas model TCP/IP yang punya empat layer. OSI dipakai sebagai peta untuk memahami dan berdiskusi.
- Setiap layer punya serangan dan pertahanannya sendiri, sehingga keamanan perlu dipasang berlapis.
Tonton dan baca juga
Materi berikutnya membahas tiga protokol yang paling sering kamu temui di layer 3 dan 4: TCP, UDP, dan ICMP, apa bedanya, dan kapan masing-masing dipakai. Buka di roadmap untuk melanjutkan.


