 Cyber RoadmapINDONESIA
Fondasi · Fase 1
AAA Framework: Authentication, Authorization, dan Accounting dalam Sistem Nyata
Kamu siapa, boleh apa, dan apa saja yang sudah dilakukan? Pelajari AAA framework: faktor autentikasi dan MFA sampai passkey, model hak akses seperti RBAC, pentingnya log, kaitannya dengan OWASP Top 10:2025, serta server AAA RADIUS dan TACACS+ di Wi-Fi kampus dan kantor.
Setiap kali kamu login ke aplikasi bank, membuka sistem akademik kampus, atau tersambung ke Wi-Fi kantor, ada tiga pertanyaan yang dijawab sistem di belakang layar: kamu siapa, kamu boleh melakukan apa, dan apa saja yang sudah kamu lakukan. Tiga pertanyaan itu adalah inti dari AAA framework: Authentication, Authorization, dan Accounting.
Di artikel sebelumnya, CIA Triad Mendalam, kita membahas apa yang dilindungi. AAA adalah cara melindunginya: mekanisme yang memastikan hanya orang yang tepat yang bisa mengakses data, dan setiap aksesnya bisa ditelusuri.
Tiga A, tiga pertanyaan
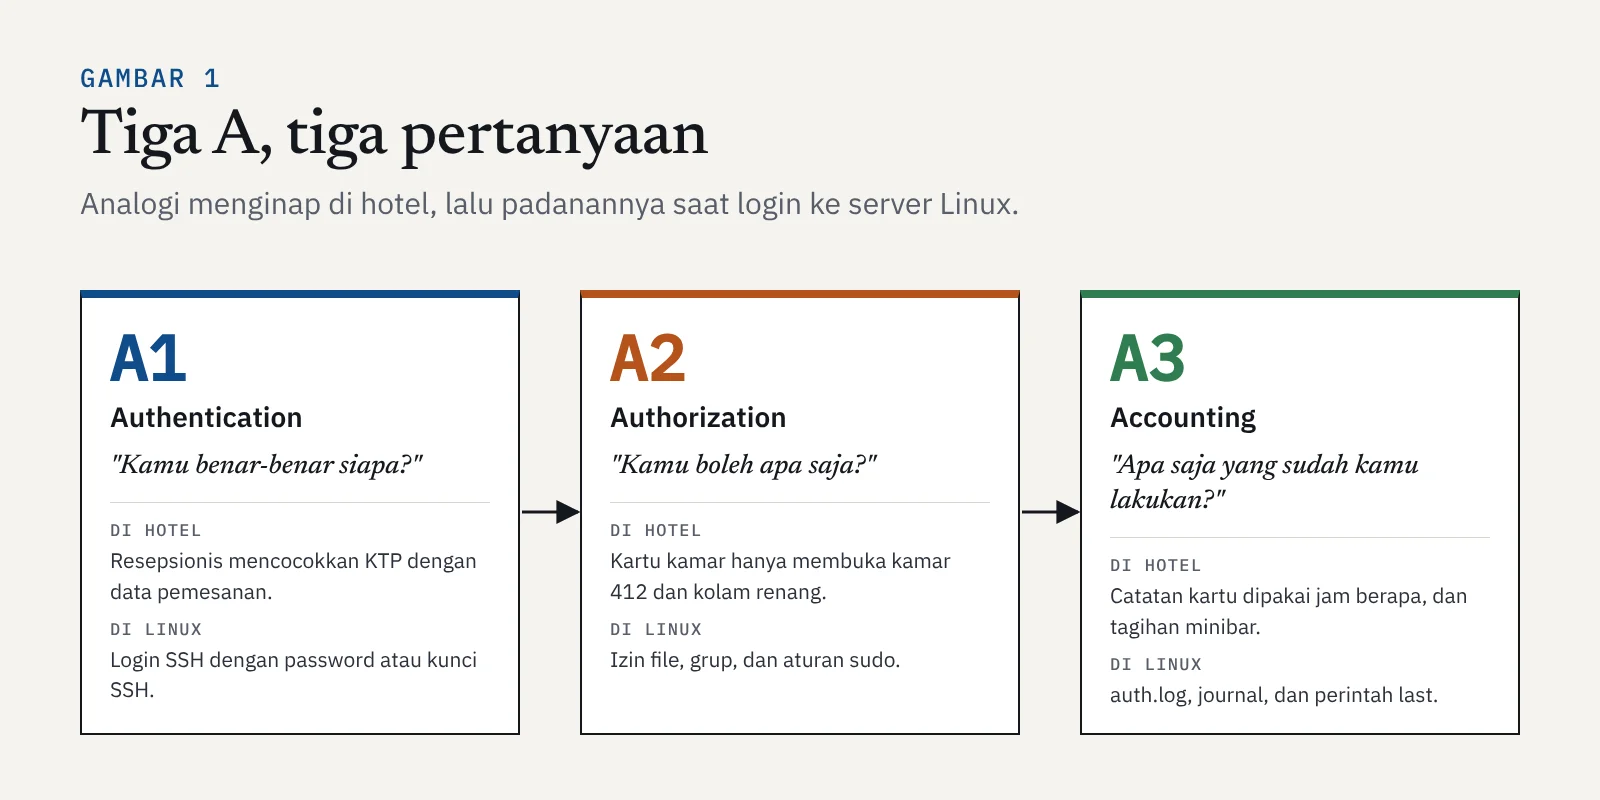
Ketiganya berjalan berurutan. Sistem tidak bisa memutuskan apa yang boleh kamu lakukan sebelum tahu siapa kamu, dan catatan aktivitas tidak berarti apa-apa kalau tidak jelas siapa pelakunya.
Authentication: membuktikan identitas
Bukti identitas bisa berasal dari tiga jenis faktor. Menggabungkan dua jenis faktor atau lebih disebut MFA (multi-factor authentication) atau verifikasi dua langkah.
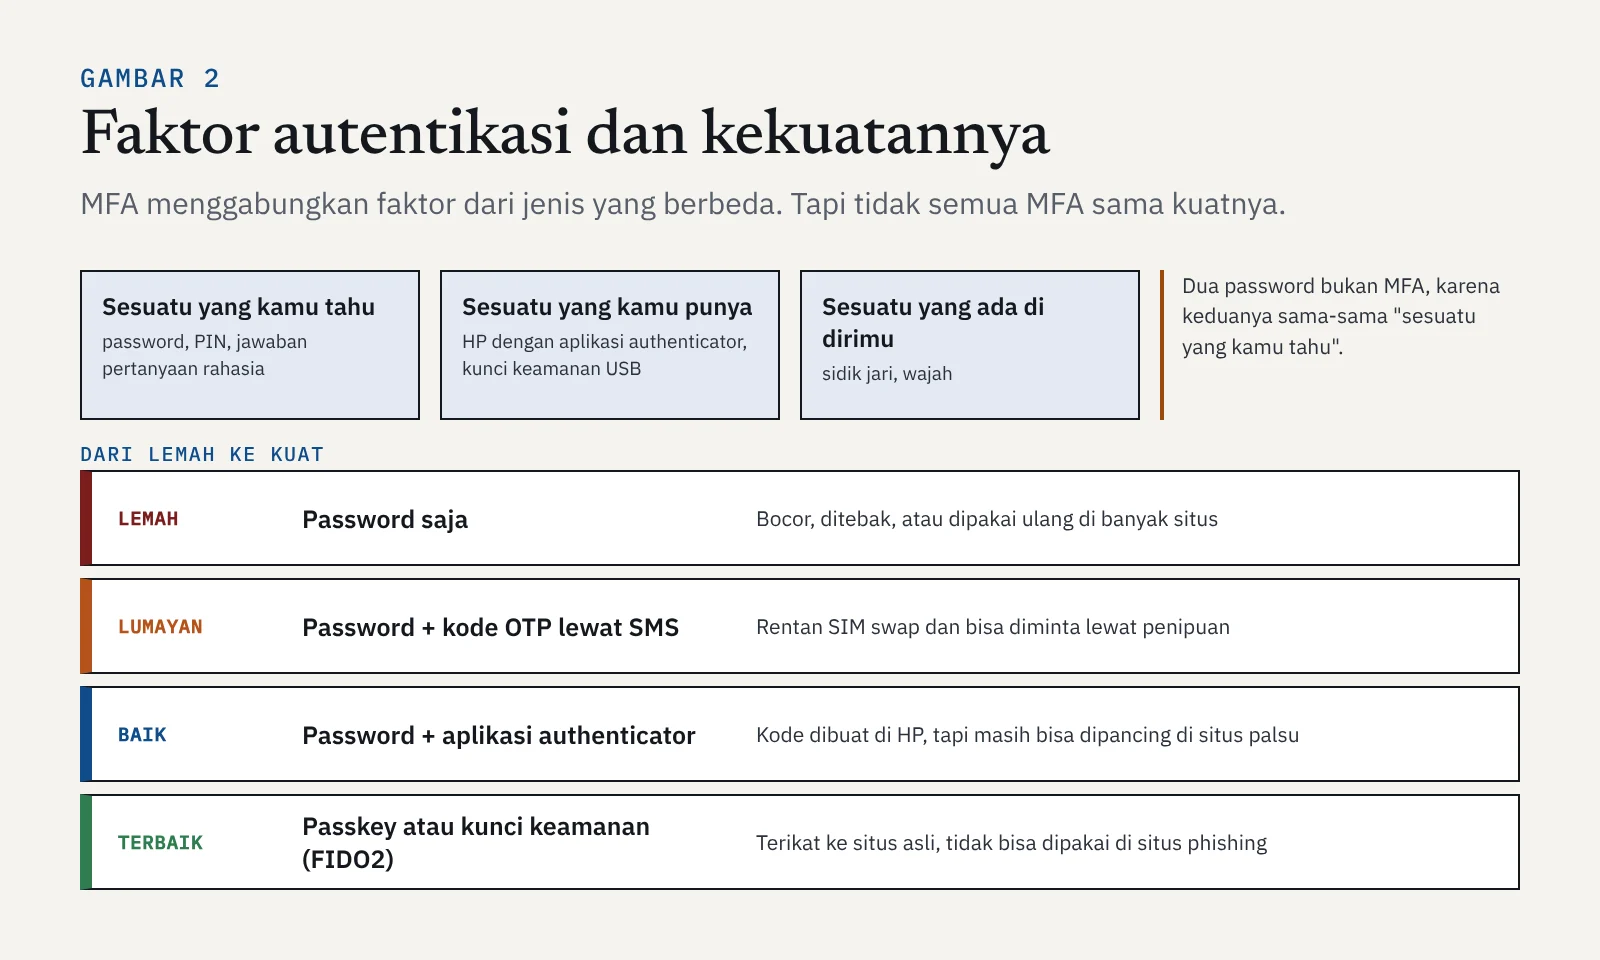
Perhatikan urutan kekuatannya. OTP lewat SMS memang lebih baik daripada password saja, tapi masih bisa dicuri lewat penipuan ("tolong sebutkan kode yang masuk") atau lewat SIM swap, yaitu penyerang mengambil alih nomor HP korban. Kode dari aplikasi authenticator lebih baik, tapi masih bisa dipancing lewat situs palsu. Passkey dan kunci keamanan berbasis standar FIDO2 paling kuat karena terikat ke alamat situs aslinya: di situs phishing, passkey itu tidak akan bekerja sama sekali.
| Serangan | Cara kerjanya | Penangkal |
|---|---|---|
| Brute force | Menebak password berulang-ulang | Batasi jumlah percobaan, kunci sementara, MFA |
| Credential stuffing | Mencoba pasangan email dan password dari kebocoran situs lain | Password unik di setiap situs, MFA, deteksi login dari lokasi tak biasa |
| Phishing | Memancing korban mengetik password di situs palsu | Passkey atau kunci keamanan, edukasi pengguna |
| SIM swap | Mengambil alih nomor HP untuk menerima OTP SMS | Pakai aplikasi authenticator atau passkey, bukan SMS |
| Pencurian sesi | Mencuri cookie sesi setelah korban login | Cookie Secure dan HttpOnly, batas waktu sesi |
Credential stuffing adalah alasan kenapa kebocoran data di satu situs, seperti kasus Tokopedia yang dibahas di artikel CIA Triad Mendalam, bisa berdampak ke akun-akun lain milik korban. Kalau password yang sama dipakai di banyak tempat, satu kebocoran membuka banyak pintu.
Authorization: membatasi apa yang boleh dilakukan
Setelah identitasmu terbukti, sistem menentukan apa saja yang boleh kamu lakukan. Prinsip utamanya adalah least privilege: berikan hak seminimal mungkin yang cukup untuk bekerja. Prinsip ini sudah kamu temui berkali-kali, mulai dari izin file sampai aturan sudoers di Linux.
Ada beberapa model untuk mengatur hak akses:
| Model | Cara kerjanya | Contoh |
|---|---|---|
| DAC (Discretionary Access Control) | Pemilik data menentukan siapa yang boleh mengakses | Izin file Linux dengan chmod, berbagi file di Google Drive |
| RBAC (Role-Based Access Control) | Hak diberikan ke peran, lalu pengguna diberi peran | Mahasiswa, dosen, dan admin di sistem akademik |
| ABAC (Attribute-Based Access Control) | Keputusan berdasarkan atribut: siapa, apa, kapan, dari mana | "Pegawai keuangan boleh membuka laporan hanya di jam kerja dan dari jaringan kantor" |
| MAC (Mandatory Access Control) | Aturan ditetapkan pusat dan tidak bisa diubah pengguna | Klasifikasi dokumen rahasia di lingkungan militer, SELinux |
RBAC adalah model yang paling sering kamu temui di aplikasi sehari-hari.
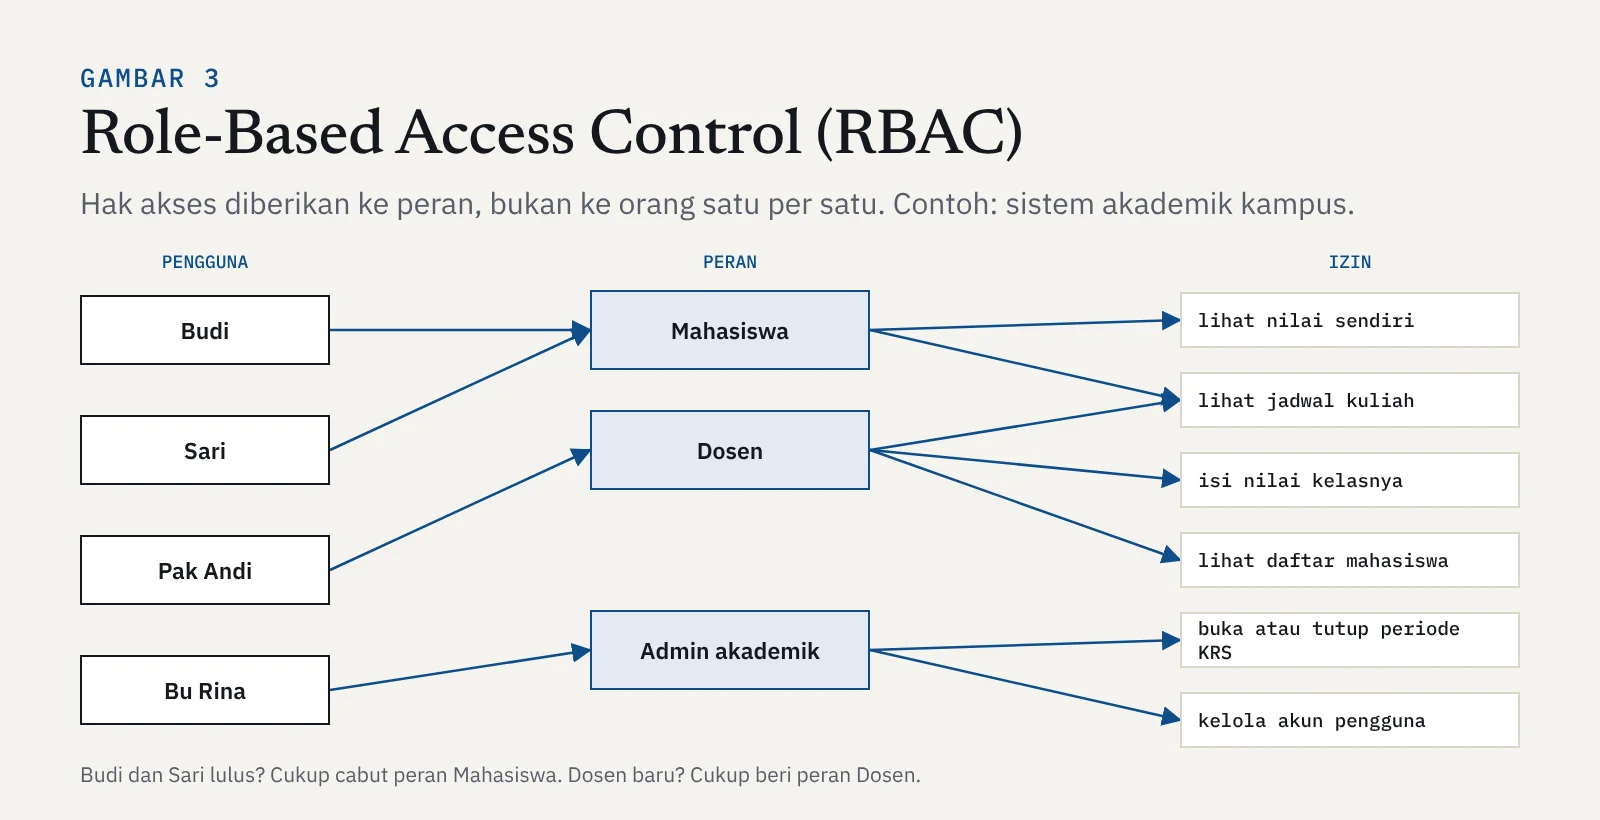
Keuntungan RBAC terlihat saat ada perubahan. Ketika dosen baru bergabung, admin cukup memberinya peran Dosen, tanpa mengatur puluhan izin satu per satu. Ketika seseorang pindah bagian atau keluar, cukup cabut perannya.
Di dunia web, perbedaan authentication dan authorization juga tercermin di kode status HTTP yang kamu kenal di artikel Python requests. Kode 401 Unauthorized sebenarnya berarti "kamu belum terbukti siapa", yaitu masalah authentication. Kode 403 Forbidden berarti "kami tahu siapa kamu, tapi kamu tidak boleh", yaitu masalah authorization.
Accounting: mencatat setiap jejak
Bagian ketiga sering dianggap remeh, padahal tanpa catatan, sebuah serangan bisa terjadi tanpa pernah diketahui. Accounting berarti mencatat siapa melakukan apa, kapan, dari mana, dan apa hasilnya. Catatan ini dipakai untuk menyelidiki insiden, mengaudit kepatuhan, sampai menghitung tagihan pemakaian.
Kamu sudah mempraktikkannya di artikel String dan Regex untuk Parsing Log, saat mengurai auth.log untuk menemukan login yang gagal dan login yang berhasil setelah gagal. Itulah accounting yang sedang dimanfaatkan.
| Ciri | Kenapa penting |
|---|---|
| Mencatat identitas yang jelas | Akun bersama seperti "admin" yang dipakai banyak orang membuat jejak tidak bisa ditelusuri ke satu orang |
| Waktu yang akurat dan seragam | Log dari beberapa server bisa disusun menjadi satu kronologi |
| Dikirim ke tempat terpisah | Penyerang yang menguasai server tidak bisa menghapus jejaknya sendiri |
| Disimpan cukup lama | Banyak serangan baru diketahui berbulan-bulan kemudian |
| Benar-benar dipantau | Log yang tidak pernah dibaca tidak akan memberi peringatan apa pun |
Accounting juga yang memungkinkan nirsangkal (non-repudiation), yang disinggung di artikel CIA Triad Mendalam: dengan catatan yang lengkap dan terlindungi, seseorang tidak bisa menyangkal tindakan yang sudah ia lakukan.
AAA dalam satu tabel: OWASP Top 10
Menariknya, ketiga A muncul sebagai kategori tersendiri dalam OWASP Top 10:2025, daftar risiko keamanan aplikasi web yang paling banyak dirujuk.
| Bagian AAA | Kategori OWASP Top 10:2025 | Contoh kegagalan |
|---|---|---|
| Authentication | A07 · Authentication Failures | Tidak ada batas percobaan login, sesi tidak pernah kedaluwarsa |
| Authorization | A01 · Broken Access Control | Mengganti angka di alamat lalu bisa melihat data orang lain |
| Accounting | A09 · Security Logging and Alerting Failures | Login gagal ribuan kali tidak tercatat atau tidak memicu peringatan |
Server AAA: RADIUS dan TACACS+
Di organisasi dengan banyak perangkat dan pengguna, AAA tidak diatur di setiap perangkat satu per satu, melainkan dipusatkan di server AAA. Dua protokol yang paling umum adalah RADIUS dan TACACS+.
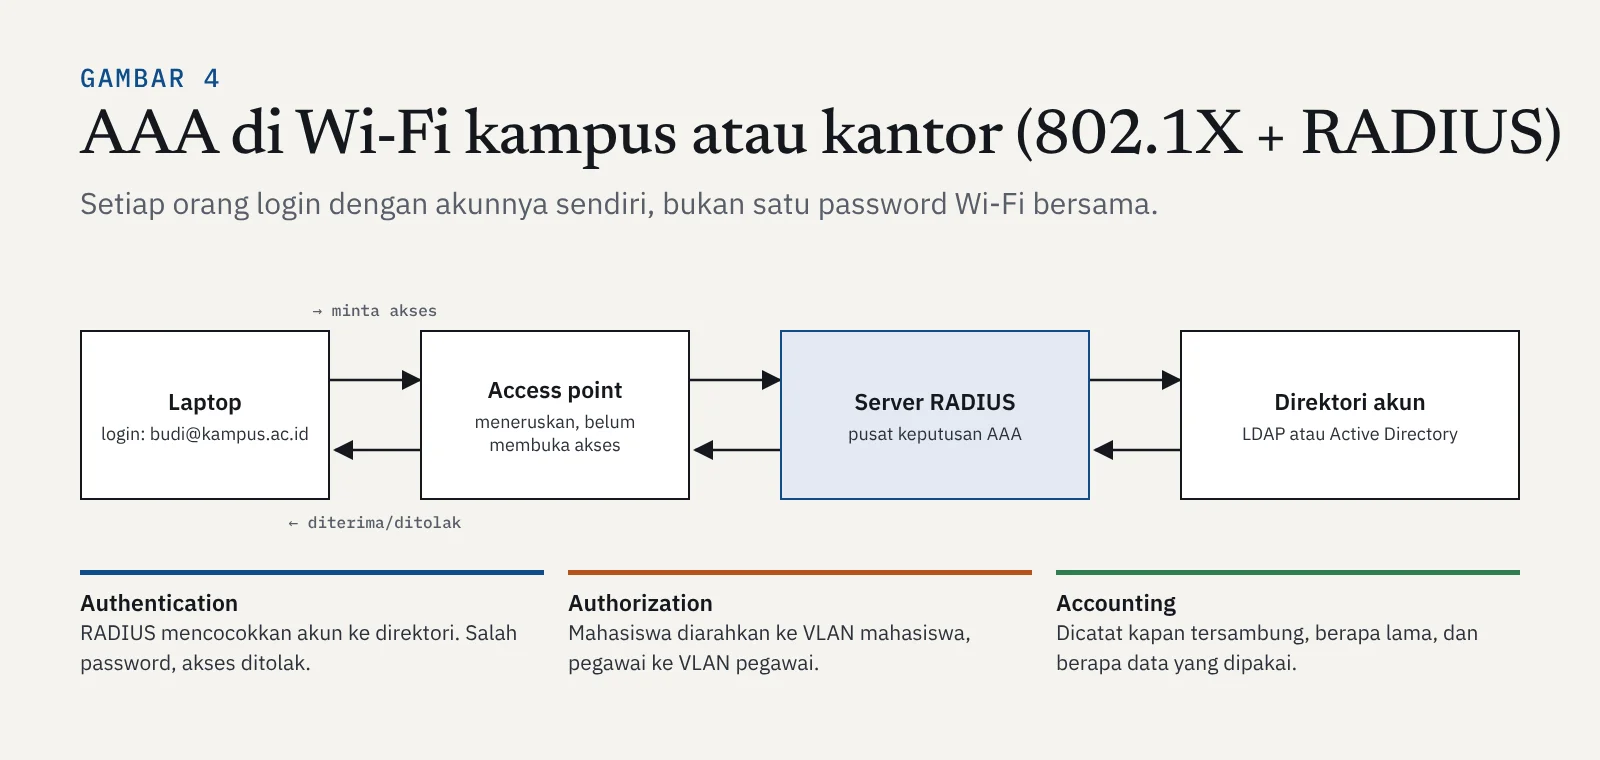
Contoh yang paling dekat adalah Wi-Fi di banyak kampus dan kantor. Alih-alih satu password Wi-Fi yang dibagikan ke semua orang, setiap orang login dengan akunnya sendiri. Jaringan eduroam yang dipakai banyak kampus di berbagai negara bekerja dengan cara ini. Hasilnya, akses bisa dicabut per orang, dan setiap koneksi tercatat atas nama pemiliknya.
| Aspek | RADIUS | TACACS+ |
|---|---|---|
| Transport | UDP, port 1812 (autentikasi) dan 1813 (accounting) | TCP, port 49 |
| Pemisahan tiga A | Authentication dan authorization digabung | Ketiganya terpisah dan bisa diatur sendiri-sendiri |
| Enkripsi | Hanya password yang disembunyikan | Seluruh isi paket dienkripsi |
| Pemakaian umum | Wi-Fi 802.1X, VPN, akses jaringan pengguna | Login administrator ke router dan switch, termasuk izin per perintah |
Di balik server AAA biasanya ada direktori akun seperti LDAP atau Active Directory yang menyimpan data pengguna dan grupnya. Untuk aplikasi web, konsep yang sama muncul dalam bentuk SSO (Single Sign-On), misalnya tombol "Masuk dengan Google", yang memakai protokol seperti SAML dan OpenID Connect.
Kenapa ini penting untuk keamanan siber
Hampir setiap pembobolan melibatkan kegagalan salah satu A: password yang ditebak atau dicuri (authentication), pengguna biasa yang bisa mengakses data admin (authorization), atau serangan yang berlangsung berbulan-bulan tanpa ketahuan karena tidak ada catatan yang dipantau (accounting). Di dunia kerja, AAA menjadi dasar banyak pekerjaan: administrator merancang hak akses, auditor memeriksa siapa punya akses ke mana, dan analis SOC menelusuri log untuk menemukan penyusup. Konsep ini juga menjadi fondasi pendekatan modern seperti Zero Trust, yaitu setiap akses diperiksa ulang tanpa menganggap jaringan internal pasti aman.
Ringkasan
- Authentication membuktikan identitas. MFA menggabungkan faktor dari jenis berbeda, dan passkey adalah metode yang paling tahan phishing.
- Authorization menentukan apa yang boleh dilakukan, dengan prinsip least privilege dan model seperti DAC, RBAC, ABAC, dan MAC.
- Accounting mencatat siapa melakukan apa dan kapan, dan menjadi dasar investigasi serta nirsangkal.
- Ketiganya muncul di OWASP Top 10:2025 sebagai A07, A01, dan A09.
- RADIUS dan TACACS+ memusatkan AAA di satu server, misalnya untuk Wi-Fi 802.1X dan login perangkat jaringan.
Tonton dan baca juga
- Video: Penjelasan AAA framework
- Jurnal: Penerapan AAA
- Artikel: Server AAA
- OWASP Top 10:2025 (bahasa Inggris)
Materi berikutnya meluruskan istilah yang sering tertukar: threat, vulnerability, risk, dan exploit, beserta definisi presisinya. Buka di roadmap untuk melanjutkan.