 Cyber RoadmapINDONESIA
Fondasi · Fase 1
CIA Triad Mendalam: Belajar dari Kasus Nyata Kebocoran dan Serangan Siber di Indonesia
Membedah CIA Triad lebih dalam lewat empat insiden nyata di Indonesia: kebocoran data Tokopedia 2020, ransomware BSI 2023, lumpuhnya PDNS 2 pada 2024, dan situs PeduliLindungi.id yang disusupi konten judi online. Lengkap dengan kontrol keamanan, RPO dan RTO, aturan backup 3-2-1, dan kewajiban UU PDP.
Di Fase 0, kamu sudah berkenalan dengan CIA Triad: Confidentiality (kerahasiaan), Integrity (keutuhan), dan Availability (ketersediaan). Kalau belum membacanya atau ingin mengulang, buka dulu artikel CIA Triad: Tiga Pilar Keamanan Informasi.
Artikel itu menjawab pertanyaan "apa". Artikel ini menjawab pertanyaan yang lebih sulit: bagaimana tiga pilar itu dijaga di dunia nyata, bagaimana mengukurnya, dan apa yang terjadi kalau gagal. Kita akan membedah empat insiden yang pernah ramai diberitakan di Indonesia, lalu menarik pelajaran yang bisa dipakai siapa pun, dari pengelola toko online sampai administrator server pemerintah.
Dari definisi ke kontrol
Di dunia kerja, CIA Triad tidak berhenti sebagai tiga kata. Setiap pilar dijaga oleh kontrol keamanan, yaitu langkah teknis atau prosedur yang mengurangi risiko. Kontrol biasanya dikelompokkan menurut waktunya bekerja: sebelum insiden (mencegah), saat insiden (mendeteksi), dan sesudah insiden (memulihkan).
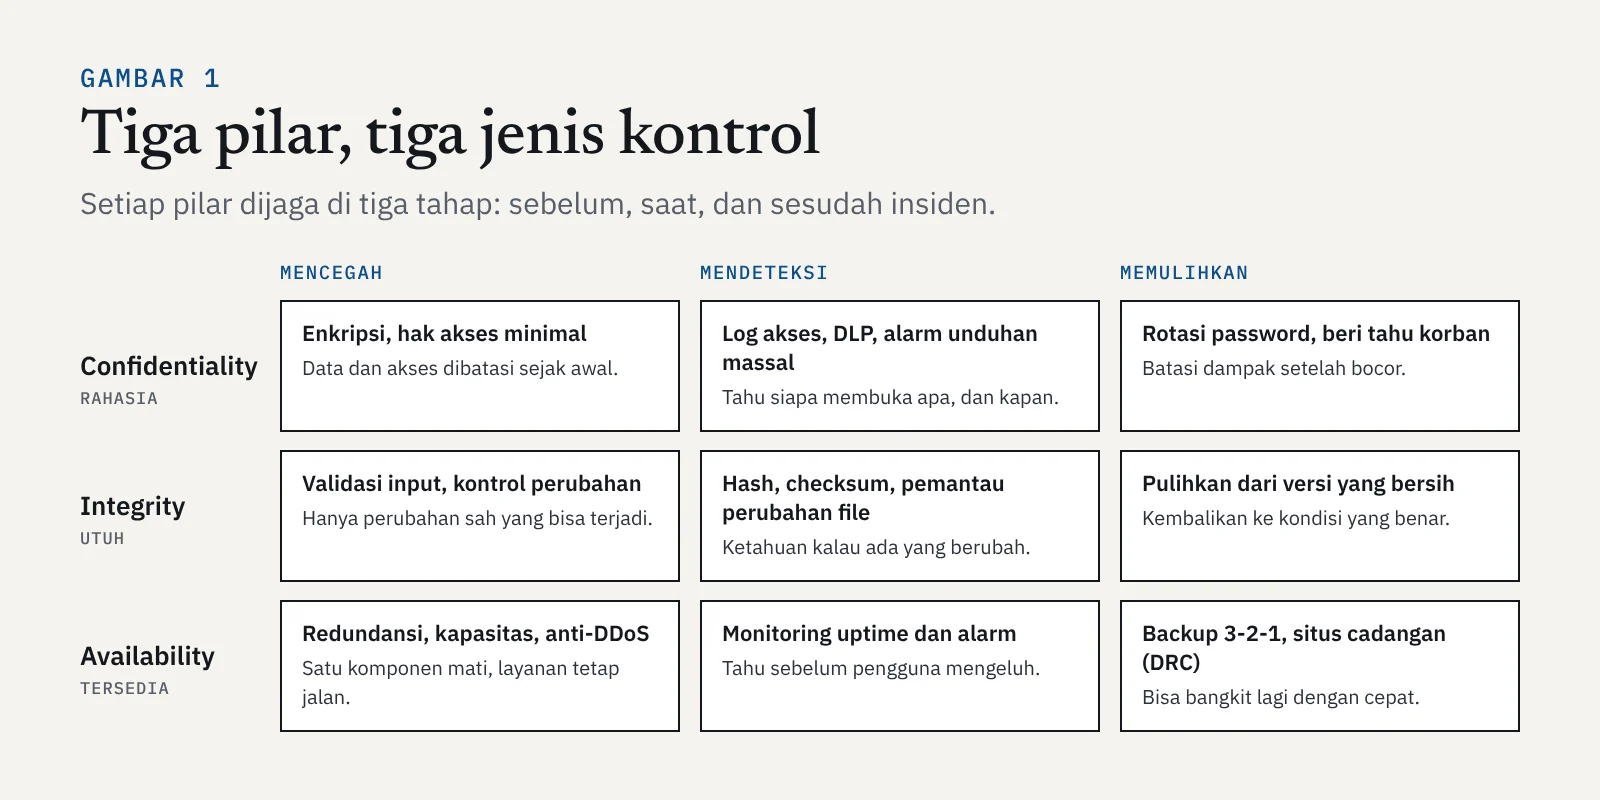
Organisasi yang hanya punya kontrol pencegahan ibarat rumah berpagar tinggi tanpa alarm dan tanpa asuransi. Begitu pagarnya ditembus, mereka tidak tahu, dan kalaupun tahu, tidak bisa pulih. Empat kasus di bawah memperlihatkan lubang di tahap yang berbeda-beda.
Kasus 1: Tokopedia 2020, ujian confidentiality
Apa yang terjadi. Pada awal Mei 2020, beredar kabar bahwa data pengguna Tokopedia dijual di forum gelap. Peneliti keamanan menyebut basis data berisi sekitar 91 juta akun ditawarkan seharga sekitar USD 5.000. Isinya antara lain nama pengguna, email, nama lengkap, tanggal lahir, dan nomor telepon. Peretasannya disebut terjadi sekitar Maret 2020. Tokopedia mengakui adanya upaya pencurian data, dan menyatakan password tetap terlindungi enkripsi.
Kontrol yang berhasil. Password disimpan dalam bentuk hash, bukan teks asli. Ini contoh kontrol yang membatasi kerusakan: walaupun basis datanya bocor, penyerang tidak langsung mendapat password. Tapi hash hanya sekuat password-nya. Password lemah seperti tokopedia123 tetap bisa ditebak dari hash, seperti yang dibahas di artikel Membuat Tools Keamanan Sendiri. Itulah kenapa Tokopedia tetap meminta pengguna mengganti password.
Yang sering terlupa. Data yang tidak di-hash, seperti nama, email, dan nomor HP, justru yang paling lama berbahaya. Data seperti ini tidak bisa "diganti" seperti password.
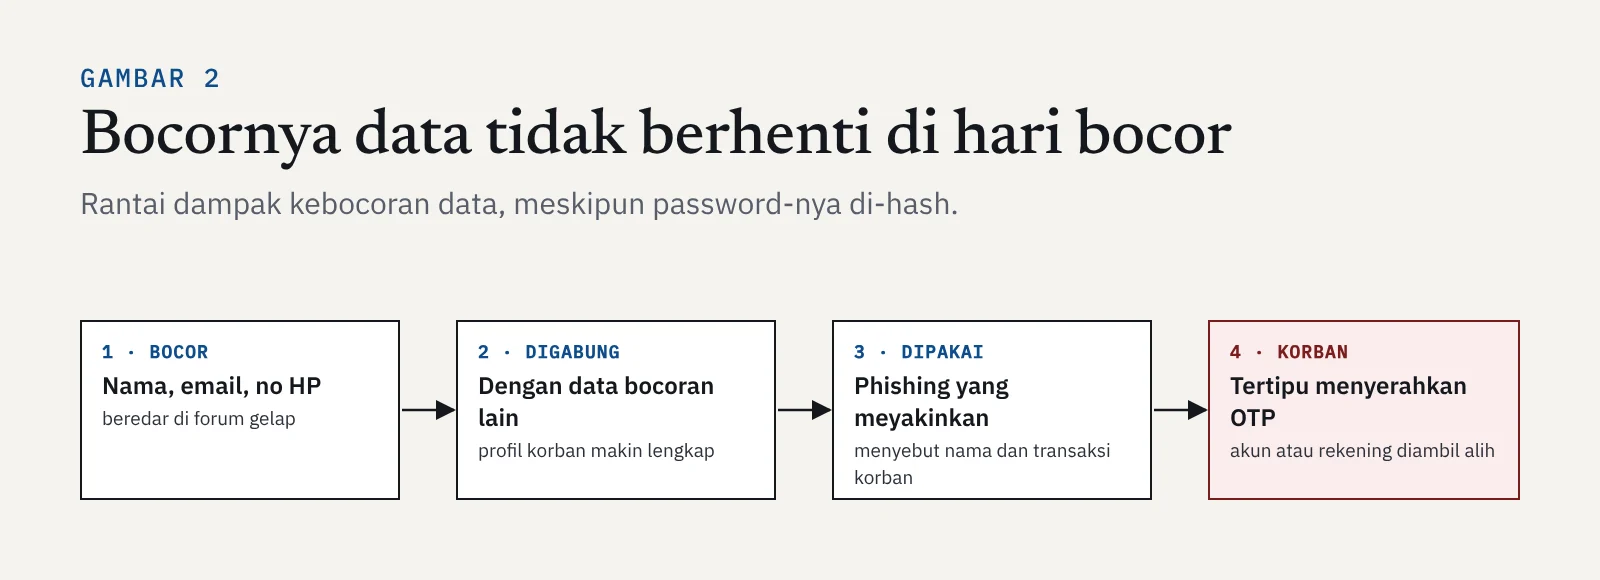
Bertahun-tahun kemudian, data itu masih bisa digabung dengan bocoran lain dan dipakai untuk penipuan yang meyakinkan, misalnya pesan yang menyebut nama lengkap korban. Pelajarannya untuk pengelola sistem: kumpulkan data seperlunya (data minimization). Data yang tidak pernah disimpan tidak bisa bocor.
Sumber: detikInet, 3 Mei 2020; Jurnal: Analisis keamanan data Tokopedia 2020.
Kasus 2: BSI 2023, saat availability dan confidentiality runtuh bersamaan
Apa yang terjadi. Pada 8–11 Mei 2023, layanan Bank Syariah Indonesia (BSI) terganggu selama sekitar empat hari, termasuk ATM dan aplikasi mobile. Awalnya gangguan disebut sebagai pemeliharaan sistem. Beberapa hari kemudian, kelompok ransomware LockBit 3.0 mengklaim telah menyerang BSI dan mencuri sekitar 1,5 TB data, yang menurut klaim mereka mencakup data sekitar 15 juta nasabah dan pegawai. LockBit memberi tenggat 72 jam untuk bernegosiasi, lalu mengklaim menyebarkan data tersebut di dark web. BSI menyatakan dana dan data nasabah tetap aman.
Polanya: pemerasan ganda. Ransomware modern tidak hanya mengunci sistem (menyerang availability), tapi juga mencuri data lebih dulu (menyerang confidentiality). Korban ditekan dua kali: bayar agar sistem bisa dibuka, dan bayar agar data tidak disebar. Artinya, backup yang bagus saja tidak cukup. Backup memulihkan availability, tapi tidak bisa menarik kembali data yang sudah dicuri. Pola kelompok seperti ini dibahas di artikel Threat Actor dan Motivasinya.
Pelajaran tambahan: komunikasi. Saat layanan mati, nasabah tidak hanya butuh sistem yang pulih, tapi juga penjelasan yang jujur. Penjelasan awal yang kemudian berubah bisa menggerus kepercayaan, dan kepercayaan adalah aset yang paling sulit dipulihkan.
Sumber: Bisnis.com, 13 Mei 2023; Bisnis.com, 16 Mei 2023.
Kasus 3: PDNS 2 2024, pelajaran mahal tentang availability
Apa yang terjadi. Mulai 20 Juni 2024, Pusat Data Nasional Sementara 2 (PDNS 2) di Surabaya lumpuh akibat ransomware Brain Cipher, yang menurut BSSN merupakan varian LockBit 3.0. Pelaku meminta tebusan USD 8 juta, sekitar Rp131 miliar. Layanan keimigrasian ikut terganggu, dan antrean di bandara menjadi pemandangan yang diberitakan luas.
Kenapa dampaknya begitu besar. PDNS 2 menampung data 282 instansi. Kepala BSSN menyampaikan di DPR bahwa hanya sekitar 2% data di PDNS 2 yang di-backup, padahal seharusnya data direplikasi ke pusat pemulihan bencana (DRC) di Batam. Telkom menyebut hanya 44 dari 282 instansi yang punya backup, dan data yang terenkripsi tidak bisa dipulihkan tanpa cadangan. Awal Juli 2024, pelaku justru membagikan kunci dekripsi secara gratis. Tapi lebih dari 50 hari setelah serangan, sebagian layanan prioritas dilaporkan masih belum pulih sepenuhnya.
Dua konsep yang jadi pusat kasus ini adalah RPO dan RTO:
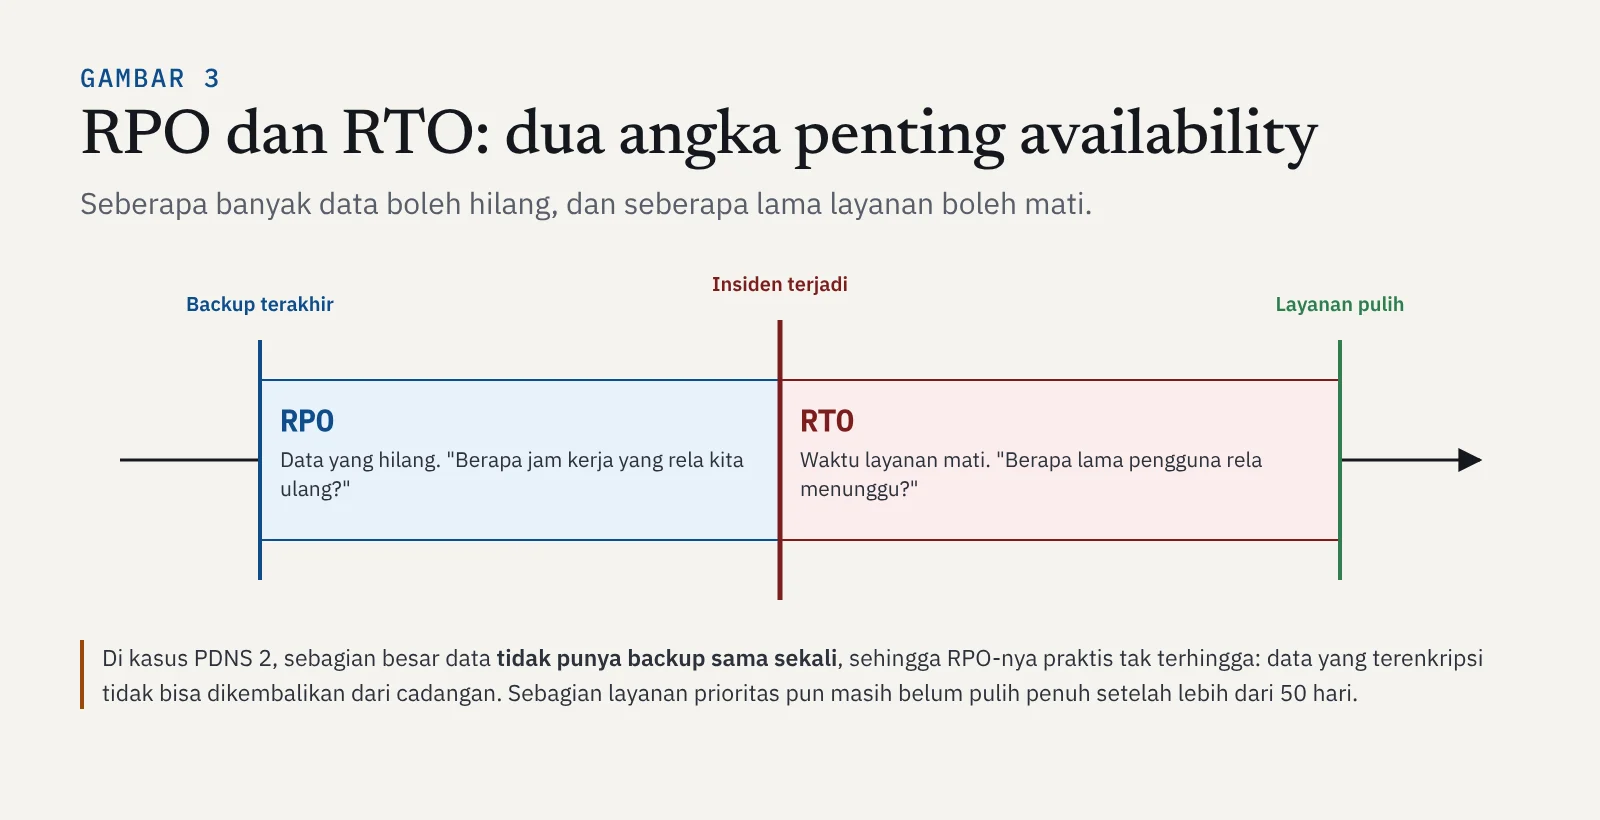
- RPO (Recovery Point Objective): seberapa banyak data yang rela hilang, diukur dari backup terakhir. Backup setiap malam berarti RPO-nya maksimal sekitar 24 jam.
- RTO (Recovery Time Objective): seberapa lama layanan boleh mati sampai pulih kembali.
Kalau tidak ada backup sama sekali, RPO tidak lagi bisa diukur dalam jam. Datanya hilang, kecuali penyerang berbaik hati, dan berharap pada kebaikan penyerang bukanlah strategi keamanan.
| Aturan | Artinya | Kenapa penting |
|---|---|---|
| 3 salinan | Data asli ditambah dua cadangan | Satu salinan rusak, masih ada yang lain |
| 2 media berbeda | Misalnya disk server dan penyimpanan terpisah | Kerusakan satu jenis media tidak menghapus semuanya |
| 1 di lokasi lain | Disimpan terpisah secara fisik dan jaringan, idealnya tidak bisa diubah (immutable) | Ransomware yang menguasai jaringan utama tidak bisa ikut mengenkripsi cadangan |
Satu lagi yang sering dilupakan: backup yang tidak pernah diuji pemulihannya belum bisa disebut backup. Banyak organisasi baru tahu cadangannya rusak atau tidak lengkap justru saat sedang dibutuhkan.
Sumber: detikInet, 25 Juni 2024; Investortrust, 27 Juni 2024; Bisnis.com, 4 Juli 2024; Bisnis.com, 9 Agustus 2024.
Kasus 4: PeduliLindungi.id 2025, integrity tanpa data dicuri
Apa yang terjadi. Pada Mei 2025, situs lama pedulilindungi.id ditemukan menampilkan konten yang mengarah ke situs judi online. Kementerian Komunikasi dan Digital (Komdigi) memutus akses situs tersebut pada 21 Mei 2025. Kementerian Kesehatan menjelaskan bahwa PeduliLindungi sudah digantikan SatuSehat sejak Maret 2023, dan situs lama itu tidak lagi berada di bawah pengelolaan operasional mereka. Pemberitaan tidak menyebutkan adanya data pengguna yang bocor.
Kenapa ini masalah integrity. Tidak ada data yang dilaporkan dicuri, tapi isi situs berubah tanpa izin pemiliknya. Itulah inti pelanggaran integrity: informasi yang dilihat publik tidak lagi bisa dipercaya. Bagi masyarakat, nama PeduliLindungi masih melekat sebagai layanan resmi pemerintah, sehingga kontennya bisa menipu banyak orang.
Pelajarannya: aset yang terlupa. Aplikasi atau domain yang sudah "pensiun" sering luput dari pembaruan dan pemantauan, padahal masih bisa diakses. Organisasi perlu punya daftar aset (asset inventory) yang lengkap, termasuk domain dan subdomain lama, lalu memutuskan secara sadar: tetap dipelihara, dialihkan ke layanan baru, atau dimatikan dengan benar.
Sumber: Bisnis.com, 21 Mei 2025; Kompasiana: tinjauan sistem informasi dan sosiologis.
Melihat keempat kasus sekaligus
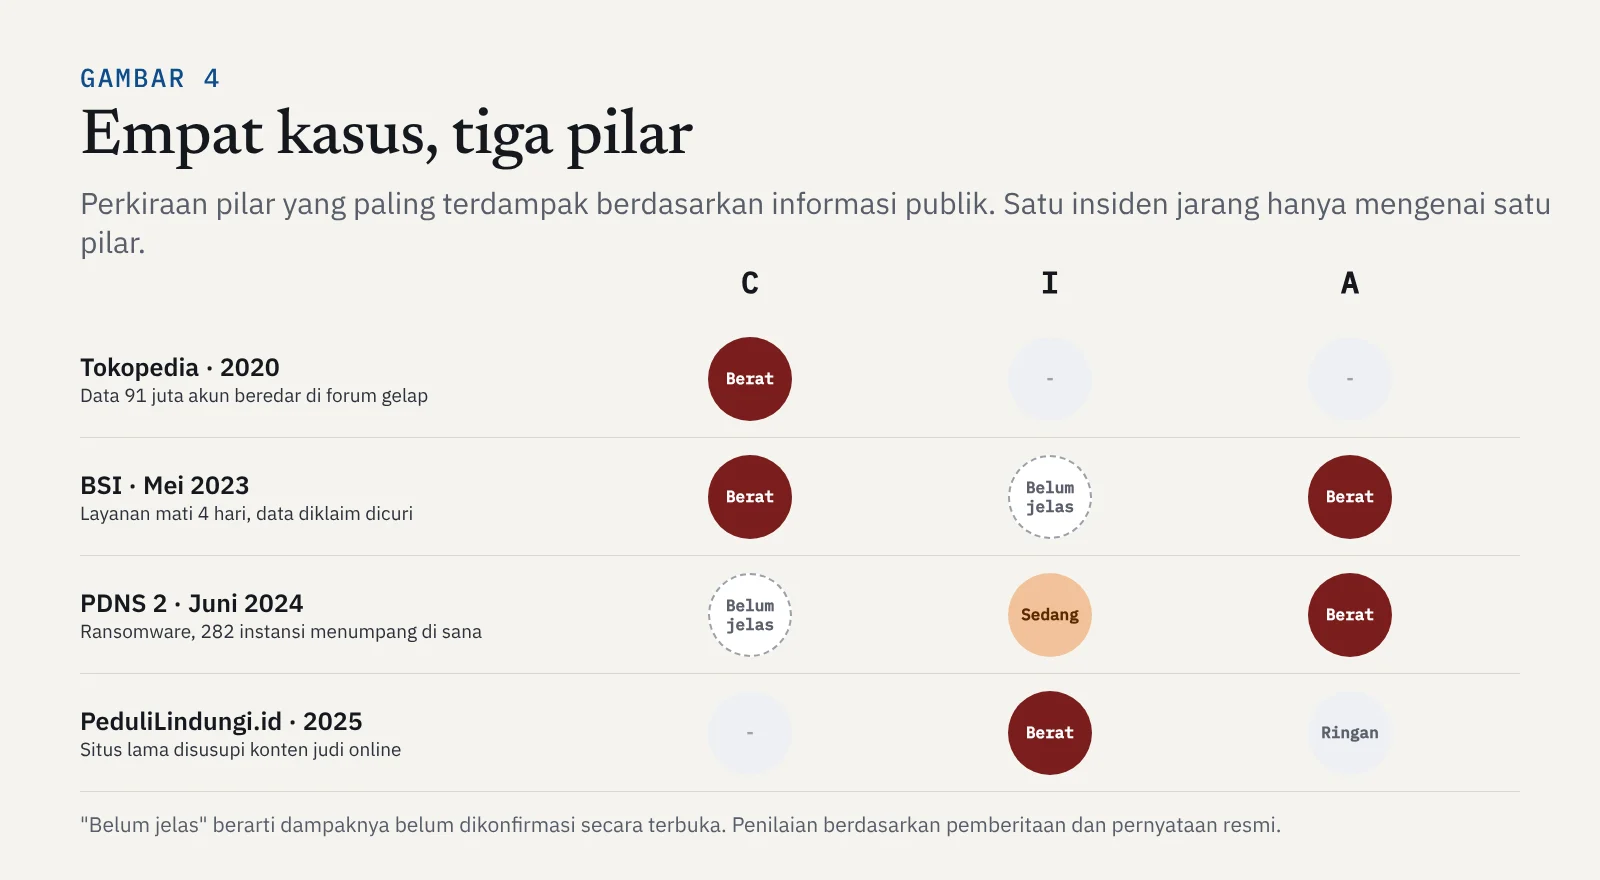
Dari keempat kasus, ada beberapa pola yang berulang:
- Satu insiden hampir selalu mengenai lebih dari satu pilar. Ransomware modern menyerang availability dan confidentiality sekaligus.
- Kontrol pemulihan sering paling lemah. Banyak organisasi berinvestasi pada pencegahan, tapi lupa menyiapkan dan menguji cara bangkit kembali.
- Pemusatan memperbesar dampak. Satu pusat data yang menampung ratusan instansi membuat satu serangan berdampak nasional.
- Kepercayaan publik adalah korban yang tidak tercatat di laporan teknis.
Mengukur availability dengan angka
Di kontrak layanan (SLA), availability biasanya ditulis dalam persen, sering disebut "angka sembilan". Sekilas selisihnya kecil, tapi dalam setahun perbedaannya besar.
| Uptime | Batas waktu mati per tahun | Contoh pemakaian |
|---|---|---|
| 99% | sekitar 3,65 hari | Situs pribadi atau sistem internal yang tidak kritis |
| 99,9% | sekitar 8,76 jam | Kebanyakan layanan bisnis online |
| 99,99% | sekitar 52,6 menit | Layanan perbankan dan pembayaran |
| 99,999% | sekitar 5,26 menit | Infrastruktur sangat kritis, seperti jaringan telekomunikasi inti |
Sebagai gambaran, gangguan empat hari dalam setahun berarti uptime sekitar 98,9%, di bawah 99%.
CIA Triad dan hukum di Indonesia
Sejak Undang-Undang Pelindungan Data Pribadi (UU Nomor 27 Tahun 2022) berlaku penuh pada Oktober 2024, pelanggaran confidentiality atas data pribadi bukan lagi sekadar masalah teknis. Pasal 46 UU PDP mewajibkan pengendali data memberi tahu subjek data dan lembaga pelaksana secara tertulis paling lambat 3 × 24 jam setelah terjadi kegagalan pelindungan data pribadi. Pemberitahuan itu harus memuat data apa yang terungkap, kapan dan bagaimana terjadinya, serta upaya penanganan dan pemulihannya.
Kasus Tokopedia dan BSI terjadi sebelum UU PDP berlaku penuh. Kalau insiden serupa terjadi hari ini, kewajiban tersebut sudah berlaku. Artinya, kemampuan mendeteksi kebocoran dengan cepat kini juga menjadi kebutuhan hukum, bukan hanya kebutuhan teknis.
Lebih dari tiga pilar
CIA Triad adalah fondasi, tapi beberapa kebutuhan keamanan tidak tertampung sepenuhnya di dalamnya. Dua yang paling sering ditambahkan adalah:
- Autentikasi (authenticity): memastikan pihak yang berkomunikasi benar-benar siapa yang ia akui. Situs yang menyamar sebagai layanan resmi menyerang aspek ini.
- Nirsangkal (non-repudiation): memastikan seseorang tidak bisa menyangkal tindakan yang sudah ia lakukan, misalnya lewat tanda tangan digital dan log yang tidak bisa diubah.
Keduanya erat kaitannya dengan materi berikutnya, AAA framework.
Kenapa ini penting untuk keamanan siber
Di dunia kerja, CIA Triad adalah bahasa untuk menilai risiko dan membuat keputusan. Saat menulis laporan insiden, kamu akan diminta menjelaskan pilar mana yang terdampak dan seberapa parah. Saat merancang sistem, kamu akan diminta menentukan RPO, RTO, dan target uptime. Saat berbicara dengan pimpinan, kasus seperti PDNS 2 menjadi argumen paling kuat untuk menganggarkan backup dan pemulihan. Memahami CIA Triad secara mendalam berarti kamu bisa menghubungkan masalah teknis dengan dampak nyata bagi orang banyak.
Ringkasan
- Setiap pilar CIA dijaga oleh kontrol di tiga tahap: mencegah, mendeteksi, dan memulihkan.
- Kasus Tokopedia menunjukkan hash password membatasi kerusakan, tapi data pribadi lain tetap berbahaya bertahun-tahun.
- Kasus BSI menunjukkan ransomware modern menyerang availability dan confidentiality sekaligus lewat pemerasan ganda.
- Kasus PDNS 2 menunjukkan pentingnya backup 3-2-1 yang diuji, serta target RPO dan RTO yang jelas.
- Kasus PeduliLindungi.id menunjukkan pelanggaran integrity bisa terjadi tanpa data dicuri, sering lewat aset lama yang terlupa.
- UU PDP mewajibkan pemberitahuan kegagalan pelindungan data pribadi paling lambat 3 × 24 jam.
Tonton dan baca juga
- Video: Serangan Pusat Data Indonesia
- Artikel: 10 kasus cyber crime di Indonesia
- Jurnal: Analisis keamanan data Tokopedia 2020
- Jurnal: Tantangan etika dan privasi
- Jurnal: Implementasi cyber security
Materi berikutnya membahas AAA framework: Authentication, Authorization, dan Accounting, tiga lapis yang menentukan siapa boleh masuk, boleh melakukan apa, dan bagaimana semua tindakannya tercatat. Buka di roadmap untuk melanjutkan.