 Cyber RoadmapINDONESIA
Fondasi · Fase 1
Threat vs Vulnerability vs Risk vs Exploit: Definisi Presisi dan Cara Menilai Risiko
Empat istilah yang paling sering tertukar dalam keamanan siber. Pelajari definisi presisi threat, vulnerability, exploit, payload, dan risk lewat analogi dan kasus Log4Shell, bedanya skor CVSS dengan risiko, cara menghitung risiko dengan matriks 5 x 5, serta empat cara menanganinya.
"Server kita punya threat besar." "Risikonya ada di versi Apache yang lama." "Ada exploit di aplikasi kita." Kalimat seperti ini sering terdengar, bahkan dari orang IT. Masalahnya, ketiganya memakai istilah yang keliru.
Threat, vulnerability, risk, dan exploit adalah istilah dasar keamanan siber yang paling sering tertukar. Padahal setiap istilah menjawab pertanyaan yang berbeda, dan salah memakainya bisa membuat keputusan keamanan ikut salah. Di artikel ini kita luruskan definisinya, lalu belajar cara menghitung risiko dan memutuskan tindakan.
Satu analogi untuk semua istilah
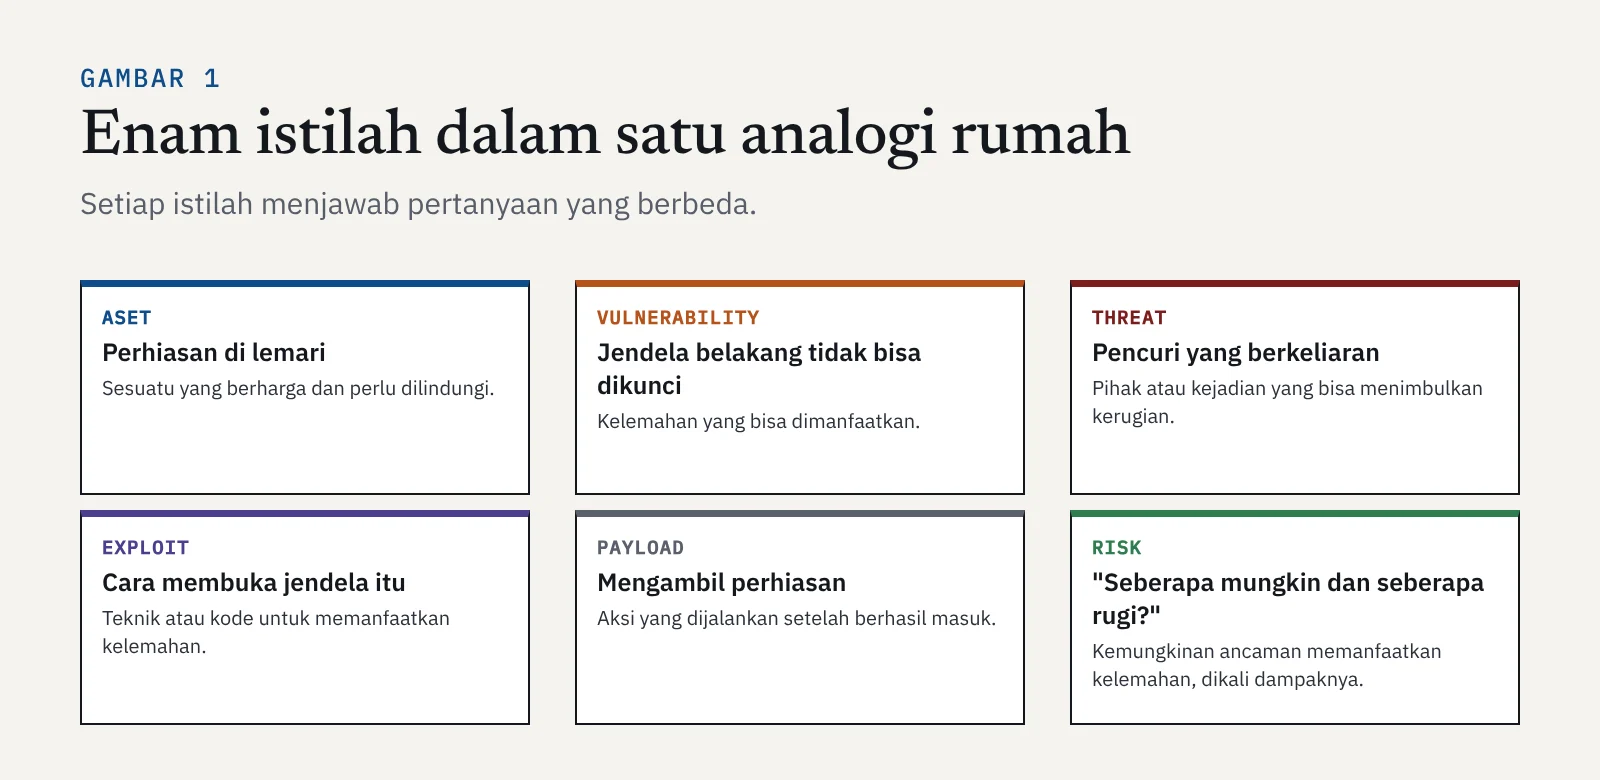
Bayangkan rumahmu menyimpan perhiasan (aset). Jendela belakangnya rusak dan tidak bisa dikunci (vulnerability). Di lingkunganmu ada pencuri yang berkeliaran (threat). Pencuri itu tahu cara membuka jendela rusak tanpa suara (exploit), lalu mengambil perhiasannya (payload). Sementara risk adalah jawaban atas pertanyaan: seberapa mungkin semua itu terjadi, dan seberapa besar kerugiannya kalau terjadi?
Definisi presisi
| Istilah | Definisi | Pertanyaan | Contoh |
|---|---|---|---|
| Aset | Sesuatu yang bernilai dan perlu dilindungi: data, sistem, layanan, reputasi | Apa yang kita lindungi? | Basis data pelanggan |
| Vulnerability (kerentanan) | Kelemahan pada sistem, proses, atau manusia yang bisa dimanfaatkan | Di mana lemahnya? | Aplikasi belum diperbarui, password lemah |
| Threat (ancaman) | Pihak atau kejadian yang berpotensi menimbulkan kerugian | Siapa atau apa yang bisa merugikan? | Kelompok ransomware, banjir di ruang server |
| Exploit | Kode atau teknik untuk memanfaatkan sebuah vulnerability | Bagaimana kelemahan itu dipakai? | Skrip yang memanfaatkan celah tertentu |
| Payload | Aksi yang dijalankan setelah exploit berhasil | Apa yang dilakukan setelah masuk? | Memasang ransomware, mencuri data |
| Risk (risiko) | Kemungkinan sebuah threat memanfaatkan vulnerability, dikali dampaknya pada aset | Seberapa besar taruhannya? | Tinggi, karena server terbuka ke internet dan menyimpan data penting |
Ada beberapa istilah turunan yang juga perlu kamu kenal:
- Attack (serangan): upaya nyata sebuah threat memakai exploit. Threat adalah potensi, attack adalah kejadian.
- Incident (insiden): kejadian yang benar-benar mengganggu kerahasiaan, keutuhan, atau ketersediaan, seperti yang dibahas di artikel CIA Triad Mendalam. Tidak semua serangan menjadi insiden, karena banyak yang berhasil ditangkal.
- Zero-day: vulnerability yang sudah dimanfaatkan penyerang sebelum vendor sempat merilis perbaikan.
Meluruskan kalimat yang sering salah
| Kalimat yang sering terdengar | Yang lebih tepat |
|---|---|
| "Server kita punya threat besar." | Server kita punya vulnerability. Threat ada di luar, misalnya kelompok yang memindai internet. |
| "Risikonya ada di Apache versi lama." | Apache versi lama adalah vulnerability. Risikonya adalah kemungkinan server diambil alih dan data bocor. |
| "Ada exploit di aplikasi kita." | Ada vulnerability di aplikasi kita. Exploit adalah alat untuk memanfaatkannya, dan bisa jadi belum ada. |
| "Celah ini skor CVSS-nya 9,8, jadi risikonya kritis." | Celah ini tingkat keparahannya kritis. Risikonya bagi kita bergantung pada apakah kita memakainya dan apakah bisa dijangkau penyerang. |
Contoh nyata: Log4Shell
Pada Desember 2021, diumumkan celah di Log4j, pustaka pencatat log yang dipakai di jutaan aplikasi Java. Celah ini diberi kode CVE-2021-44228 dan dijuluki Log4Shell, dengan skor CVSS 10,0, nilai tertinggi. Kasus ini memperlihatkan semua istilah tadi dengan sangat jelas.
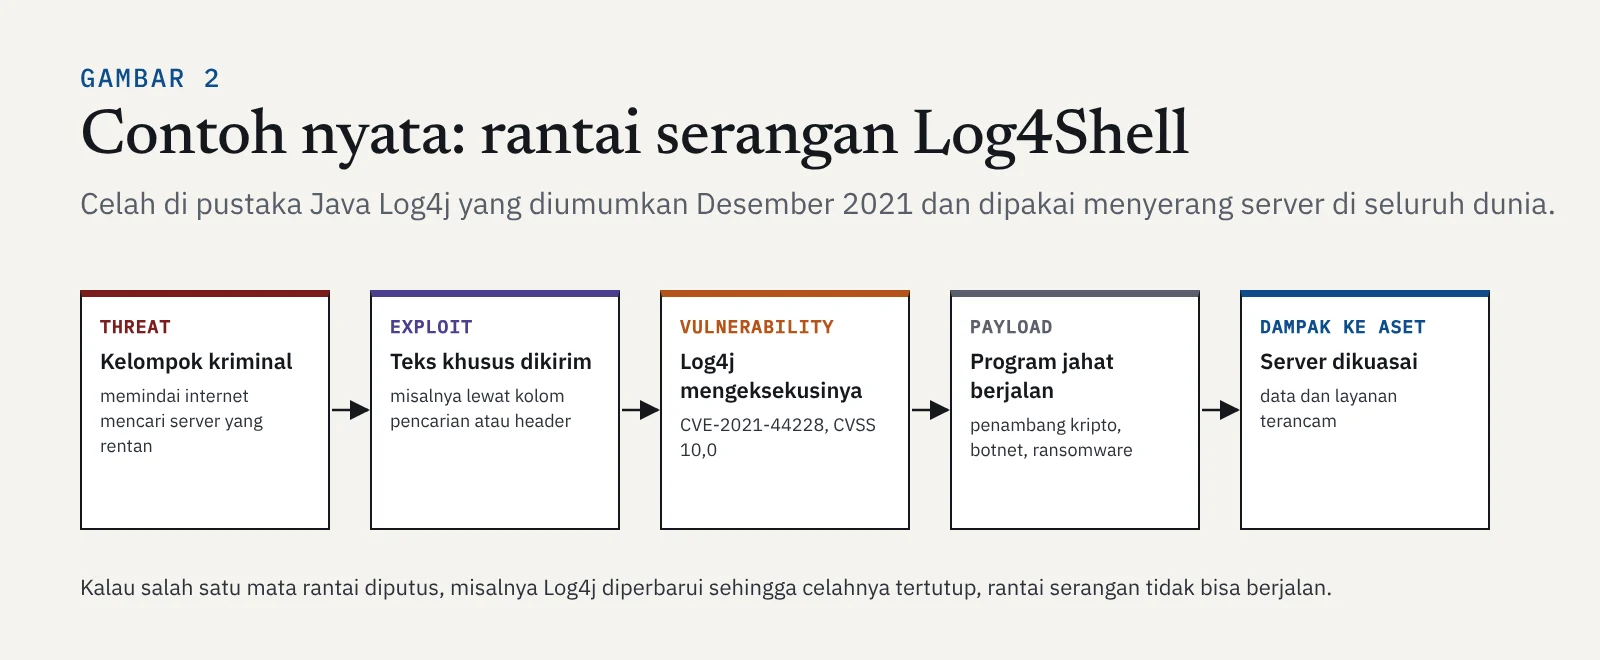
- Vulnerability: Log4j versi tertentu memproses teks khusus di dalam pesan log dan bisa diarahkan untuk memuat lalu menjalankan kode dari server lain.
- Exploit: penyerang cukup mengirim teks khusus itu ke bagian aplikasi yang akan dicatat ke log, misalnya kolom pencarian, nama pengguna, atau header permintaan.
- Threat: dalam hitungan jam setelah diumumkan, banyak kelompok mulai memindai internet mencari server yang rentan.
- Payload: yang dijalankan beragam, mulai dari penambang kripto, botnet, sampai ransomware.
- Risk: bagi organisasi yang memakai Log4j versi rentan di server yang bisa diakses dari internet, risikonya sangat tinggi. Bagi organisasi yang tidak memakai Log4j sama sekali, risikonya nyaris nol, walaupun skor CVSS-nya tetap 10,0.
Poin terakhir itu inti pelajarannya. Skor CVSS mengukur keparahan sebuah celah, bukan risiko bagi organisasimu. Kamu sudah bertemu prinsip ini di artikel Cara Membaca Berita Keamanan Siber. Untuk menilai prioritas, tim keamanan biasanya menggabungkan beberapa sumber:
| Sumber | Menjawab pertanyaan |
|---|---|
| CVE | Celah apa ini? Kode uniknya sebagai rujukan bersama. |
| CVSS | Seberapa parah celah ini secara teknis, dalam skala 0–10? |
| EPSS dari FIRST | Seberapa besar peluang celah ini dieksploitasi dalam 30 hari ke depan? |
| KEV dari CISA | Apakah celah ini sudah terbukti dieksploitasi di dunia nyata? |
| Daftar asetmu sendiri | Apakah kita memakainya, di mana, dan seberapa penting sistem itu? |
Menghitung risiko
Cara paling umum menilai risiko adalah mengalikan dua angka:
Risiko = Kemungkinan × Dampak
Kemungkinan dipengaruhi oleh adanya threat dan vulnerability: celah yang mudah dieksploitasi dan sedang ramai diserang membuat kemungkinannya tinggi. Dampak dipengaruhi nilai aset: kerugian finansial, gangguan layanan, kebocoran data pribadi, sampai rusaknya reputasi. Keduanya biasanya dinilai dengan skala 1 sampai 5.
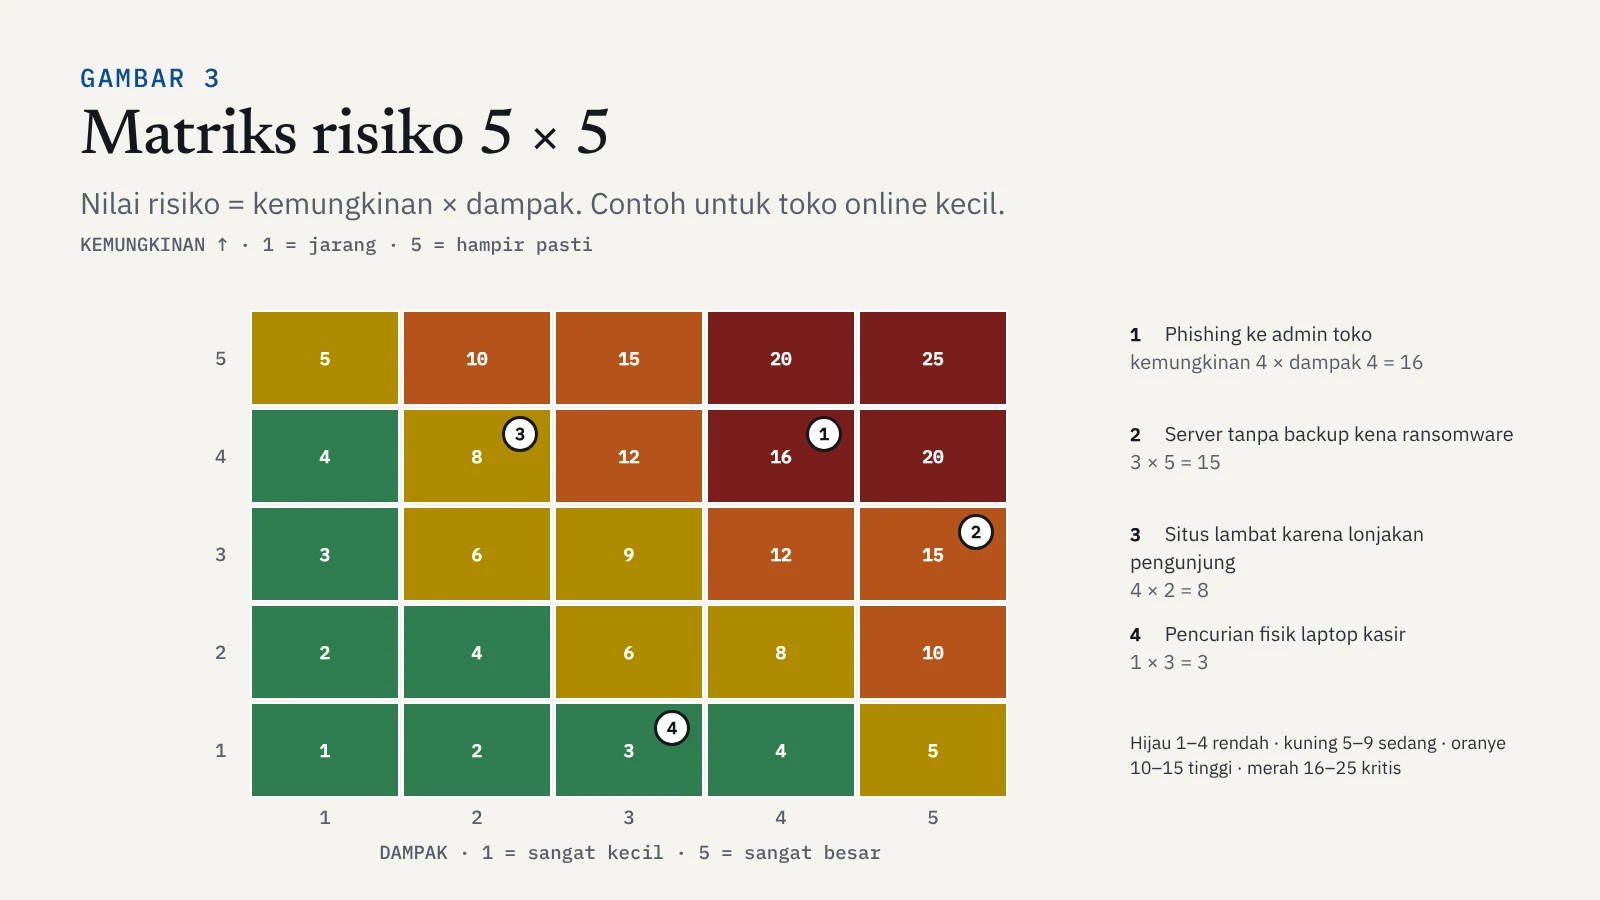
Perhatikan bahwa risiko nomor 2, server tanpa backup yang terkena ransomware, punya kemungkinan sedang tapi dampaknya sangat besar. Kasus Pusat Data Nasional Sementara pada 2024 menunjukkan betapa mahalnya mengabaikan risiko seperti ini.
Memutuskan tindakan
Setelah risiko dinilai, langkah berikutnya adalah memutuskan cara menanganinya. Ada empat pilihan.
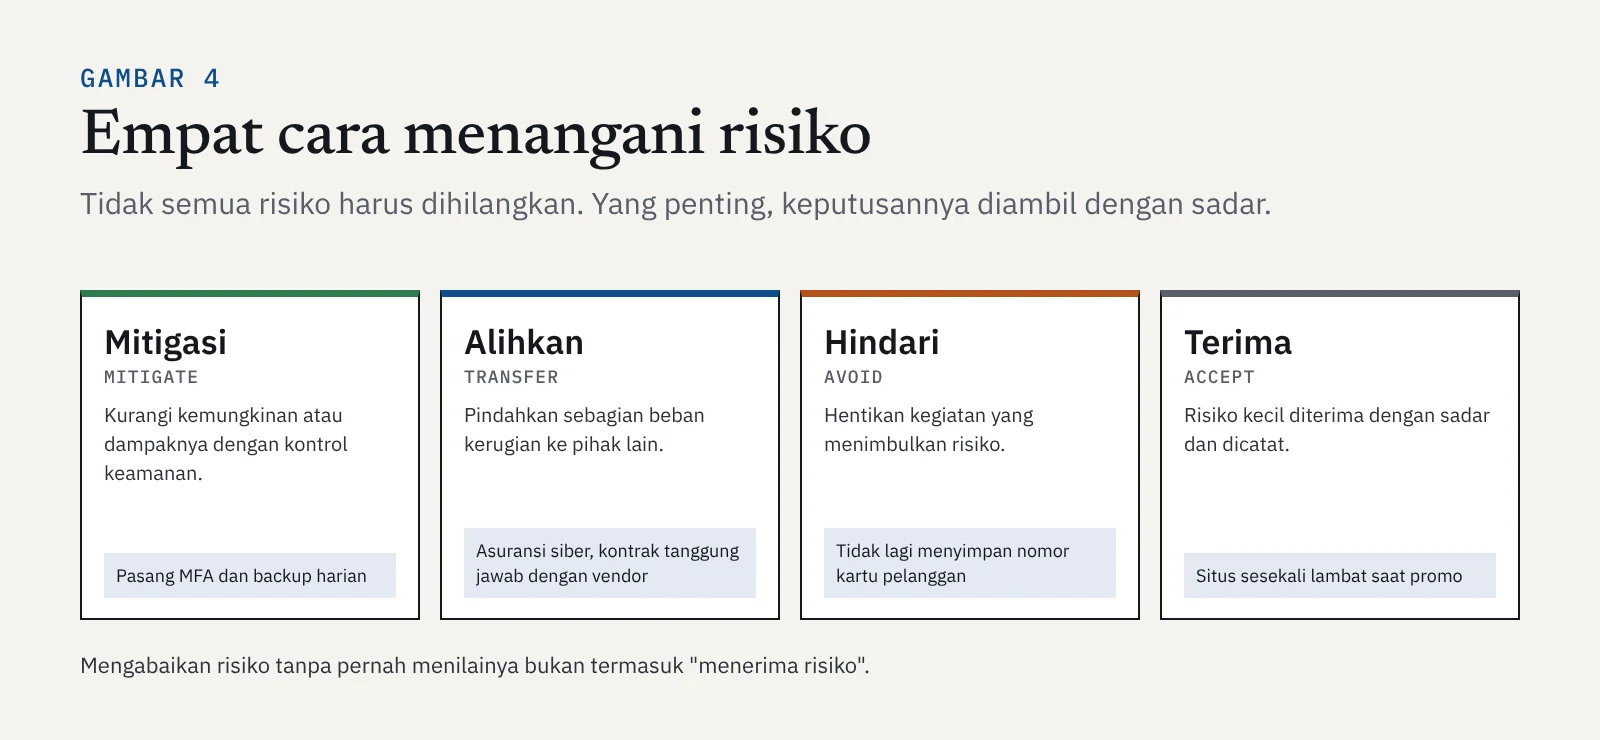
Setelah kontrol dipasang, risiko jarang hilang sepenuhnya. Sisa risiko yang masih ada disebut risiko residual. Risiko residual inilah yang secara sadar diterima oleh pimpinan atau pemilik sistem. Contohnya, setelah memasang MFA dan memberi pelatihan, risiko phishing turun dari 16 menjadi 6. Angka 6 itulah yang diterima, dicatat, dan dipantau.
Semua risiko beserta penilaian dan keputusannya biasanya dicatat dalam daftar risiko (risk register):
| Risiko | K | D | Nilai | Penanganan | Penanggung jawab |
|---|---|---|---|---|---|
| Akun admin toko diambil alih lewat phishing | 4 | 4 | 16 | Mitigasi: MFA berbasis aplikasi, pelatihan | Pemilik toko |
| Data hilang karena ransomware | 3 | 5 | 15 | Mitigasi: backup harian terpisah dan diuji tiap bulan | Pengelola IT |
| Kebocoran nomor kartu pelanggan | 2 | 5 | 10 | Hindari: pembayaran lewat payment gateway, tidak menyimpan nomor kartu | Pemilik toko |
| Situs lambat saat promo | 4 | 2 | 8 | Terima, pantau saat promo besar | Pengelola IT |
K = kemungkinan, D = dampak, masing-masing berskala 1–5.
Langkah mitigasi yang paling umum untuk vulnerability perangkat lunak adalah memperbarui software secara rutin, seperti yang dibahas di artikel Package Manager di Linux. Ketika Log4Shell diumumkan, langkah terpenting adalah mencari di mana saja Log4j dipakai, lalu memperbaruinya secepat mungkin.
Kenapa ini penting untuk keamanan siber
Istilah yang tepat menghasilkan keputusan yang tepat. Tim yang menyebut semua masalah sebagai "risiko tinggi" akan kesulitan menentukan apa yang harus dikerjakan lebih dulu. Tim yang bisa memisahkan vulnerability, threat, dan dampak bisa menjelaskan ke pimpinan dengan bahasa yang dipahami: "Celah ini parah, tapi sistem kita tidak memakainya. Celah yang ini sedang, tapi ada di server pembayaran yang terbuka ke internet dan sudah aktif diserang. Yang kedua kita tambal malam ini." Kemampuan seperti ini dibutuhkan di hampir semua peran, mulai dari analis SOC, pentester, sampai manajer keamanan dan auditor.
Ringkasan
- Vulnerability adalah kelemahan, threat adalah pihak atau kejadian yang bisa merugikan, exploit adalah cara memanfaatkan kelemahan, dan payload adalah aksi setelah berhasil masuk.
- Risk adalah kemungkinan dikali dampak, dan selalu bergantung pada aset serta konteks organisasimu.
- Skor CVSS mengukur keparahan celah, bukan risiko. Gabungkan dengan EPSS, KEV, dan daftar aset sendiri.
- Risiko ditangani dengan empat cara: mitigasi, alihkan, hindari, atau terima secara sadar.
- Sisa risiko setelah kontrol dipasang disebut risiko residual, dan dicatat di daftar risiko.
Tonton dan baca juga
- Video: Risk, threat, dan vulnerability
- Video: Threat, vulnerabilities, exploit
- Video: Payload, exploit, vulnerability
- Katalog KEV dari CISA (bahasa Inggris)
Materi berikutnya membahas tiga prinsip desain keamanan: defense in depth, least privilege, dan fail-safe defaults. Buka di roadmap untuk melanjutkan.