 Cyber RoadmapINDONESIA
Riset
Dari Tiga ke Enam Faktor: Sah atau Sekadar Tambah Variabel?
Kenapa model tata kelola keamanan SSDL diperluas dari tiga menjadi enam faktor, dasar teori tiga mekanisme tambahan (kultural, operasional, relasional), dan empat ujian untuk menilai apakah kenaikan daya jelas (R²) bermakna, bukan sekadar efek menambah variabel.
Di seminar hasil, salah satu catatan utama penguji untuk disertasi saya adalah daya jelas model yang masih rendah. Model awal yang terdiri dari tiga faktor tata kelola memang terbukti berpengaruh, tetapi hanya mampu menjelaskan kurang dari separuh variasi efektivitas adopsi SSDL. Saya kemudian memperluasnya menjadi enam faktor, dan daya jelasnya naik hampir dua kali lipat.
Di sinilah muncul pertanyaan yang wajar dan tajam: "Bukankah R² memang selalu naik kalau variabelnya ditambah? Apa bedanya dengan sekadar menambah variabel supaya angkanya bagus?" Artikel ini menjawabnya. Kalau belum membaca gambaran umumnya, mulai dari Disertasi Saya dalam 5 Menit.
Dulu tiga, kenapa kurang?
Model awal menguji tiga faktor: kesadaran manajemen puncak, ketersediaan tim keamanan, dan kepatuhan regulasi. Ketiganya berpengaruh signifikan, tetapi daya jelasnya terbatas (Ferdiansyah dkk., 2026). Ini bisa diibaratkan dokter yang menebak penyebab demam hanya dari tiga gejala. Tebakannya tidak salah, tetapi masih banyak yang belum terjelaskan.
Coba perhatikan sifat ketiga faktor itu. Semuanya adalah mekanisme formal: arah dari pimpinan, pembagian peran, dan aturan. Ketiganya menjawab pertanyaan "apa yang diatur". Padahal literatur secure software development menegaskan bahwa keberhasilannya tidak hanya ditentukan kelengkapan kontrol, tetapi juga dimensi nonteknis seperti proses organisasi dan tata kelola (Kudriavtseva & Gadyatskaya, 2022). Ada pertanyaan yang belum dijawab model awal: apakah aturan itu benar-benar hidup di keseharian tim?
Tiga mekanisme yang ditambahkan
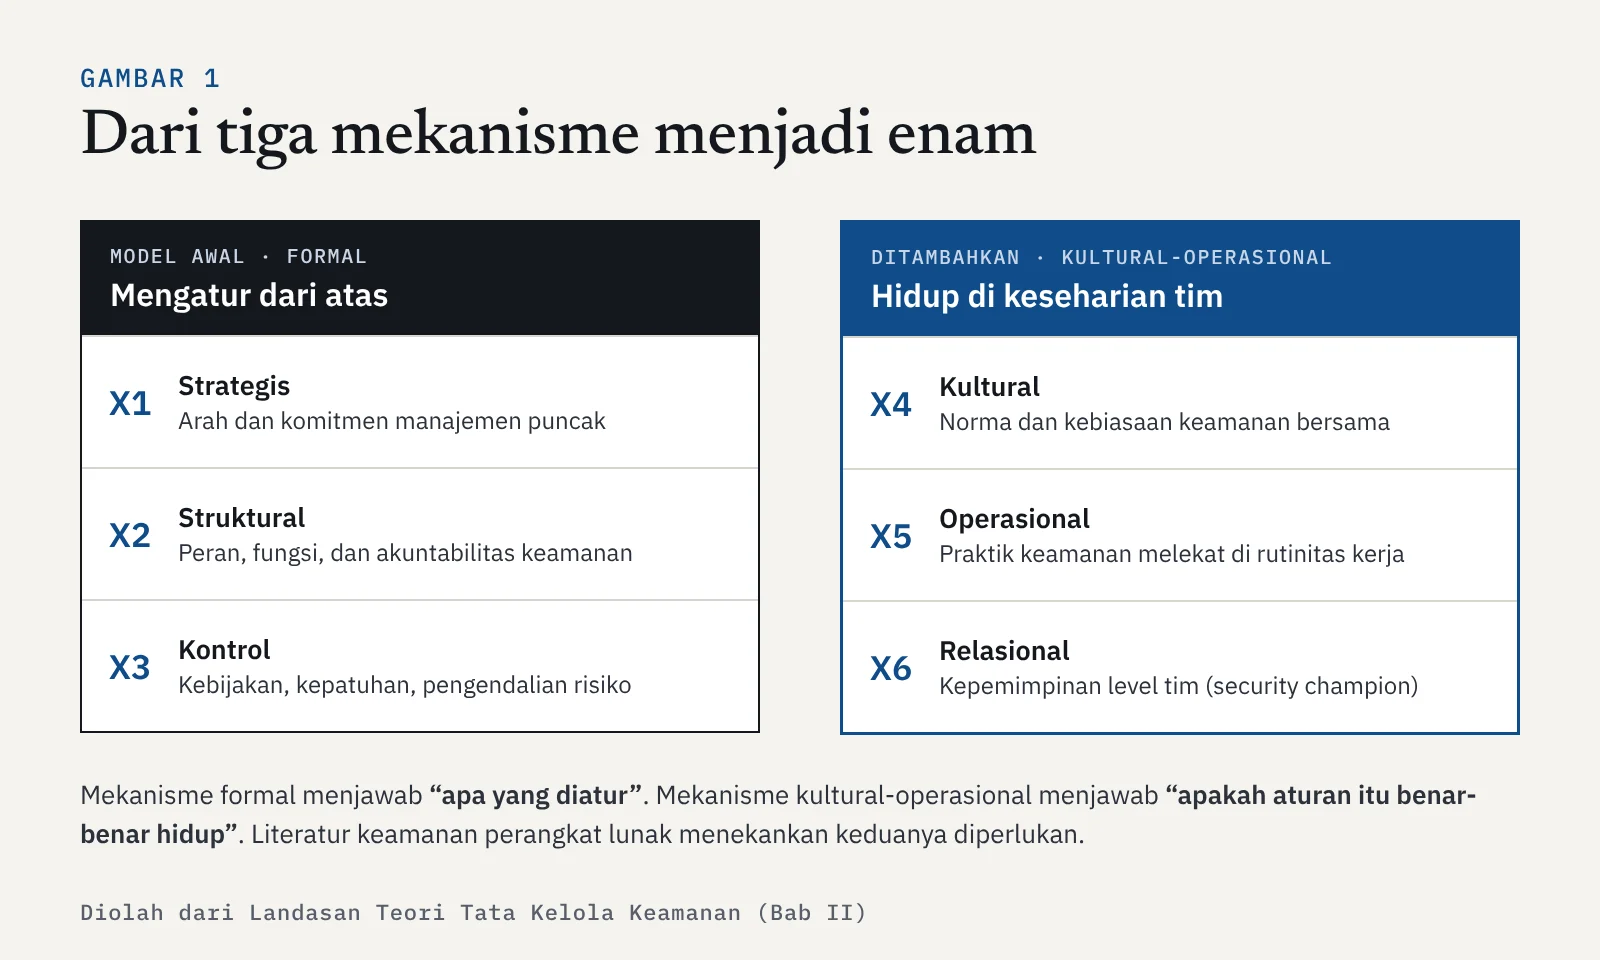
Literatur tata kelola keamanan klasik umumnya menekankan tiga mekanisme: strategis, struktural, dan kontrol. Literatur yang lebih baru menunjukkan ketiganya belum cukup menjelaskan bagaimana keamanan benar-benar tertanam dalam perilaku dan rutinitas kerja. Karena itu kerangkanya diperluas menjadi enam mekanisme:
| Faktor tambahan | Mekanisme | Apa yang ditangkap | Dasar literatur |
|---|---|---|---|
| X4 Budaya keamanan | Kultural | Norma dan kebiasaan bersama yang membentuk perilaku melampaui kebijakan tertulis | da Veiga dkk. (2020); Tolah dkk. (2021); Uchendu dkk. (2021); Georgiadou dkk. (2021) |
| X5 Integrasi praktik keamanan | Operasional | Pengujian, standar koding aman, dan perbaikan celah yang melekat di alur kerja | Rajapakse dkk. (2022); Ramaj dkk. (2022) |
| X6 Kepemimpinan keamanan | Relasional | Penggerak keamanan di level tim, yaitu security champion yang mereview, jadi rujukan, dan membimbing | Aalvik dkk. (2023); Gutfleisch dkk. (2023); Salin (2023) |
Satu hal yang perlu dipisahkan dengan tegas: X6 bukan X1. Kesadaran manajemen puncak (X1) berada di level eksekutif seperti CEO atau CTO, dan sifatnya strategis dari atas. Kepemimpinan keamanan (X6) bekerja di level tim sehari-hari, dan pelakunya tidak harus pejabat. Sebuah startup bisa punya CEO yang sadar risiko tetapi tidak punya penggerak di tim, atau sebaliknya.
Hasilnya: daya jelas naik hampir dua kali lipat
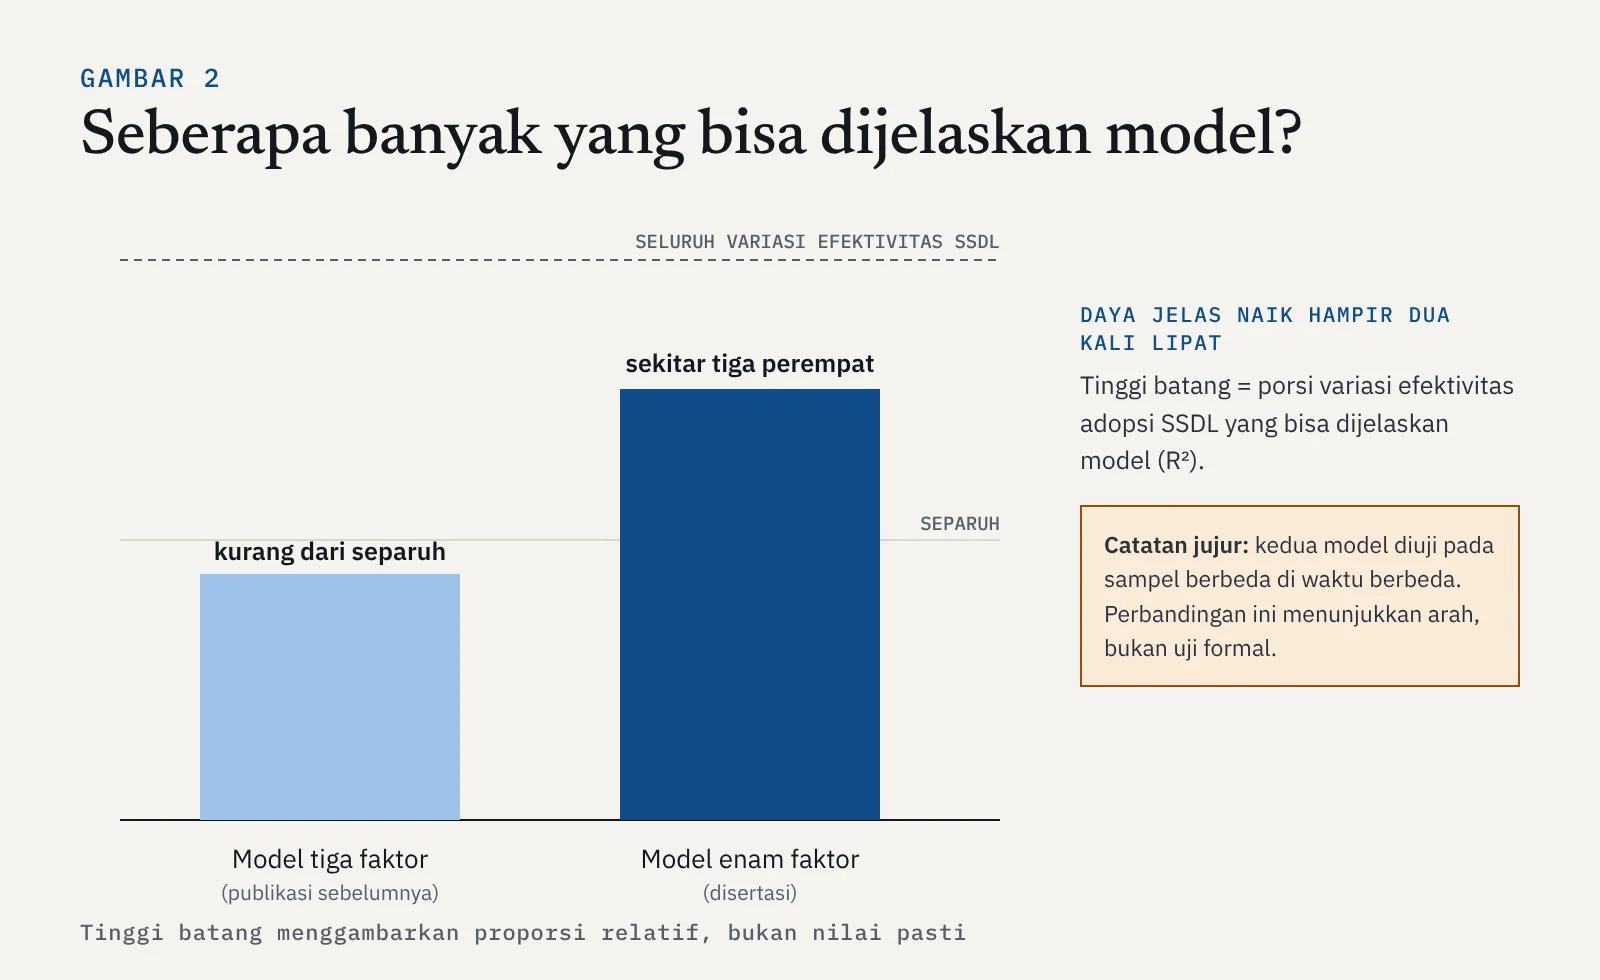
Model enam faktor menjelaskan sekitar tiga perempat variasi efektivitas adopsi SSDL, tergolong substansial menurut pedoman Hair dkk. (2022). Semua faktor berpengaruh langsung kecuali kepemimpinan keamanan, yang bekerja lewat integrasi praktik.
Ada satu implikasi praktis yang menarik. Startup yang hanya fokus pada kepatuhan formal dan kontrol teknis, tanpa menyentuh budaya, praktik, dan kepemimpinan, kemungkinan besar hanya menjangkau sebagian faktor yang menentukan keberhasilan SSDL. Inilah alasan peta jalan di disertasi ini mencakup ketiga jenis mekanisme, bukan sekadar daftar centang kepatuhan.
Tapi apakah kenaikannya sah?
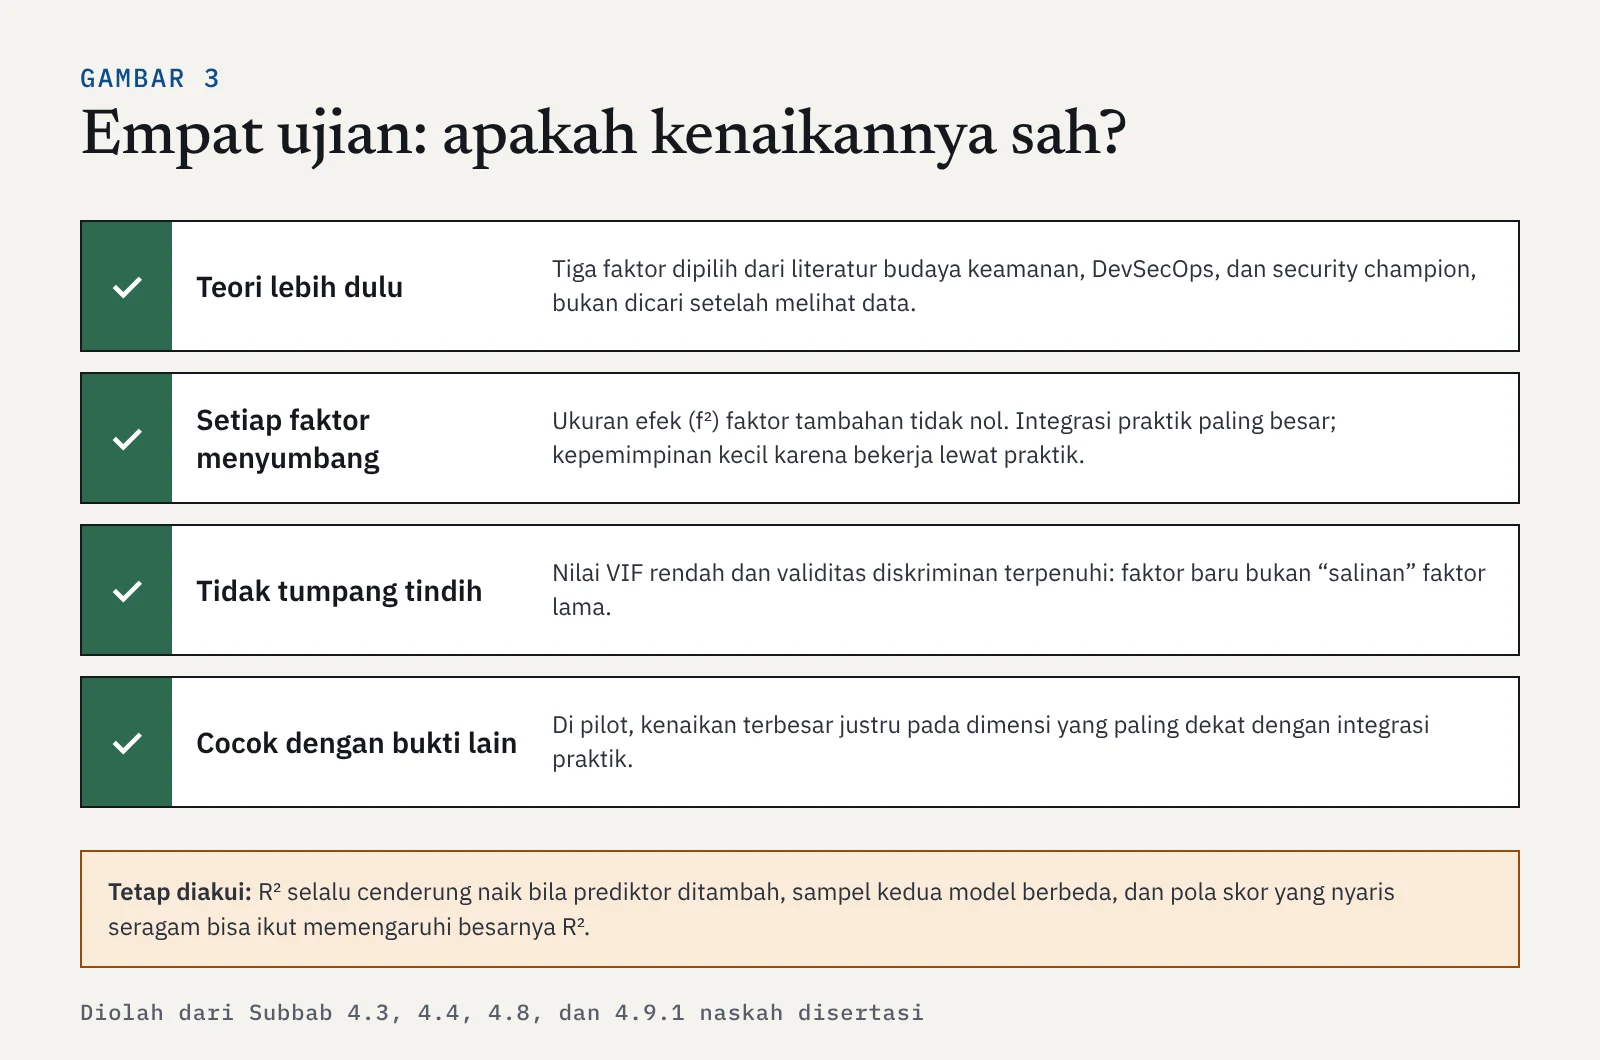
Kritik "R² pasti naik kalau variabel ditambah" itu benar secara matematis. Menambah prediktor hampir selalu menaikkan R², sekecil apa pun. Karena itu, pertanyaan yang tepat bukan "apakah R² naik", melainkan "apakah kenaikannya bermakna". Ada empat ujian yang bisa dipakai.
| Ujian | Kalau sekadar menambah variabel | Yang terjadi di disertasi ini |
|---|---|---|
| 1. Teori lebih dulu | Variabel dicari setelah melihat data, asal angkanya naik | Tiga faktor dipilih dari literatur budaya keamanan, DevSecOps, dan security champion, lalu dihipotesiskan sebelum pengujian |
| 2. Setiap faktor menyumbang | Ukuran efek (f²) faktor baru mendekati nol | Faktor tambahan punya ukuran efek yang nyata. Integrasi praktik tergolong menengah, budaya tergolong kecil-menengah. Kepemimpinan kecil secara langsung, karena pengaruhnya mengalir lewat praktik |
| 3. Tidak tumpang tindih | Faktor baru hanya "salinan" faktor lama, terlihat dari VIF tinggi | VIF rendah dan validitas diskriminan terpenuhi, jadi tiap faktor mengukur hal yang berbeda |
| 4. Cocok dengan bukti lain | Hanya kuat di atas kertas | Di pilot study, kenaikan terbesar ada pada dimensi yang paling dekat dengan integrasi praktik, faktor terkuat di model |
Ujian kedua paling penting. f² (effect size) mengukur seberapa besar R² akan turun kalau satu faktor dikeluarkan dari model (Cohen, 1988; Hair dkk., 2022). Jadi f² adalah bukti di dalam model yang sama bahwa faktor tambahan memang ikut menjelaskan, bukan sekadar menumpang.
Argumen utama naskah juga bersifat teoretis. Kalau dimensi nonteknis memang mewakili mekanisme yang berbeda dari dimensi formal, model yang memuat keduanya seharusnya jauh lebih kuat. Kenaikan yang besar, bukan sekadar naik tipis, konsisten dengan ekspektasi itu.
Yang tetap harus diakui
Jawaban yang kuat bukan jawaban yang menyangkal semua kritik. Ada tiga hal yang perlu diakui dengan jujur:
- Sampelnya berbeda. Model tiga faktor dan model enam faktor diuji pada pengambilan data yang berbeda, meski dari ekosistem yang sama. Perbandingan daya jelas keduanya menunjukkan arah, bukan uji statistik formal atas selisihnya.
- R² memang cenderung naik dengan tambahan prediktor. Karena itu argumennya bertumpu pada teori dan ukuran efek, bukan hanya angka R².
- Pola skor yang nyaris seragam bisa ikut memengaruhi besarnya R². Ini dibahas di artikel Skor Nyaris Seragam: Masih Bisakah Datanya Dipercaya?
Jawaban untuk penguji
Jawaban inti:
"Betul, Prof, R² secara matematis cenderung naik bila prediktor ditambah. Karena itu argumen saya tidak bertumpu pada angka R² saja. Ada empat dasar. Pertama, teori: model awal hanya memuat mekanisme formal, yaitu strategis, struktural, dan kontrol. Literatur menunjukkan keamanan perangkat lunak juga ditentukan mekanisme kultural, operasional, dan relasional, sehingga budaya, integrasi praktik, dan kepemimpinan keamanan saya tambahkan berdasarkan teori, sebelum pengujian. Kedua, ukuran efek: faktor tambahan punya f² yang nyata di dalam model yang sama, dengan integrasi praktik tergolong menengah. Ketiga, tidak redundan: VIF rendah dan validitas diskriminan terpenuhi, jadi faktor baru tidak mengulang faktor lama. Keempat, konsisten dengan bukti lapangan: di pilot, kenaikan terbesar ada pada dimensi yang paling dekat dengan integrasi praktik. Saya juga mengakui kedua model diuji pada sampel berbeda, sehingga perbandingan R²-nya menunjukkan arah, bukan uji formal."
Kalau ditanya lanjut:
- "Kenaikannya karena sampel bertambah?" Tidak. Jumlah responden kedua studi nyaris sama, dan menambah sampel tidak otomatis menaikkan R². Yang berubah adalah isi model.
- "Kenapa faktor lama berubah urutannya?" Setelah faktor baru masuk, sebagian variasi yang sebelumnya "dipikul" faktor lama kini dijelaskan oleh faktor yang lebih dekat ke hasil, terutama integrasi praktik. Pergeseran urutan seperti ini wajar ketika model menjadi lebih lengkap.
- "Kenapa tidak menambah lebih banyak faktor lagi?" Penambahan dibatasi pada yang punya dasar teori dan relevan untuk startup. Faktor lain, seperti faktor keperilakuan, literasi keamanan, dan tekanan ekonomi, saya sarankan untuk penelitian lanjutan.
Kalimat kunci untuk diingat: "Yang saya tambahkan bukan sekadar variabel, tetapi jenis mekanisme yang sebelumnya tidak terwakili: dari yang diatur menjadi yang dijalankan."
Referensi
- Aalvik, H., Nguyen-Duc, A., Cruzes, D. S., & Iovan, M. (2023). Establishing a security champion in agile software teams: A systematic literature review. Dalam Advances in Information and Communication (FICC 2023), LNNS 652. Springer. https://doi.org/10.1007/978-3-031-28073-3_53
- Cohen, J. (1988). Statistical power analysis for the behavioral sciences (2nd ed.). Lawrence Erlbaum Associates.
- da Veiga, A., Astakhova, L. V., Botha, A., & Herselman, M. (2020). Defining organizational information security culture: Perspectives from academia and industry. Computers & Security, 92, 101713. https://doi.org/10.1016/j.cose.2020.101713
- Ferdiansyah, D., Isnanto, R. R., & Suseno, J. E. (2026). A strategic governance model for enhancing secure software development in startups: Evidence from Indonesia. KSII Transactions on Internet and Information Systems, 20(8). http://doi.org/10.3837/tiis.2026.08.018
- Georgiadou, A., Mouzakitis, S., & Askounis, D. (2021). Designing a cyber-security culture assessment survey targeting critical infrastructures during Covid-19 crisis. International Journal of Network Security & Its Applications, 13(1), 33. https://doi.org/10.5121/ijnsa.2021.13103
- Gutfleisch, M., Schöps, M., Horstmann, S. A., Wichmann, D., & Sasse, M. A. (2023). Security champions without support: Results from a case study with OWASP SAMM in a large-scale e-commerce enterprise. https://doi.org/10.1145/3617072.3617115
- Hair, J. F., Hult, G. T. M., Ringle, C. M., & Sarstedt, M. (2022). A primer on partial least squares structural equation modeling (PLS-SEM) (3rd ed.). Sage.
- Kudriavtseva, A., & Gadyatskaya, O. (2022). Secure software development methodologies: A multivocal literature review. arXiv. https://doi.org/10.48550/arxiv.2211.16987
- Rajapakse, R. N., Zahedi, M., Babar, M. A., & Shen, H. (2022). Challenges and solutions when adopting DevSecOps: A systematic review. Information and Software Technology. https://doi.org/10.1016/J.INFSOF.2021.106700
- Ramaj, X., Sánchez-Gordón, M., Gkioulos, V., Chockalingam, S., & Colomo-Palacios, R. (2022). Holding on to compliance while adopting DevSecOps: An SLR. Electronics, 11(22), 3707. https://doi.org/10.3390/electronics11223707
- Salin, H. (2023). Thrifty guardians: Overcoming the challenges of establishing security champions on a limited budget. 49th Euromicro Conference on Software Engineering and Advanced Applications (SEAA), 207–214. https://doi.org/10.1109/SEAA60479.2023.00039
- Tolah, A., Furnell, S., & Papadaki, M. (2021). An empirical analysis of the information security culture key factors framework. Computers & Security, 108, 102354. https://doi.org/10.1016/j.cose.2021.102354
- Uchendu, B., Nurse, J. R. C., Bada, M., & Furnell, S. (2021). Developing a cyber security culture: Current practices and future needs. Computers & Security, 109, 102387. https://doi.org/10.1016/j.cose.2021.102387
Pembahasan tiap bagian disertasi lainnya bisa kamu temukan di kategori Riset.