 Cyber RoadmapINDONESIA
Riset
Kebaruan Disertasi dalam Tiga Lapis: Konseptual, Metodologis, dan Praktis
Cara memetakan dan menjelaskan kebaruan disertasi tentang tata kelola keamanan SSDL di software startup: posisi terhadap riset terdahulu, perbandingan dengan studi terdekat, tiga lapis kebaruan, alasan tidak memakai TAM, dan jebakan saat menjawab penguji.
Di ujian doktor, ada satu pertanyaan yang hampir pasti muncul dalam bentuk apa pun: "Apa kebaruan penelitian Anda?" Pertanyaan ini terdengar mudah, tetapi sering dijawab dengan kalimat yang lemah, misalnya "belum pernah ada yang meneliti ini di Indonesia". Jawaban seperti itu mudah dipatahkan, cukup dengan satu pertanyaan balik: "Kalau belum ada yang meneliti, apakah otomatis penting?"
Di seminar hasil disertasi saya, kebaruan juga sempat dinilai belum jelas. Penguji bahkan menanyakan kenapa tidak memakai pendekatan yang lazim di Sistem Informasi seperti TAM. Artikel ini merapikan jawabannya. Kalau kamu belum membaca gambaran umumnya, mulai dulu dari Disertasi Saya dalam 5 Menit.
Kebaruan itu soal posisi, bukan sekadar "yang pertama"
Kebaruan yang kuat selalu punya tiga bagian: apa yang sudah ada, apa yang masih kurang, dan apa yang ditambahkan penelitian ini. Jadi sebelum bicara kebaruan, kita perlu memetakan dulu di mana riset terdahulu menumpuk.
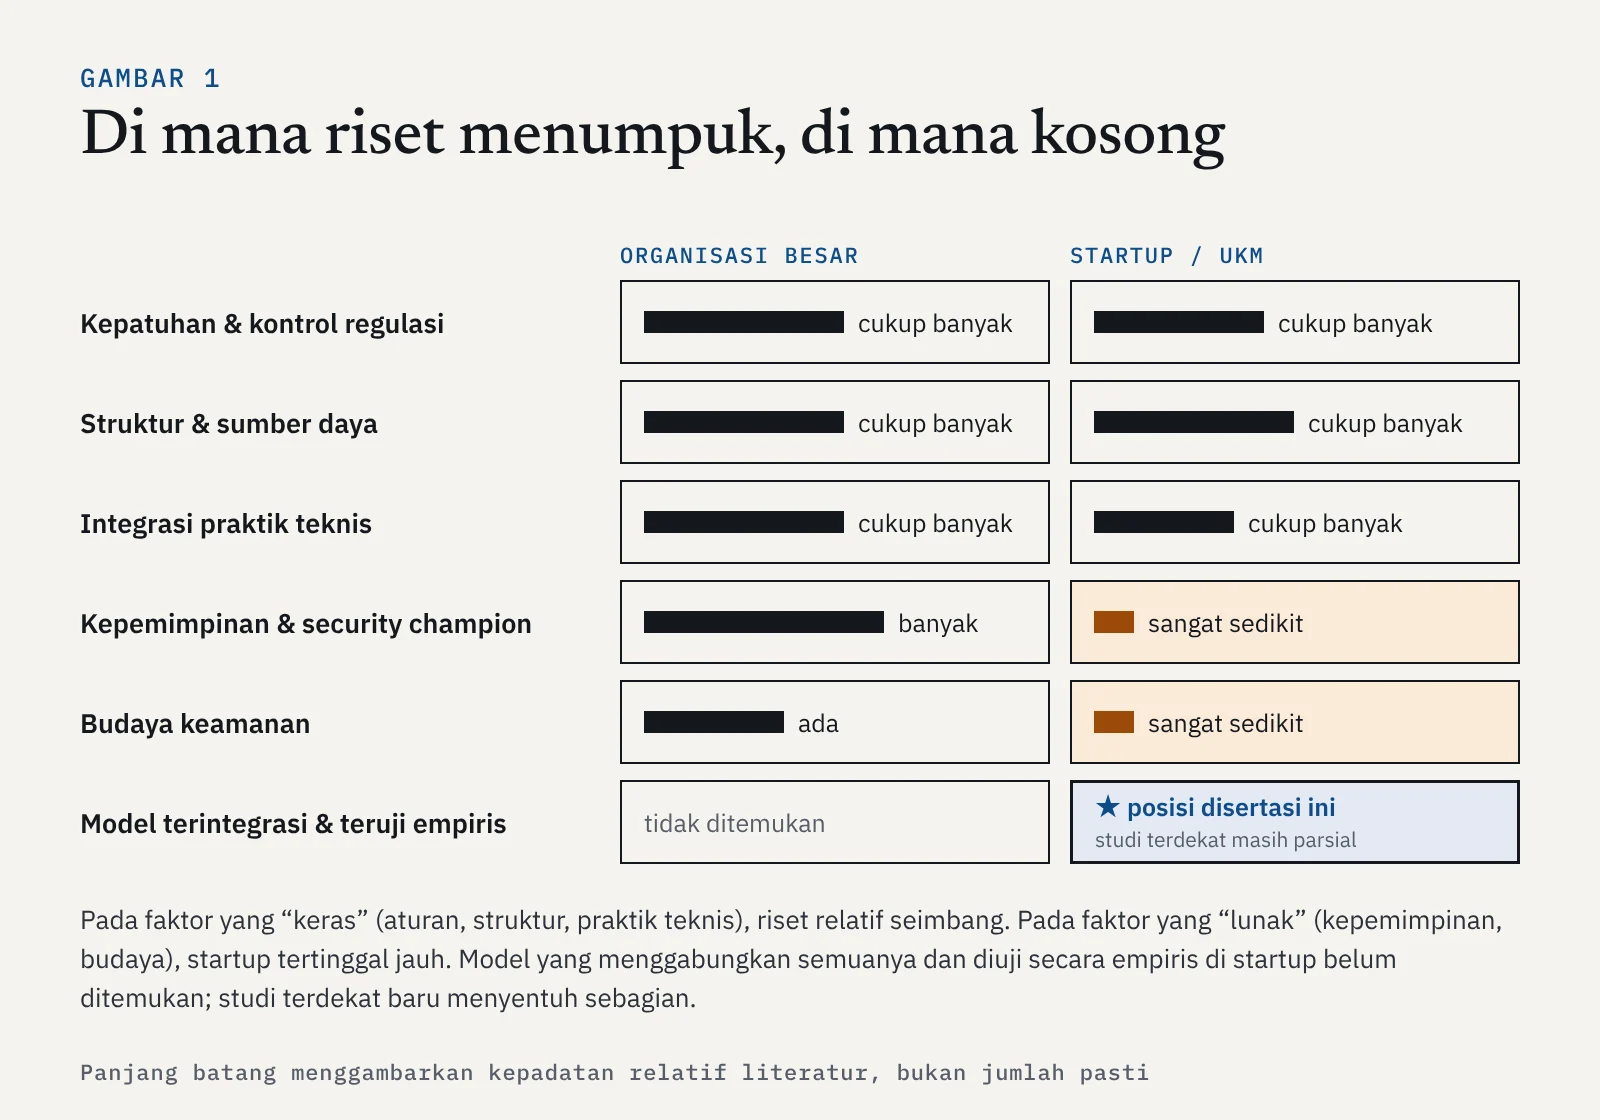
Di naskah, studi-studi terdahulu dipetakan berdasarkan dua hal: fokus tata kelola keamanan yang dibahas, dan konteks organisasinya (organisasi besar atau startup/UKM). Polanya jelas.
- Pada faktor yang "keras", yaitu kepatuhan regulasi, struktur dan sumber daya, serta integrasi praktik teknis, riset relatif seimbang di kedua konteks. Contohnya, di sisi organisasi kecil ada kajian ISO 27001 sebagai batu loncatan bertahap (Mera-Amores & Roa, 2024), peta jalan implementasi ISO berbasis Design Science (Surya dkk., 2024), dan kerangka tata kelola keamanan untuk UKM (Mwanje dkk., 2023).
- Pada faktor yang "lunak", yaitu kepemimpinan keamanan dan budaya keamanan, riset di startup dan UKM tertinggal jauh dibanding organisasi besar.
- Pada model yang menggabungkan semuanya dan diuji secara empiris, di organisasi besar tidak ditemukan pembanding. Di startup dan UKM hanya ada studi yang menyentuh sebagian.
Disertasi ini ditempatkan tepat di baris terakhir itu. Itulah fondasi kebaruannya.
Dibanding siapa? Studi-studi terdekat
Penguji biasanya ingin tahu apa bedanya dengan penelitian yang paling mirip. Ini versi ringkasnya:
| Studi | Yang dilakukan | Yang belum dilakukan | Yang ditambahkan disertasi |
|---|---|---|---|
| Selamat dkk. (2022) | Model kematangan keamanan siber untuk startup teknologi | Bersifat deskriptif, tidak menguji hubungan pengaruh | Menguji pengaruh faktor tata kelola terhadap efektivitas adopsi |
| Umeugo (2023) | Mengkaji adopsi SSDL di UKM perangkat lunak memakai kerangka difusi inovasi | Tidak menguji mediasi dan tidak menghasilkan artefak strategi | Uji mediasi dan peta jalan yang bisa dijalankan |
| Mwanje dkk. (2023) | Kerangka penguatan tata kelola keamanan informasi di UKM | Tidak spesifik software startup, tidak mengukur luaran SSDL | Menghubungkan tata kelola dengan luaran SSDL secara terukur |
| Mihelič dkk. (2025) | Faktor adopsi praktik rekayasa perangkat lunak aman, memakai TPB dan TAM | Level individu (niat developer), sampel campuran besar dan kecil | Level organisasi, khusus startup |
| Ferdiansyah dkk. (2023b) | Indikator strategi dan pemetaan peran (RACI) | Belum diuji secara kuantitatif | Pengujian empiris dengan PLS-SEM |
| Ferdiansyah dkk. (2026) | Menguji tiga faktor tata kelola secara langsung | Daya jelas masih terbatas, belum ada mediasi | Enam faktor, uji mediasi, peta jalan yang direvisi dan diuji coba |
Dua baris terakhir adalah riset saya sendiri. Ini penting disampaikan dengan jujur: disertasi tidak mengulang publikasi sebelumnya, tetapi melanjutkannya. Publikasi tiga faktor membuktikan fondasinya, sedangkan disertasi menjawab apa yang belum bisa dijelaskan oleh publikasi tersebut.
Tiga lapis kebaruan
Lapis 1: Konseptual
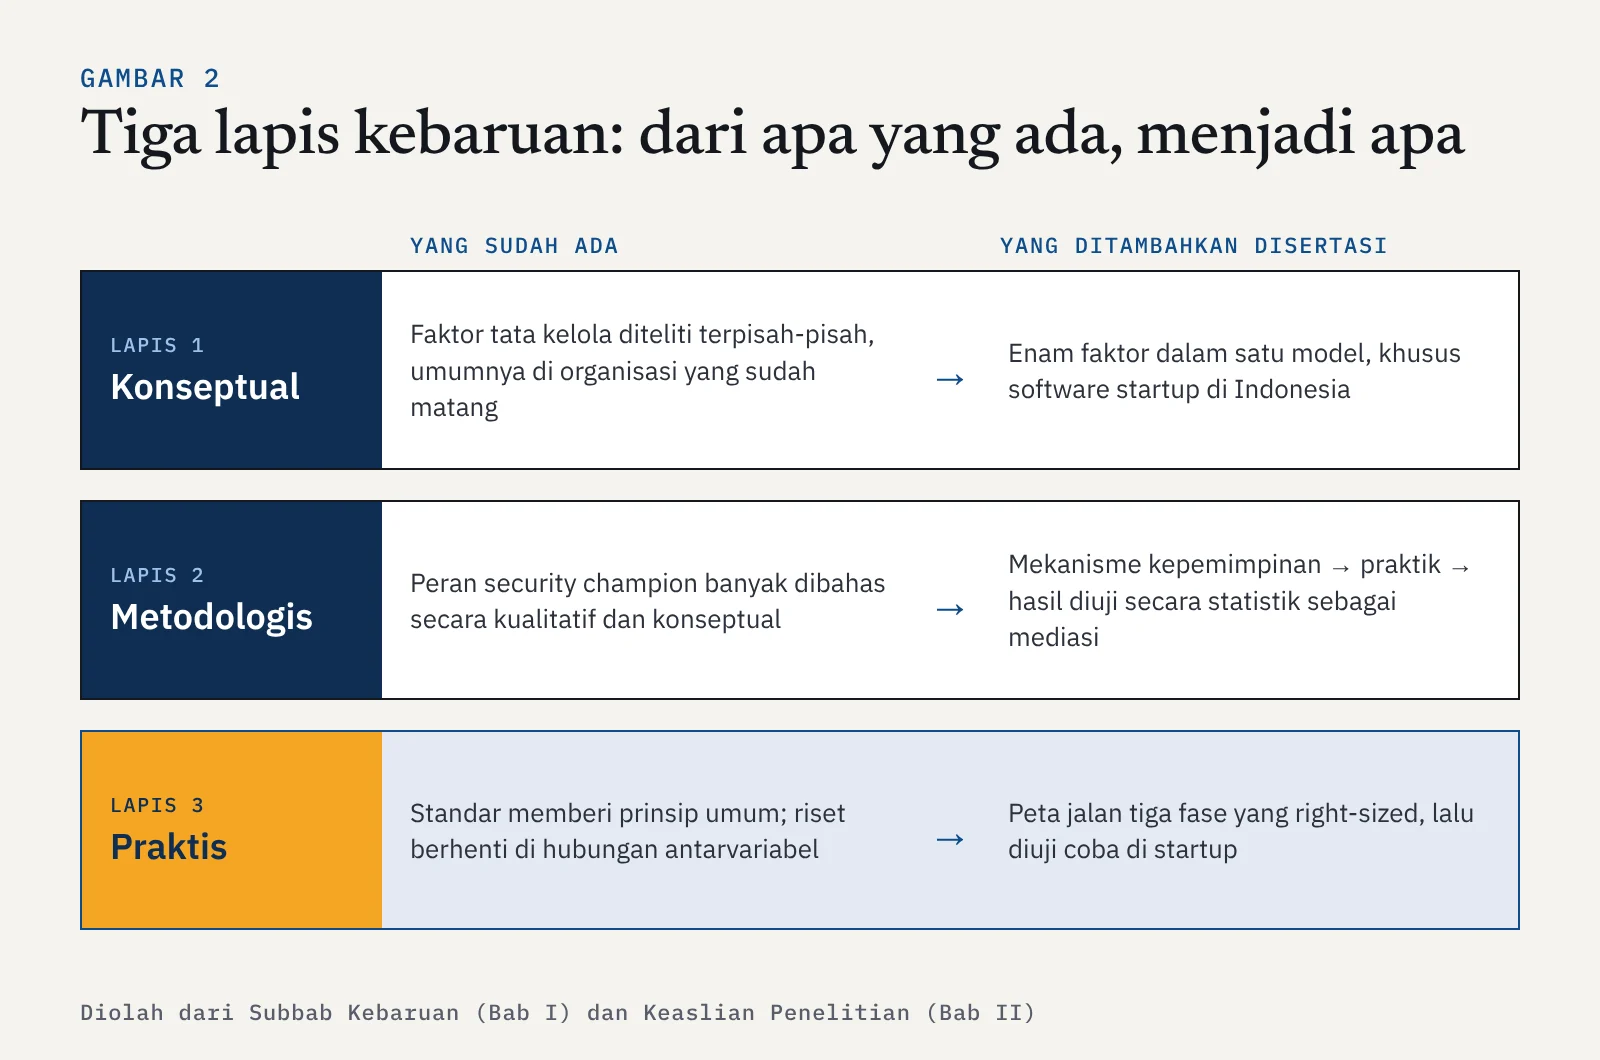
Disertasi ini membangun dan menguji model tata kelola keamanan kontekstual yang mencakup enam determinan organisasi sekaligus: kesadaran manajemen puncak, ketersediaan tim keamanan, kepatuhan regulasi, budaya keamanan, integrasi praktik keamanan, dan kepemimpinan keamanan. Konteksnya software startup skala kecil dan menengah di Indonesia, sementara kajian adopsi SSDL umumnya berangkat dari organisasi yang lebih matang.
Kata kuncinya adalah kontekstual. Literatur startup dan UKM menunjukkan bahwa banyak kerangka keamanan terlalu luas dan mahal untuk organisasi kecil, sehingga perlu disesuaikan dengan fase pertumbuhannya (Selamat dkk., 2022). Praktisi juga mengakui bahwa kerangka secure development hampir selalu perlu diadaptasi agar cocok dengan proses yang sudah berjalan (Wee dkk., 2024). Jadi kontekstualisasi bukan sekadar urusan praktis, tetapi persoalan ilmiah: model seperti apa yang tepat untuk organisasi kecil.
Lapis 2: Metodologis dan integratif
Literatur tentang security champion sudah lama menduga bahwa kepemimpinan keamanan bekerja lewat penguatan praktik, bukan lewat otoritas formal (Aalvik dkk., 2023; Gutfleisch dkk., 2023; Salin, 2023). Tetapi dugaan itu umumnya dibahas secara kualitatif dan konseptual.
Disertasi ini mengujinya secara statistik sebagai jalur mediasi: kepemimpinan keamanan → integrasi praktik keamanan → efektivitas adopsi SSDL. Hasilnya, kepemimpinan keamanan tidak berpengaruh langsung tetapi bekerja sepenuhnya lewat integrasi praktik. Temuan ini kemudian diperkuat bukti lapangan dari pilot study. Inilah yang membedakan disertasi dari model sebelumnya yang hanya menguji pengaruh langsung.
Lapis 3: Praktis
Standar seperti NIST SSDF dan ISO 27001 memberi prinsip umum, tetapi tidak menyajikan strategi implementasi yang pas untuk startup dengan sumber daya terbatas. SSDF sendiri memberi ruang untuk menyesuaikan peran dan praktik dengan kondisi organisasi (Souppaya dkk., 2022). Untuk ISO 27001, literatur menyebut implementasi penuh sering terlalu berat bagi organisasi kecil, sehingga adopsi bertahap lebih realistis (Mera-Amores & Roa, 2024; Surya dkk., 2024).
Disertasi ini tidak berhenti di hubungan antarvariabel. Hasilnya diterjemahkan menjadi peta jalan tiga fase yang right-sized, lalu diuji coba di sejumlah startup sebagai validasi awal.
Kenapa bukan TAM? Posisi riset di Sistem Informasi
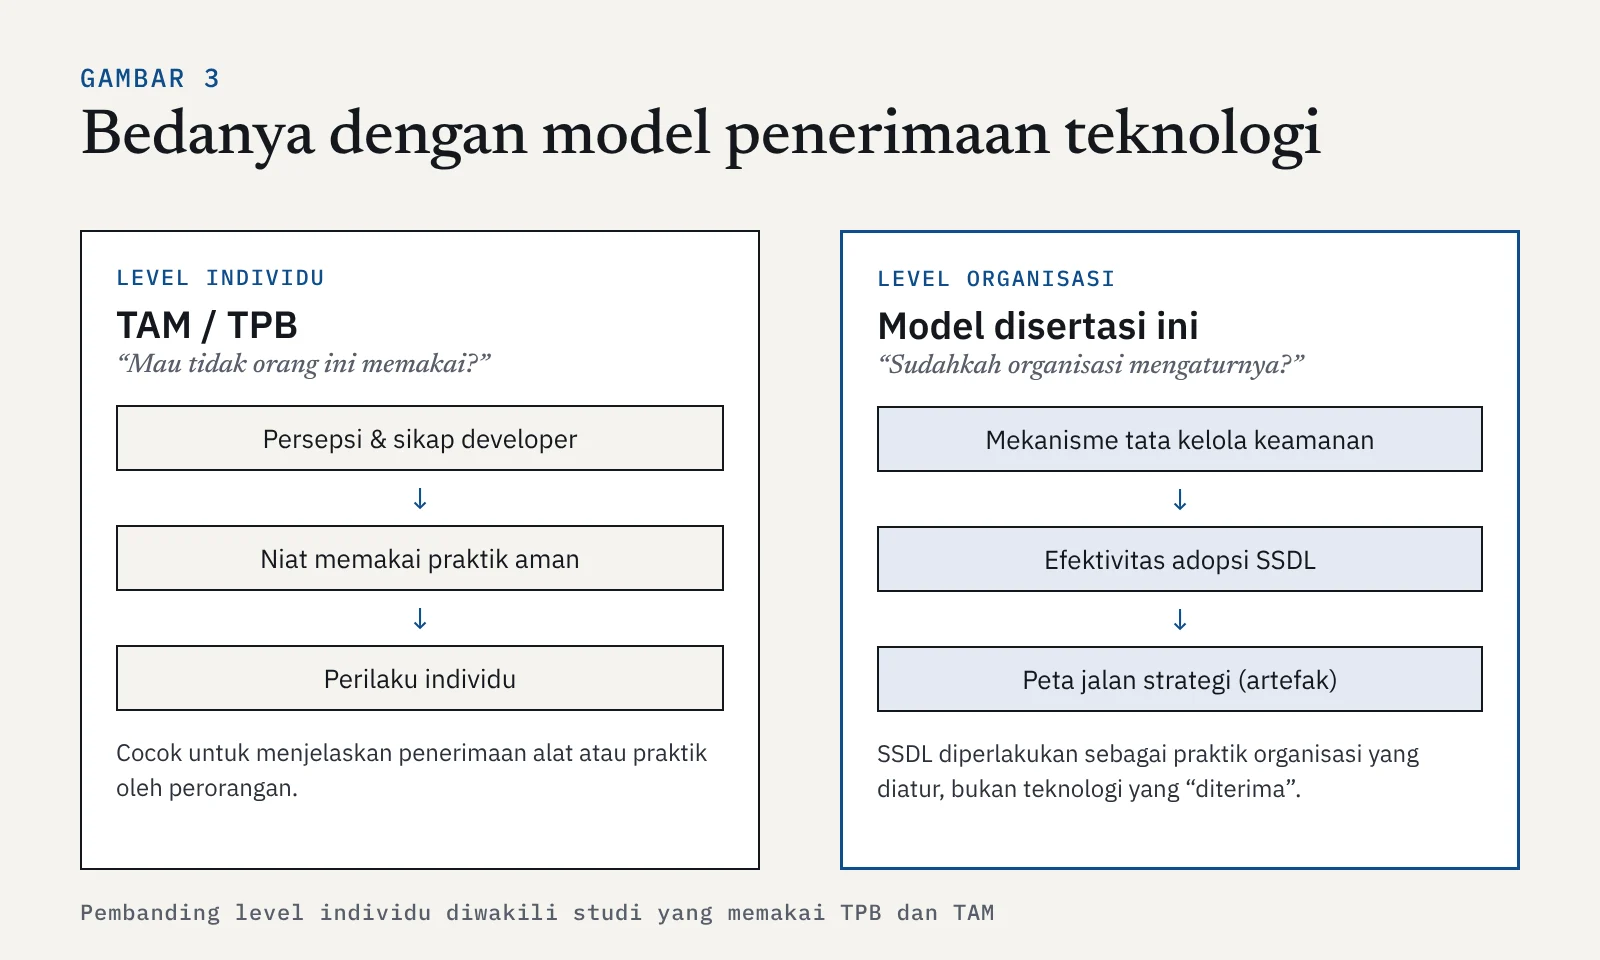
TAM dan TPB adalah model populer di Sistem Informasi, tetapi keduanya bekerja di level individu. Pertanyaannya: apakah seseorang mau menerima dan memakai sebuah teknologi atau praktik? Studi Mihelič dkk. (2025), misalnya, memakai TPB dan TAM untuk menjelaskan niat developer mengadopsi praktik rekayasa perangkat lunak yang aman.
Disertasi ini bekerja di level organisasi. SSDL tidak diperlakukan sebagai teknologi yang "diterima" atau "ditolak" oleh individu, tetapi sebagai praktik organisasi yang harus diatur: siapa yang berkomitmen, siapa yang bertanggung jawab, aturan apa yang berlaku, dan bagaimana praktiknya masuk ke pekerjaan harian. Karena itu, variabel yang dipilih adalah mekanisme tata kelola, bukan persepsi kegunaan atau kemudahan. Pandangan ini sejalan dengan literatur yang melihat secure development sebagai gabungan praktik teknis dan nonteknis (Kudriavtseva & Gadyatskaya, 2022).
Lalu di mana unsur Sistem Informasinya? Ada di dua tempat. Pertama, riset ini memandang keamanan sebagai fenomena sosio-teknis: hasil teknis (SSDL yang efektif) ditentukan oleh struktur, budaya, dan kepemimpinan organisasi. Kedua, riset ini menghasilkan artefak berupa peta jalan, sesuai tradisi Design Science Research di Sistem Informasi (Hevner dkk., 2004).
Kontribusi yang lahir dari kebaruan itu
| Jenis | Kontribusi | Bentuk konkretnya |
|---|---|---|
| Teoretis | Memperkuat cara pandang tata kelola sebagai fenomena sosio-teknis | Daya jelas model naik tajam setelah dimensi budaya, praktik, dan kepemimpinan dimasukkan |
| Bukti kuantitatif untuk literatur security champion | Mekanisme "kepemimpinan lewat praktik" teruji sebagai mediasi penuh | |
| Membuka pertanyaan teoretis baru | Apakah kesadaran manajemen puncak juga bekerja lewat jalur tidak langsung? | |
| Praktis | Panduan prioritas tata kelola untuk startup | Fokus pada faktor yang paling menentukan efektivitas SSDL |
| Fungsi keamanan tanpa harus membentuk tim khusus | Penetapan peran dan akuntabilitas, misalnya security champion | |
| Peta jalan yang selaras standar | Bekal startup menghadapi tuntutan klien, pasar, dan regulasi |
Jebakan saat menjawab soal kebaruan
- Jangan hanya bilang "pertama di Indonesia". Konteks hanyalah satu lapis. Kekuatan utamanya ada pada mekanisme (mediasi) dan artefak (peta jalan).
- Jangan menyebut kebaruan sebagai "menambah variabel". Penambahan tiga faktor punya dasar teori dan berangkat dari celah yang terpetakan di Gambar 1. Kebaruannya ada pada model terintegrasi dan mekanisme yang diuji, bukan pada jumlah variabelnya.
- Jangan mengklaim "belum pernah ada sama sekali". Lebih aman bilang "belum ditemukan model yang mengintegrasikan … dan diuji secara empiris pada konteks software startup", lalu sebut studi terdekat beserta bedanya.
Jawaban untuk penguji
Jawaban inti (sekitar satu menit):
"Kebaruan penelitian saya ada pada tiga lapis. Secara konseptual, saya membangun model tata kelola keamanan kontekstual yang menguji enam determinan organisasi sekaligus pada software startup di Indonesia, sementara kajian adopsi SSDL umumnya berangkat dari organisasi yang matang. Pemetaan literatur menunjukkan riset di startup tertinggal pada aspek kepemimpinan dan budaya, dan model terintegrasi yang diuji empiris belum ditemukan. Secara metodologis, saya menguji mekanisme yang selama ini hanya dibahas secara konseptual di literatur security champion, yaitu bahwa kepemimpinan keamanan bekerja lewat integrasi praktik. Hasilnya terbukti sebagai mediasi penuh. Secara praktis, temuan itu tidak berhenti di hubungan antarvariabel, tetapi saya terjemahkan menjadi peta jalan tiga fase yang right-sized dan sudah divalidasi awal lewat pilot study."
Kalau ditanya lanjut:
- "Kenapa tidak memakai TAM?" TAM bekerja di level individu, untuk menjelaskan niat orang menerima teknologi. Riset saya di level organisasi, karena SSDL adalah praktik yang diatur, bukan teknologi yang diterima. Unsur Sistem Informasinya ada pada cara pandang sosio-teknis dan artefak Design Science.
- "Apa bedanya dengan jurnal tiga faktor Anda?" Jurnal itu menguji pengaruh langsung dan daya jelasnya terbatas. Disertasi menambah faktor nonteknis, menguji mediasi, merevisi peta jalan, dan mengujinya di startup.
- "Apa bedanya dengan Umeugo atau Mihelič?" Umeugo memakai kerangka difusi inovasi tanpa mediasi dan tanpa artefak strategi. Mihelič bekerja di level individu dengan sampel campuran. Riset saya di level organisasi, khusus startup, dengan mediasi dan peta jalan.
- "Kontribusi teoretisnya apa?" Memperkuat pandangan bahwa efektivitas SSDL adalah luaran tata kelola yang sosio-teknis, memberi bukti kuantitatif untuk mekanisme security champion, dan membuka pertanyaan baru soal jalur tidak langsung kesadaran manajemen puncak.
Kalimat kunci untuk diingat: "Kebaruan saya bukan karena menambah variabel, tetapi karena membuktikan bagaimana kepemimpinan bekerja di startup, yaitu lewat praktik, lalu mengubah bukti itu menjadi langkah yang bisa dijalankan."
Referensi
- Aalvik, H., Nguyen-Duc, A., Cruzes, D. S., & Iovan, M. (2023). Establishing a security champion in agile software teams: A systematic literature review. Dalam Advances in Information and Communication (FICC 2023), LNNS 652. Springer. https://doi.org/10.1007/978-3-031-28073-3_53
- Ferdiansyah, D., Isnanto, R. R., & Suseno, J. E. (2023b). Strategy indicators for secure software development lifecycle in software startups based on information security governance. Journal of Internet Services and Information Security, 13(4), 104–113. https://doi.org/10.58346/JISIS.2023.I4.007
- Ferdiansyah, D., Isnanto, R. R., & Suseno, J. E. (2026). A strategic governance model for enhancing secure software development in startups: Evidence from Indonesia. KSII Transactions on Internet and Information Systems, 20(8). http://doi.org/10.3837/tiis.2026.08.018
- Gutfleisch, M., Schöps, M., Horstmann, S. A., Wichmann, D., & Sasse, M. A. (2023). Security champions without support: Results from a case study with OWASP SAMM in a large-scale e-commerce enterprise. https://doi.org/10.1145/3617072.3617115
- Hevner, A. R., March, S. T., Park, J., & Ram, S. (2004). Design science in information systems research. MIS Quarterly, 28(1), 75–105.
- Kudriavtseva, A., & Gadyatskaya, O. (2022). Secure software development methodologies: A multivocal literature review. arXiv. https://doi.org/10.48550/arxiv.2211.16987
- Mera-Amores, F., & Roa, H. N. (2024). Enhancing information security management in small and medium enterprises (SMEs) through ISO 27001 compliance. Book chapter. https://doi.org/10.1007/978-3-031-53963-3_14
- Mihelič, A., Hovelja, T., & Vrhovec, S. (2025). Factors influencing the adoption of secure software engineering practices in pre-adoption and post-adoption phases. Scientific Reports, 15, 42763. https://doi.org/10.1038/s41598-025-27024-7
- Mwanje, D., Samuel, O., Tumwebaze, G., & Bukenya, M. (2023). A framework to enhance information security governance in SMEs. Saudi Journal of Engineering and Technology, 8(12). https://doi.org/10.36348/sjet.2023.v08i12.002
- Salin, H. (2023). Thrifty guardians: Overcoming the challenges of establishing security champions on a limited budget. 49th Euromicro Conference on Software Engineering and Advanced Applications (SEAA), 207–214. https://doi.org/10.1109/SEAA60479.2023.00039
- Selamat, A., Marican, M. N. Y., Othman, S. H., & Razak, S. A. (2022). An end-to-end cyber security maturity model for technology startups. 2022 IEEE International Conference on Computing (ICOCO), 185–190. https://doi.org/10.1109/ICOCO56118.2022.10031900
- Souppaya, M., Scarfone, K., & Dodson, D. (2022). Secure Software Development Framework (SSDF) version 1.1 (NIST SP 800-218). https://doi.org/10.6028/NIST.SP.800-218
- Surya, I. C., Mulyana, R., & Nugraha, R. A. (2024). BPRDCo SME digital transformation by designing information security using ISO 27001:2022. Jurnal JTIK, 8(4). https://doi.org/10.35870/jtik.v8i4.3148
- Umeugo, W. (2023). Secure software development lifecycle: A case for adoption in software SMEs. International Journal of Advanced Research in Computer Science, 14(1), 5. https://doi.org/10.26483/ijarcs.v14i1.6949
- Wee, A., Kudriavtseva, A., & Gadyatskaya, O. (2024). "Have heard of it": A study with practitioners on adoption of secure software development frameworks. 2024 IEEE European Symposium on Security and Privacy Workshops (EuroS&PW), 626–633. https://doi.org/10.1109/EuroSPW61312.2024.00076
Pembahasan tiap bagian disertasi lainnya bisa kamu temukan di kategori Riset.