 Cyber RoadmapINDONESIA
Riset
Disertasi Saya dalam 5 Menit: Tata Kelola Keamanan untuk Adopsi SSDL di Software Startup
Ringkasan lima menit disertasi tentang tata kelola keamanan kontekstual untuk adopsi Secure Software Development Lifecycle (SSDL) di software startup: masalahnya, enam faktor yang diuji, temuan mediasi kepemimpinan keamanan lewat integrasi praktik, peta jalan tiga fase, dan kebaruannya.
Pertanyaan pertama yang hampir selalu muncul di ruang ujian doktor terdengar sederhana: "Coba jelaskan penelitian Anda secara singkat." Justru karena sederhana, pertanyaan ini sering dijawab terlalu panjang, terlalu teknis, atau melompat-lompat.
Artikel ini adalah versi lima menit dari disertasi saya di Program Doktor Sistem Informasi, berjudul "Model Strategi Tata Kelola Keamanan Kontekstual dalam Adopsi SSDL di Software Startup". Saya menulisnya untuk dua pembaca: kamu yang penasaran bagaimana riset keamanan perangkat lunak dilakukan, dan saya sendiri sebagai catatan belajar. Artikel-artikel berikutnya di kategori Riset akan membedah tiap bagiannya lebih dalam.
Masalahnya: standar dibuat untuk perusahaan besar, startup tidak
SSDL (Secure Software Development Lifecycle) adalah cara membangun perangkat lunak yang memasukkan aktivitas keamanan ke setiap tahap pengembangan, mulai dari kebutuhan, desain, penulisan kode, pengujian, sampai rilis. Tujuannya sederhana: celah keamanan dicegah sejak awal, bukan ditambal setelah aplikasi dibobol. Kelemahan keamanan pada perangkat lunak bisa berujung pada kebocoran data, gangguan layanan, dan hilangnya kepercayaan pengguna (Weir dkk., 2022).
Standar internasional sudah menyediakan panduannya. ISO 27001 menekankan tata kelola keamanan berbasis manajemen risiko, sedangkan NIST SSDF menekankan integrasi praktik keamanan ke seluruh tahapan pengembangan serta kejelasan peran. SSDF sendiri menyebut penerapannya perlu disesuaikan dengan risiko masing-masing organisasi dan bisa menuntut penyesuaian peran (Souppaya dkk., 2022). Kalau istilah risiko masih terasa kabur, baca dulu perbedaan threat, vulnerability, risk, dan exploit.
Masalahnya, software startup bekerja dengan kondisi yang jauh dari asumsi standar tersebut: timnya kecil, satu orang merangkap banyak peran, sumber dayanya terbatas, dan tekanan untuk cepat rilis sangat tinggi. Literatur tentang startup dan UKM mencatat kerentanan akibat terbatasnya langkah keamanan, dan perlunya pendekatan yang sesuai dengan organisasi kecil (Selamat dkk., 2022). Pada UKM perangkat lunak, adopsi SSDL juga terhambat kompleksitas dan biaya, sehingga tanggung jawab keamanan cenderung dilempar sepenuhnya ke developer (Umeugo, 2023).
Jadi pertanyaannya bukan lagi "apakah startup butuh keamanan", melainkan tata kelola seperti apa yang realistis untuk startup, sehingga SSDL benar-benar berjalan tanpa membebani organisasi yang masih kecil.
Perjalanan riset yang mendahuluinya
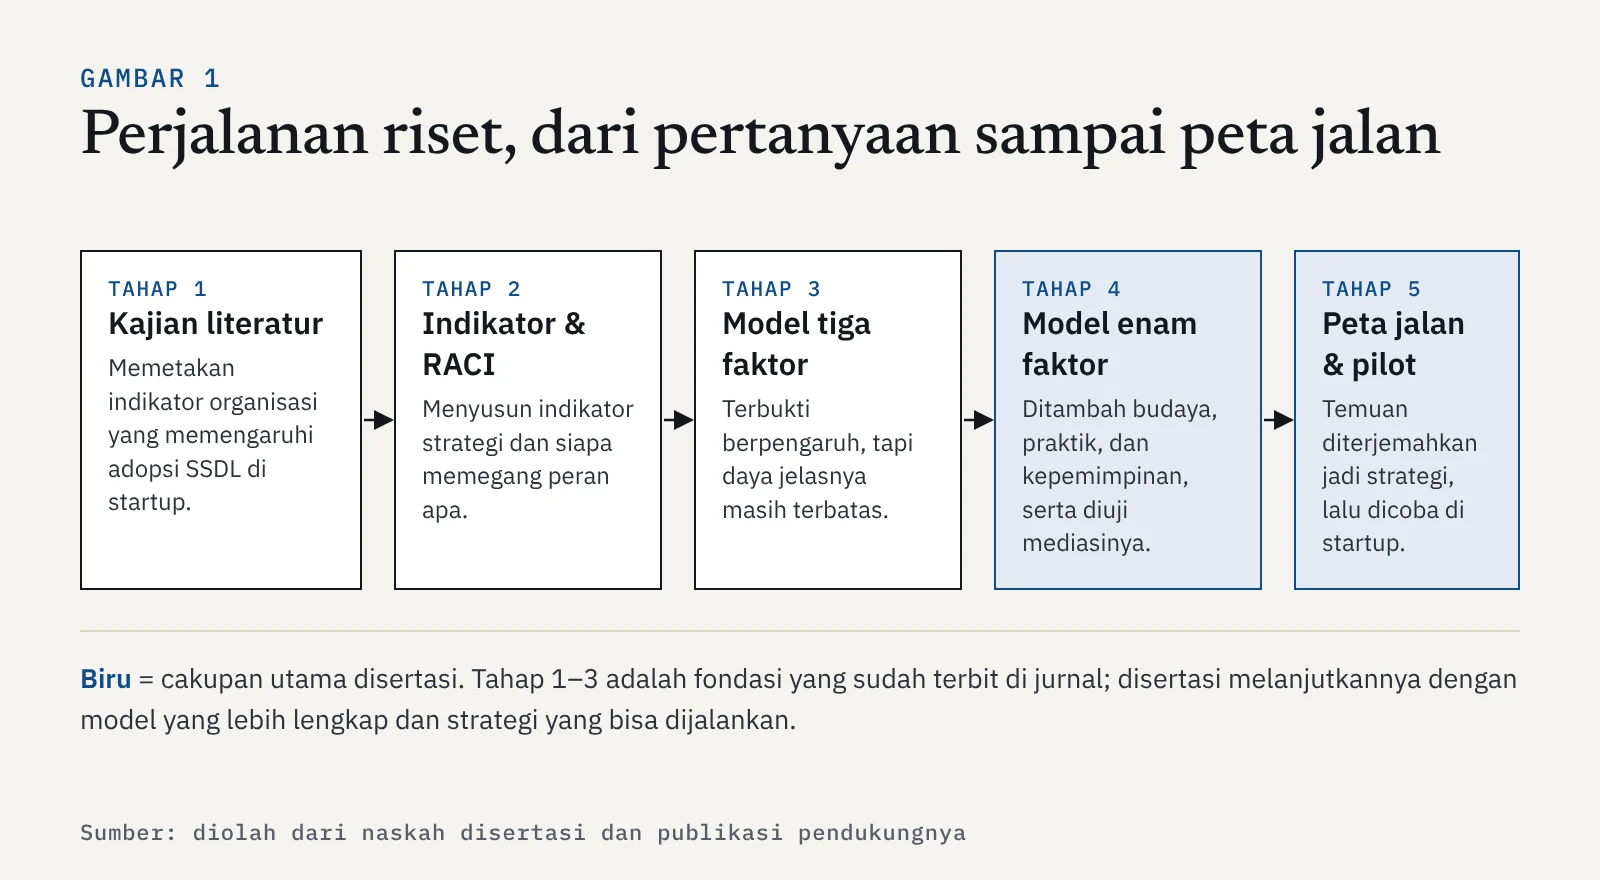
Disertasi ini tidak muncul tiba-tiba. Tahap pertama adalah kajian literatur sistematis untuk memetakan indikator organisasi yang memengaruhi adopsi SSDL di startup. Sebagian besar temuannya masih konseptual dan belum diuji secara kuantitatif (Ferdiansyah dkk., 2023a). Indikator itu lalu disusun menjadi kerangka indikator strategi berbasis tata kelola keamanan informasi, lengkap dengan pembagian peran memakai matriks RACI (Ferdiansyah dkk., 2023b).
Tahap berikutnya adalah pengujian empiris awal terhadap tiga faktor tata kelola: kesadaran manajemen puncak, ketersediaan tim keamanan, dan kepatuhan regulasi. Ketiganya terbukti berpengaruh, tetapi model tersebut baru mampu menjelaskan kurang dari separuh variasi efektivitas adopsi SSDL (Ferdiansyah dkk., 2026). Artinya masih banyak faktor penting yang belum masuk model. Catatan ini juga diberikan penguji pada seminar hasil, dan menjadi pintu masuk disertasi.
Dua pertanyaan, tiga tujuan
Disertasi ini berangkat dari dua rumusan masalah:
- Bagaimana pengaruh enam faktor tata kelola keamanan, baik langsung maupun lewat jalur tidak langsung, terhadap efektivitas adopsi SSDL di software startup?
- Bagaimana merumuskan model strategi tata kelola keamanan yang kontekstual dan realistis berdasarkan temuan tersebut?
Dari situ lahir tiga tujuan: menganalisis pengaruh langsung keenam faktor, menganalisis pengaruh tidak langsung kepemimpinan keamanan melalui integrasi praktik keamanan, lalu merumuskan peta jalan yang bisa dijalankan startup.
Enam faktor yang diuji
Tiga faktor tambahan dipilih karena literatur menunjukkan perannya penting. Budaya keamanan membentuk perilaku keamanan secara berkelanjutan (da Veiga dkk., 2020; Tolah dkk., 2021; Uchendu dkk., 2021; Georgiadou dkk., 2021). Integrasi praktik keamanan ke alur kerja menjadi sorotan kajian DevSecOps (Rajapakse dkk., 2022; Ramaj dkk., 2022). Kepemimpinan keamanan lewat peran security champion disebut sebagai penggerak keberhasilan inisiatif keamanan di tim pengembang (Aalvik dkk., 2023; Gutfleisch dkk., 2023; Salin, 2023).
| Kode | Faktor | Pertanyaan intinya | Wujudnya di startup |
|---|---|---|---|
| X1 | Kesadaran manajemen puncak | Apakah pimpinan paham dan peduli? | CEO/CTO mempertimbangkan risiko keamanan saat memutuskan fitur |
| X2 | Ketersediaan tim keamanan | Apakah ada yang bertanggung jawab? | Ada orang yang ditugasi, punya waktu dan alat |
| X3 | Kepatuhan regulasi | Apakah ada aturan yang memaksa? | Tuntutan standar, regulasi, atau klien korporat |
| X4 | Budaya keamanan | Apakah keamanan jadi kebiasaan bersama? | Tim saling mengingatkan tanpa disuruh |
| X5 | Integrasi praktik keamanan | Apakah keamanan masuk ke pekerjaan harian? | Pengujian rutin, standar koding aman, perbaikan celah yang cepat |
| X6 | Kepemimpinan keamanan | Apakah ada penggerak di level tim? | Security champion yang mereview, jadi rujukan, dan membimbing |
Yang diukur adalah efektivitas adopsi SSDL (Y), dilihat dari lima dimensi: efisiensi proses, kualitas dan keamanan hasil, konsistensi penerapan, dukungan sumber daya, serta konsistensi dan dokumentasi.
Cara menelitinya
Penelitian ini memadukan dua pendekatan. Bagian pertama kuantitatif: survei kepada praktisi software startup dari salah satu komunitas startup dan UKM di Jawa Barat. Responden disaring dulu agar benar-benar terlibat dalam pengembangan perangkat lunak. Datanya dianalisis dengan PLS-SEM, metode yang cocok untuk menguji model dengan banyak variabel dan jalur mediasi (Hair dkk., 2022).
Bagian kedua mengikuti Design Science Research, yaitu pendekatan Sistem Informasi yang tidak berhenti pada menjelaskan fenomena, tetapi juga menghasilkan artefak yang berguna (Hevner dkk., 2004). Artefaknya adalah peta jalan tata kelola. Peta jalan ini lalu dicoba di sejumlah kecil startup melalui studi kasus jamak (Yin, 2018), dengan membandingkan kondisi sebelum dan sesudah penerapan.
Apa yang ditemukan
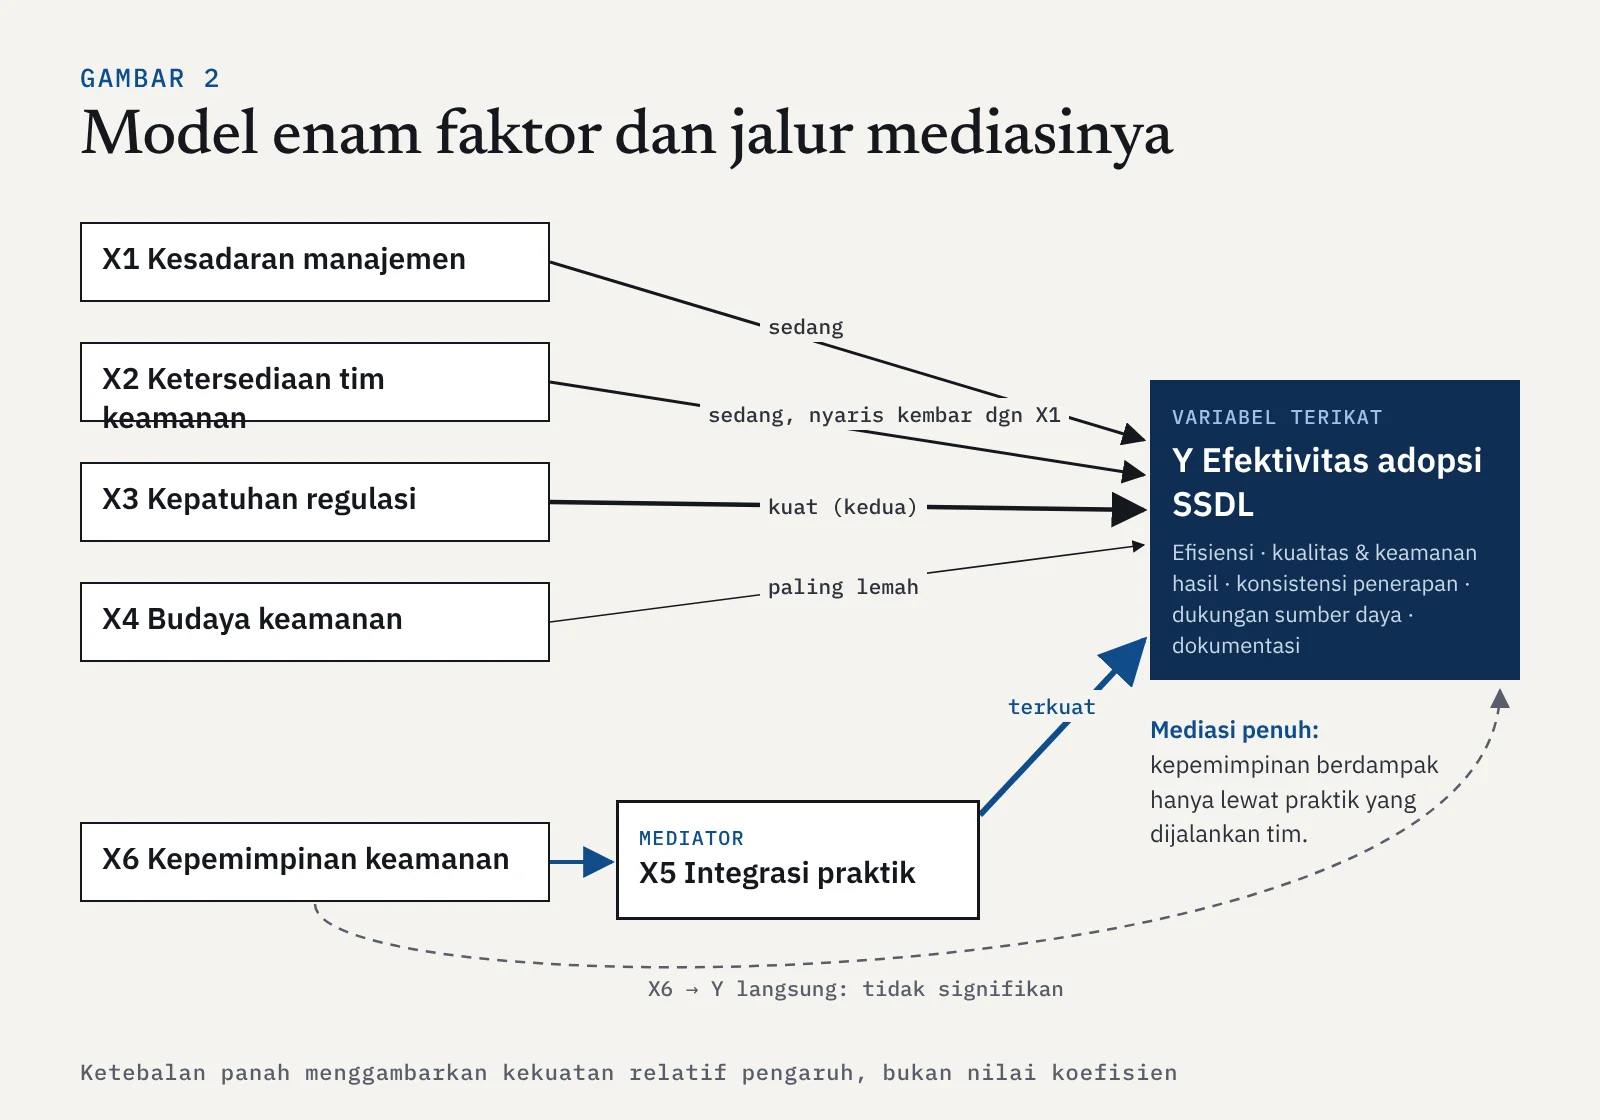
Temuan pertama: setelah diperluas menjadi enam faktor, daya jelas model naik hampir dua kali lipat dibanding model tiga faktor. Model kini menjelaskan sebagian besar variasi efektivitas adopsi SSDL, kira-kira tiga perempatnya.
| Jalur | Hasil | Kekuatan relatif | Maknanya |
|---|---|---|---|
| X5 Integrasi praktik → Y | Didukung | Terkuat | Keamanan harus masuk ke pekerjaan harian, bukan sekadar dokumen |
| X3 Kepatuhan regulasi → Y | Didukung | Kuat, peringkat kedua | Tekanan eksternal efektif memaksa praktik berjalan |
| X1 Kesadaran manajemen → Y | Didukung | Sedang | Komitmen pimpinan tetap fondasi |
| X2 Ketersediaan tim → Y | Didukung | Sedang, nyaris sama dengan X1 | Perlu ada yang ditugasi, walau bukan tim khusus |
| X4 Budaya keamanan → Y | Didukung | Paling lemah | Budaya tumbuh perlahan, sulit dipercepat |
| X6 Kepemimpinan → Y (langsung) | Tidak didukung | Tidak signifikan | Kepemimpinan saja tidak cukup |
| X6 Kepemimpinan → X5 Integrasi praktik | Didukung | Signifikan | Kepemimpinan menggerakkan praktik |
| X6 → X5 → Y (mediasi) | Didukung | Mediasi penuh | Pengaruh kepemimpinan sepenuhnya lewat praktik |
Temuan yang paling menarik ada di baris terakhir. Kepemimpinan keamanan tidak berpengaruh langsung terhadap efektivitas SSDL. Namun ia berpengaruh kuat terhadap integrasi praktik, dan lewat jalur itulah pengaruhnya sampai ke hasil akhir. Dalam tipologi mediasi Zhao dkk. (2010), pola seperti ini disebut mediasi penuh (indirect-only). Bahasa sederhananya: security champion baru berdampak kalau aktivitasnya menempel pada praktik nyata, misalnya review kode, pengujian, dan perbaikan celah. Gelar saja tidak cukup.
Analisis IPMA (peta kepentingan dan kinerja) juga dilakukan. Skor kinerja semua faktor ternyata sama-sama tinggi dan berdekatan, sebuah gejala yang disebut ceiling effect. Karena itu, penentuan prioritas tidak memakai kuadran IPMA, tetapi memakai tingkat kepentingan (pengaruh total) tiap faktor. Gejala ini diakui sebagai salah satu keterbatasan penelitian.
Dari angka menjadi peta jalan
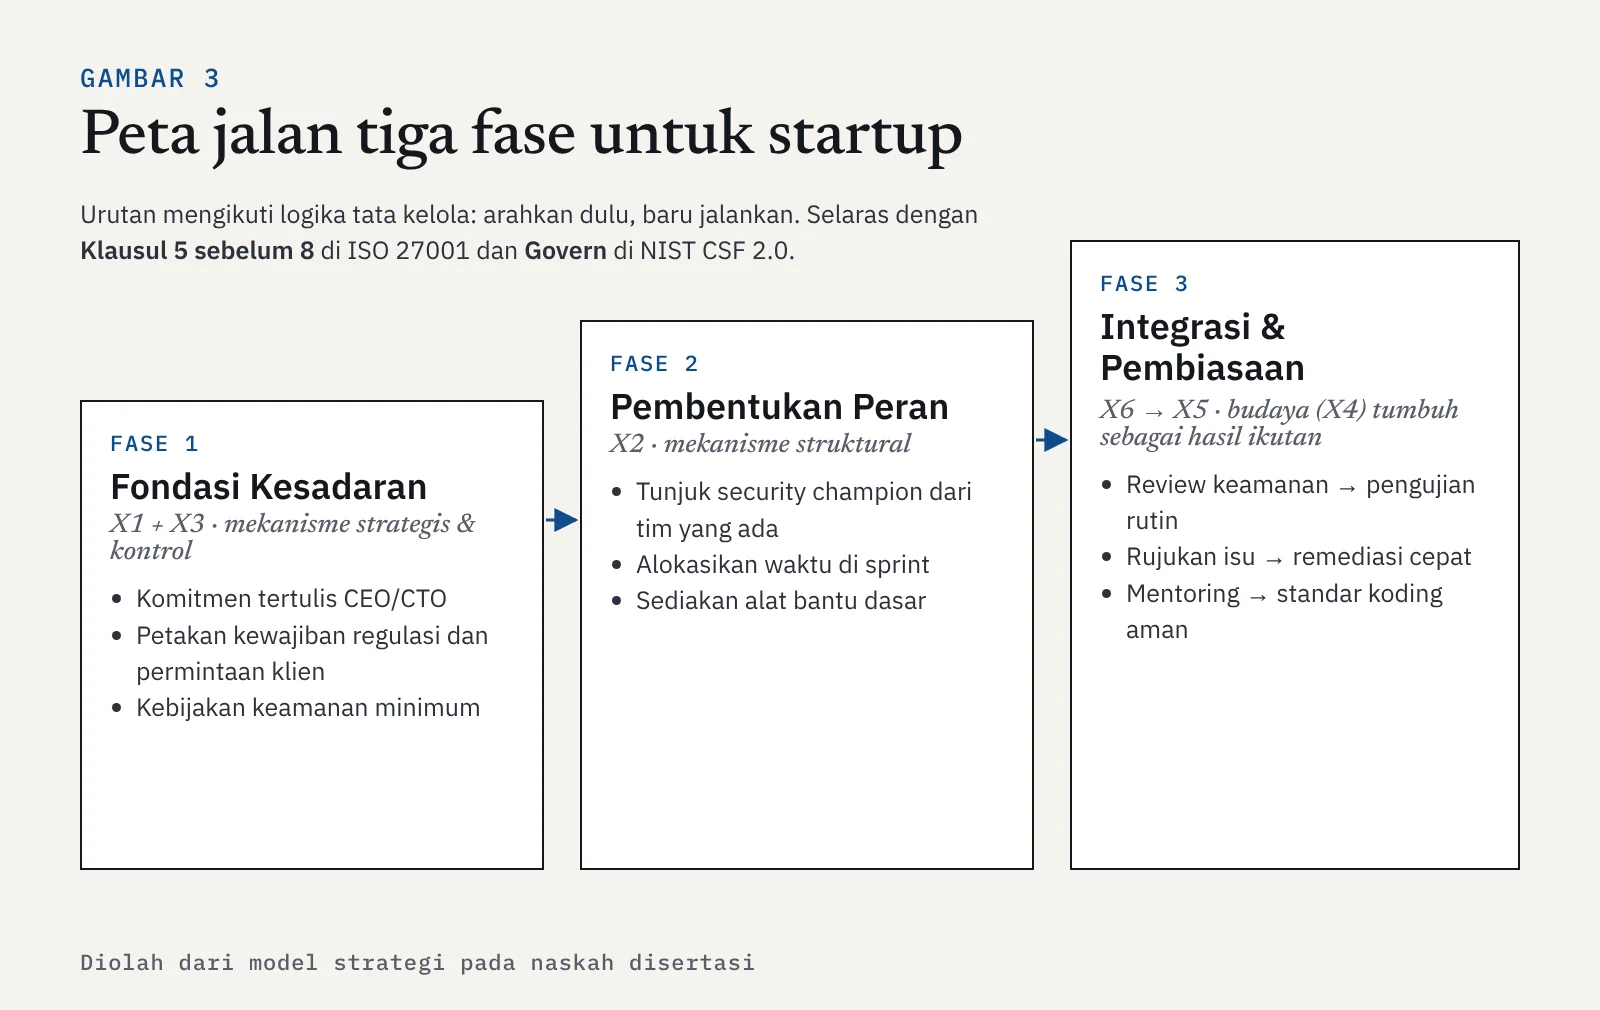
Temuan statistik diterjemahkan menjadi peta jalan tiga fase. Urutannya tidak disusun berdasarkan peringkat kekuatan pengaruh, tetapi berdasarkan logika tata kelola: arah dan komitmen ditetapkan dulu, baru operasional dijalankan. Logika ini selaras dengan ISO 27001 yang menempatkan klausul kepemimpinan sebelum klausul operasional (Humphreys, 2022), dan NIST CSF 2.0 yang menempatkan fungsi Govern sebelum Identify dan Protect.
- Fase 1, Fondasi Kesadaran (X1 + X3): komitmen tertulis pimpinan, pemetaan kewajiban regulasi dan permintaan klien, serta kebijakan keamanan minimum.
- Fase 2, Pembentukan Peran (X2): menunjuk penanggung jawab keamanan, termasuk security champion dari anggota tim yang sudah ada, lalu menyediakan waktu di sprint dan alat bantu dasar.
- Fase 3, Integrasi dan Pembiasaan (X6 → X5): aktivitas kepemimpinan dipasangkan langsung ke praktik. Review keamanan memperkuat pengujian rutin, peran rujukan mempercepat perbaikan celah, dan mentoring memperkuat standar koding aman. Budaya keamanan (X4) tidak dijadikan fase sendiri, karena budaya tumbuh sebagai hasil ikutan dari kebiasaan yang konsisten.
Peta jalan ini lalu diuji coba di sejumlah kecil startup (identitasnya disamarkan). Semua startup mengalami peningkatan efektivitas adopsi SSDL, dengan ukuran efek yang tergolong besar. Kenaikan terbesar ada pada konsistensi penerapan dan dokumentasi, dimensi yang paling dekat dengan integrasi praktik. Kenaikan terkecil ada pada dukungan sumber daya, sesuatu yang memang tidak bisa berubah cepat di startup. Peran security champion juga berhasil dilembagakan di sebagian besar startup pilot. Pola ini memberi bukti lapangan bagi temuan mediasi.
Di mana kebaruannya
| Lapis | Kebaruan | Kenapa penting |
|---|---|---|
| Konseptual | Model tata kelola keamanan kontekstual dengan enam determinan sekaligus, pada software startup di Indonesia | Kajian adopsi SSDL umumnya berangkat dari organisasi yang sudah matang |
| Metodologis | Menguji mediasi kepemimpinan keamanan melalui integrasi praktik | Peran security champion banyak dibahas secara teoretis, tetapi jarang diuji secara empiris di startup |
| Praktis | Peta jalan tiga fase yang right-sized, didukung validasi awal lewat pilot | Riset tidak berhenti di hubungan antarvariabel, tetapi menghasilkan langkah yang bisa dijalankan |
Penelitian ini juga punya keterbatasan yang perlu diakui dengan jujur: ceiling effect pada skor jawaban, desain cross-sectional, sampel non-probabilitas dari satu komunitas di satu wilayah, jalur tidak langsung dari kesadaran manajemen yang belum diuji, ukuran pilot yang kecil, dan regulasi lokal seperti UU PDP yang belum masuk model. Masing-masing akan dibahas di artikel tersendiri.
Jawaban untuk penguji
Kalau diminta menjelaskan disertasi secara singkat, alurnya bisa begini:
- Masalah: standar keamanan seperti ISO 27001 dan NIST SSDF dirancang untuk organisasi yang matang, sedangkan software startup kecil, multitugas, dan dikejar waktu rilis. Akibatnya SSDL sulit dilembagakan.
- Celah: riset saya sebelumnya membuktikan tiga faktor tata kelola berpengaruh, tetapi daya jelasnya kurang dari separuh. Mekanisme antarfaktor dan cara menerjemahkannya menjadi strategi juga belum terjawab.
- Tujuan: menganalisis pengaruh langsung enam faktor, menganalisis mediasi kepemimpinan keamanan melalui integrasi praktik, lalu merumuskan peta jalan yang kontekstual dan realistis.
- Metode: hibrida. Survei praktisi startup yang sudah disaring, dianalisis dengan PLS-SEM, digabung dengan Design Science Research untuk membangun peta jalan, lalu diuji lewat pilot studi kasus jamak.
- Temuan: daya jelas model naik hampir dua kali lipat. Lima faktor berpengaruh langsung, dengan integrasi praktik sebagai yang terkuat dan kepatuhan regulasi di urutan kedua. Kepemimpinan keamanan tidak berpengaruh langsung, tetapi bekerja sepenuhnya lewat integrasi praktik (mediasi penuh).
- Model strategi: tiga fase, yaitu Fondasi Kesadaran, Pembentukan Peran, serta Integrasi dan Pembiasaan. Urutannya mengikuti logika tata kelola ISO 27001 dan NIST CSF, bukan peringkat kekuatan pengaruh. Pilot menunjukkan semua startup membaik dengan efek besar.
- Kebaruan: konseptual (enam determinan dalam konteks startup Indonesia), metodologis (uji mediasi kepemimpinan lewat praktik), dan praktis (peta jalan right-sized yang sudah divalidasi awal).
- Kalimat penutup: "Inti disertasi saya: di startup, keamanan tidak cukup diperintahkan dari atas. Ia harus diarahkan oleh pimpinan, diberi pemilik peran, lalu dimasukkan ke pekerjaan harian tim. Pada akhirnya, kepemimpinan keamanan hanya berdampak kalau menempel pada praktik."
Tips: kalimat penutup di atas sengaja dibuat mudah diingat. Kalau waktu sangat sempit, ucapkan poin 1, 5, dan 8 saja.
Referensi
- Aalvik, H., Nguyen-Duc, A., Cruzes, D. S., & Iovan, M. (2023). Establishing a security champion in agile software teams: A systematic literature review. Dalam Advances in Information and Communication (FICC 2023), LNNS 652. Springer. https://doi.org/10.1007/978-3-031-28073-3_53
- da Veiga, A., Astakhova, L. V., Botha, A., & Herselman, M. (2020). Defining organizational information security culture: Perspectives from academia and industry. Computers & Security, 92, 101713. https://doi.org/10.1016/j.cose.2020.101713
- Ferdiansyah, D., Isnanto, R. R., & Suseno, J. E. (2023a). Organizational indicators on startup software for implementing secure software development lifecycle (SSDL): A systematic literature review. AIP Conference Proceedings, 2683, 050010. https://doi.org/10.1063/5.0125388
- Ferdiansyah, D., Isnanto, R. R., & Suseno, J. E. (2023b). Strategy indicators for secure software development lifecycle in software startups based on information security governance. Journal of Internet Services and Information Security, 13(4), 104–113. https://doi.org/10.58346/JISIS.2023.I4.007
- Ferdiansyah, D., Isnanto, R. R., & Suseno, J. E. (2026). A strategic governance model for enhancing secure software development in startups: Evidence from Indonesia. KSII Transactions on Internet and Information Systems, 20(8). http://doi.org/10.3837/tiis.2026.08.018
- Georgiadou, A., Mouzakitis, S., & Askounis, D. (2021). Designing a cyber-security culture assessment survey targeting critical infrastructures during Covid-19 crisis. International Journal of Network Security & Its Applications, 13(1), 33. https://doi.org/10.5121/ijnsa.2021.13103
- Gutfleisch, M., Schöps, M., Horstmann, S. A., Wichmann, D., & Sasse, M. A. (2023). Security champions without support: Results from a case study with OWASP SAMM in a large-scale e-commerce enterprise. https://doi.org/10.1145/3617072.3617115
- Hair, J. F., Hult, G. T. M., Ringle, C. M., & Sarstedt, M. (2022). A primer on partial least squares structural equation modeling (PLS-SEM) (3rd ed.). Sage.
- Hevner, A. R., March, S. T., Park, J., & Ram, S. (2004). Design science in information systems research. MIS Quarterly, 28(1), 75–105.
- Humphreys, E. (2022). Implementing the ISO/IEC 27001 information security management system standard (3rd ed.). Artech House.
- Rajapakse, R. N., Zahedi, M., Babar, M. A., & Shen, H. (2022). Challenges and solutions when adopting DevSecOps: A systematic review. Information and Software Technology. https://doi.org/10.1016/J.INFSOF.2021.106700
- Ramaj, X., Sánchez-Gordón, M., Gkioulos, V., Chockalingam, S., & Colomo-Palacios, R. (2022). Holding on to compliance while adopting DevSecOps: An SLR. Electronics, 11(22), 3707. https://doi.org/10.3390/electronics11223707
- Salin, H. (2023). Thrifty guardians: Overcoming the challenges of establishing security champions on a limited budget. 49th Euromicro Conference on Software Engineering and Advanced Applications (SEAA), 207–214. https://doi.org/10.1109/SEAA60479.2023.00039
- Selamat, A., Marican, M. N. Y., Othman, S. H., & Razak, S. A. (2022). An end-to-end cyber security maturity model for technology startups. 2022 IEEE International Conference on Computing (ICOCO), 185–190. https://doi.org/10.1109/ICOCO56118.2022.10031900
- Souppaya, M., Scarfone, K., & Dodson, D. (2022). Secure Software Development Framework (SSDF) version 1.1 (NIST SP 800-218). https://doi.org/10.6028/NIST.SP.800-218
- Tolah, A., Furnell, S., & Papadaki, M. (2021). An empirical analysis of the information security culture key factors framework. Computers & Security, 108, 102354. https://doi.org/10.1016/j.cose.2021.102354
- Uchendu, B., Nurse, J. R. C., Bada, M., & Furnell, S. (2021). Developing a cyber security culture: Current practices and future needs. Computers & Security, 109, 102387. https://doi.org/10.1016/j.cose.2021.102387
- Umeugo, W. (2023). Secure software development lifecycle: A case for adoption in software SMEs. International Journal of Advanced Research in Computer Science, 14(1), 5. https://doi.org/10.26483/ijarcs.v14i1.6949
- Weir, C., Becker, I., & Blair, L. (2022). Incorporating software security: Using developer workshops to engage product managers. Empirical Software Engineering, 28(2). https://doi.org/10.1007/s10664-022-10252-0
- Yin, R. K. (2018). Case study research and applications: Design and methods (6th ed.). Sage.
- Zhao, X., Lynch, J. G., & Chen, Q. (2010). Reconsidering Baron and Kenny: Myths and truths about mediation analysis. Journal of Consumer Research, 37(2), 197–206. https://doi.org/10.1086/651257
Artikel berikutnya di kategori Riset membahas kebaruan disertasi ini secara lebih rinci.